


제미나이 4 카본(Gemini 4 Carbon)은 구글이 10월 28일 발표한 새 최상위 모델이에요. 다만 지금은 일부 사이버 방어 담당자에게만 열려 있어서, 일반 사용자와 개발자는 아직 쓸 수 없습니다.
발표문은 사이버보안과 오래 걸리는 작업을 앞세웠고, 가격은 2주 전 나온 아르곤(Argon)과 같아요. 어디까지 열렸는지, 구글이 어떤 수치를 냈는지, 그 수치를 어떻게 읽어야 하는지 정리해 드릴게요.
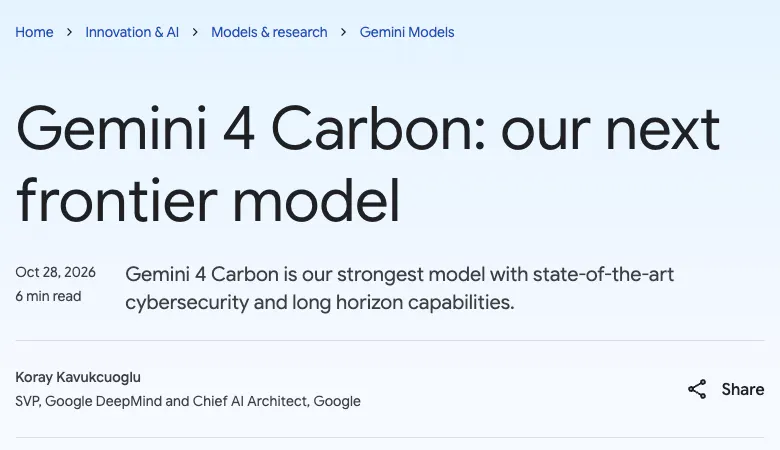
구글 공식 블로그의 제미나이 4 카본 발표 글 첫 화면. 제목은 Gemini 4 Carbon: our next frontier model이고, 가장 강력한 모델이며 사이버보안과 장기 과제 수행 능력이 최고 수준이라는 소개 문구가 보인다
구글이 10월 28일 올린 제미나이 4 카본 발표 글이에요. 출처: 구글 공식 블로그
카본은 지금
일부 보안 담당자만 써요
구글은 이번 주부터 카본을 일부 사이버 방어 담당자에게 먼저 열었어요. 이어서 구글의 페어윈드 프로그램(Fairwind Program)을 통해 믿을 수 있는 파트너를 단계적으로 늘린다고 합니다.
개발자와 기업, 일반 사용자에게 여는 시점은 "가능한 한 빨리"라고만 밝혔고 날짜는 없어요. 구글은 안전장치를 더 다듬은 뒤에 제품으로 내놓겠다고 설명했습니다. 출시 전에 미국 정부가 운영하는 자율 사전 시험 절차에도 참여하고 있다고 해요.
그래서 발표문 기준으로 지금은 제미나이 앱에서도 API에서도 카본을 고를 수 없습니다. 제가 직접 써볼 수 없는 모델이라, 이 글의 내용은 모두 구글 발표문을 기준으로 했어요.
종합 지수 1위인데
강점은 보안과 긴 작업이에요
카본은 아티피셜 애널리시스(Artificial Analysis)의 지능 지수 v5.0에서 59점으로 1위라고 구글이 밝혔어요. 코딩과 에이전트 작업, 사이버 방어에 필요한 능력에서 점수가 크게 올랐다고 합니다.
웹 개발 평가인 웹데브 아레나(WebDev Arena)에서는 89점이 올라 4위(1768점)에 들었어요. 웹 개발 결과물과 화면 구성이 좋아졌다고 구글은 설명했습니다.
구글이 내세우는 또 다른 강점은 오래 걸리는 작업이에요. 구글 안에서 카본이 며칠 동안 계속 돌면서, 큰 코드 묶음이나 저수준(low-level) 시스템에 숨은 버그의 원인을 찾아 고친 사례가 있었다고 합니다. 막다른 길에 부딪혀도 포기하지 않고 이어가도록 만들었다는 설명이에요.
취약점을 찾고 고치는
세 단계 점수를 냈어요
구글은 보안 방어를 세 단계로 나눠 점수를 공개했어요. 외부에서 만든 평가 도구를 썼고, 안전장치를 끄고 잰 값이라고 밝혔습니다.
- 취약점 찾기: 실제 소프트웨어에 숨은 결함을 찾는 SEC-bench Pro에서 88.2%예요
- 악용 가능한지 확인: 찾은 취약점이 실제로 뚫리는지 검증하는 ExploitGym에서 54.8%이고, 구글은 이 평가에서 최고 기록이라고 했어요
- 원인부터 고치기: 검증된 취약점을 실제 코드 수정으로 바꾸는 CWE-bench에서 71.0%예요
악용 가능 여부를 확인하는 단계가 따로 있는 이유는, 보안 담당자가 어떤 취약점을 먼저 고칠지, 고칠 필요가 있는지를 정해야 하기 때문이에요. 구글은 세 평가 모두에서 앞서 있다고 했습니다.
크롬 팀은 패치 품질이
10배 넘게 낫다고 전했어요
구글 안의 평가에서 카본은 안전한 코드를 만드는 성공률이 아르곤보다 2배 넘게 올랐어요. 크롬(Chrome) 팀은 카본이 고품질 패치를 만드는 능력에서 다른 연구소의 대형 최상위 모델보다 10배 넘게 낫다고 전했다고 합니다.
클라우드 보안 회사 위즈(Wiz)도 웹 침투 테스트 평가에서 카본이 앞서는 것을 확인했다고 해요. 침투 테스트는 방어하는 쪽이 일부러 공격을 시도해 보며 허점을 찾는 작업입니다.
꼼수와 과장을
줄였다고 해요
구글은 카본을 훈련하면서 안전 쪽도 손봤다고 밝혔어요. 모두 구글 내부 시험 결과예요.
- 편법으로 점수 따기: 코딩 평가 터미널 벤치 4.0(Terminal-Bench 4.0)에서 평가 허점을 이용해 성공한 비율이 0.0%로 내려갔어요. 시도 자체도 0.4%까지 줄었습니다
- 위험한 이상 행동 경고: 구글 팀이 쓰는 실제 코딩 환경에서 심각도가 높은 경고가 약 80% 줄었어요
- 근거 없는 주장: 뒷받침 없는 주장이 약 2배 줄었고, 증거가 부족하면 지어내는 대신 확인이 더 필요하다고 밝힌다고 해요
- 지시 범위: 시킨 것을 넘어 행동하는 경우가 26%, 시킨 것을 덜 하는 경우가 29% 줄었어요
애매한 상황에서는 추측으로 밀어붙이지 않고, 관련 자료를 찾아 서로 어긋나는 부분을 사용자에게 먼저 보여 준다고 합니다.
프롬프트 인젝션(prompt injection) 저항도 눈에 띄어요. 웹페이지나 문서에 숨긴 지시로 모델을 속이는 공격인데, 그레이 스완(Gray Swan)의 평가에서 아르곤은 공격 성공률이 0.7%였고 카본은 0.0%, 즉 평가한 공격을 모두 막았다는 뜻이에요.
가격은 아르곤과 같고
소개 기간이 끝나면 오릅니다
카본의 소개 가격은 아르곤과 같아요. 입력 100만 토큰당 2달러, 출력 100만 토큰당 10달러입니다. 반복해서 넣는 입력을 캐시로 쓰면 입력 가격에서 95%를 깎아 줘요.
소개 기간이 끝나면 입력 4달러, 출력 20달러로 두 배가 됩니다. 발표문에는 이 기간이 언제 끝나는지 적혀 있지 않았어요.
지금은 구글이 낸 수치뿐이라
독립 평가를 기다려야 해요
발표문의 수치는 대부분 구글이 직접 재거나 구글 팀이 전한 값입니다. 외부 기관의 순위로 확인되는 건 종합 지수와 웹 개발 순위 정도예요. 보안 점수는 외부 평가 도구를 썼지만 구글이 안전장치 없이 직접 돌린 결과입니다.
써본 외부 사용자의 평가는 아직 없어요. 일반 업무용 AI를 고르는 분이라면 지금 바꿀 일은 없습니다. 쓸 수 없는 모델이니까요. 회사에 보안 담당자가 있다면 구글의 다음 공개 소식이 어떻게 이어지는지 지켜볼 만해요.
카본 신청과 안전 구조,
궁금할 것 두 가지
카본을 쓰려면 신청해야 하나요? 발표문에는 신청 창구가 나오지 않아요. 구글이 대상 보안 담당자와 파트너를 직접 골라 열고 있습니다.
카본의 안전 장치는 아르곤과 다른가요? 구글은 아르곤과 같은 겹겹의 안전 구조를 그대로 쓴다고 밝혔어요. 모델 훈련, 실시간 오남용 방어, 프롬프트 인젝션 저항, 생각 과정 감시를 묶은 구조이고, 카본에서는 어려운 일이나 압박이 큰 상황에서 제대로 대응하도록 더 훈련했다고 합니다.
글쓴이 강지인. AI 커뮤니티 지피터스(GPTers)에서 1인 마케팅을 맡고 있고, 매일 AX와 AI 뉴스, 에이전트에 관한 글을 씁니다.
확인일 2026-10-29
- 공개 범위, 성능 수치, 안전 평가, 가격: Gemini 4 Carbon: our next frontier model (구글 공식 블로그, 2026-10-28)