발표회에서 본 서비스 요건으로 내 저장소 다시 점검하기
2026.10.13
소개
1주차에 쓴 측정 명령을 열흘 뒤 그대로 다시 돌려, 저장소 점검표 49칸 가운데 48칸이 그대로이고 달라진 것은 발행 누락을 감시하는 워크플로 하나뿐이라는 것을 확인했습니다. 만들어 둔 도구를 남이 쓰는 서비스로 넘기려는 분이 자기 상태를 재는 방법을 찾고 있다면 읽어 보시면 좋습니다.
2주차 회차는 새 개념을 가르치기보다 참여자 여덟 명의 발표와 스터디 갤러리 시연으로 채워졌습니다. 이번 주에 스터디장이 요청한 것은 만든 결과물을 갤러리에 올리는 일이었고, 올릴 항목은 대표 이미지, 제목, 결과물 링크, 설명 네 가지입니다. 저는 청강이라 올리지는 않았지만, 이 네 칸 가운데 결과물 링크 칸에 무엇을 적을 수 있는지를 이번 주 기준으로 삼았습니다. 남이 열어 볼 수 있는 서비스 주소가 있어야 이 칸이 채워지기 때문입니다.
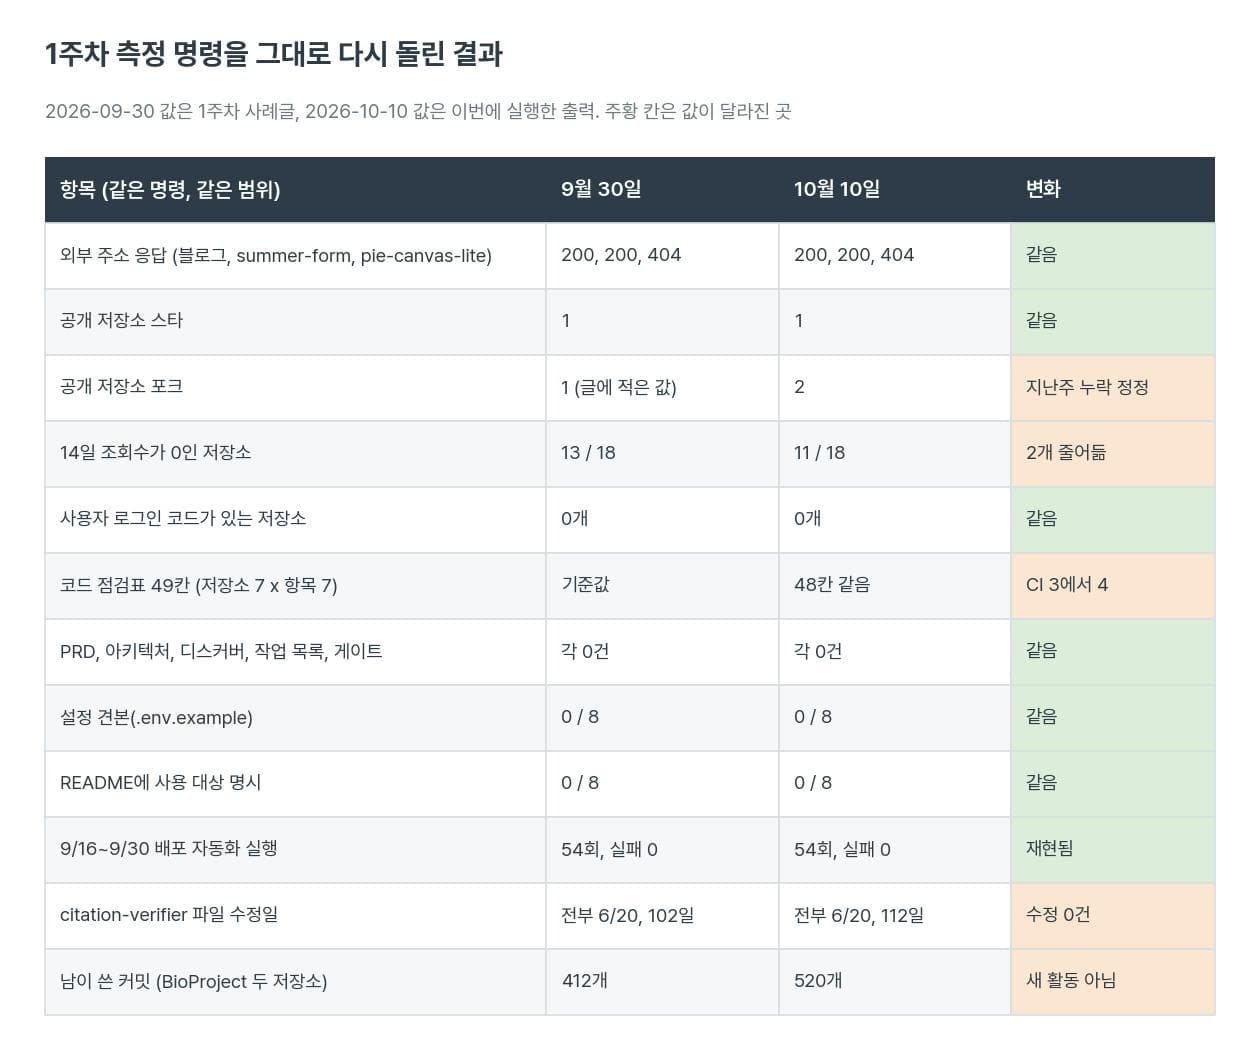
1주차 사례글에서 저는 지난 계획 네 가지를 적어 두었습니다. 이번 글은 그 계획을 얼마나 실행했는지부터 사실대로 적고, 같은 명령으로 다시 잰 값을 지난주 값 옆에 놓았습니다. 표를 보면 대부분 제자리였습니다.
측정 범위: ~/projects의 git 저장소 8개(자작 7개, 외부 클론 1개)와 깃허브 계정 kakyungkim의 저장소 18개입니다. 측정일은 2026-10-10이고, 비교 기준은 2026-09-30에 쓴 1주차 사례글의 값입니다.
진행 방법
사용 도구: Claude Code, git, gh CLI, curl, Python 3
Step 1. 외부 주소 응답과 방문 흔적의 재측정
1주차와 같은 세 주소를 같은 curl 명령으로 다시 열었습니다. 강의 중에 이름이 나온 공개 주소 세 곳도 응답 코드만 확인했습니다.
for u in https://kakyungkim.github.io https://summer-form.vercel.app https://pie-canvas-lite.vercel.app; do
  curl -s -o /dev/null -w "%{http_code} $u\n" --max-time 15 "$u"
done
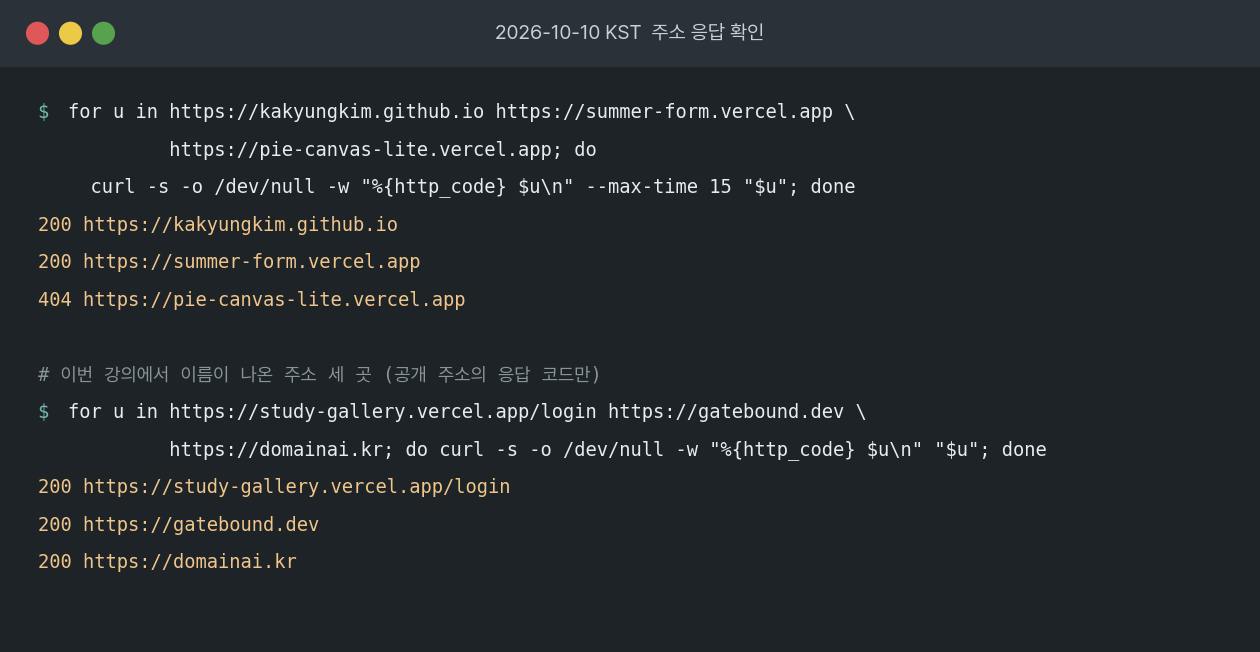
내 주소는 지난주와 같은 200, 200, 404입니다. 목업이라고 스스로 적은 summer-form과 블로그가 열리고, pie-canvas-lite는 주소만 남아 있습니다. 갤러리 로그인 화면과 gatebound.dev, domainai.kr도 열렸습니다. 이 셋은 로그인 화면이나 첫 화면의 응답 코드만 본 것이고 내용은 보지 않았습니다.
방문 흔적은 지난주와 같은 두 명령으로 저장소 18개를 하나씩 돌려 모았습니다.
gh api repos/kakyungkim/<repo>/traffic/views --jq '[.count,.uniques]'
gh api repos/kakyungkim/<repo> --jq '[.stargazers_count,.forks_count]'
항목 | 9월 30일 | 10월 10일 |
|---|---|---|
공개 저장소 스타 | 1개 | 1개 |
14일 조회수가 0인 저장소 | 13 / 18 | 11 / 18 |
해커톤 저장소 14일 조회 | 146회, 방문자 16명 | 147회, 방문자 17명 |
조회가 있는 저장소(해커톤 제외) | 4곳 (13 / 18에서 계산) | 6곳, 각 1~3회 |
조회가 있는 저장소가 늘어난 것처럼 보이지만 회수는 1~3회 수준입니다. 블로그 저장소가 1회이고, 어느 방문인지는 알 수 없습니다. 스타는 여전히 해커톤 저장소 하나에 붙은 1개입니다.
which vercel은 이번에도 vercel not found였습니다. 그래서 1주차와 마찬가지로 깃허브에 연결되지 않은 배포는 이 측정에 잡히지 않습니다.
Step 2. 코드와 문서 점검표의 재측정
프로토타입을 넘는 요소를 센 Python 스크립트도 1주차와 같은 정규식으로 다시 돌렸습니다.
pat = {'env': r'os\.environ|getenv|process\.env|dotenv',
       'auth': r'\b(oauth|jwt|login|authenticate|Bearer|api[_-]?key)\b',
       'except': r'^\s*(except\b|catch\s*\()',
       'logging': r'logging\.|logger\.|getLogger|console\.error'}
자작 저장소 7개에 항목 7개를 곱한 49칸 중 48칸이 지난주와 같았습니다. 바뀐 칸은 econ-radar의 CI 파일 수 하나로, 3개에서 4개가 되었습니다.
ls ~/projects/econ-radar/.github/workflows
# daily-watchdog.yml  email-push.yml  telegram-push.yml  weekly-publish.yml
새로 생긴 daily-watchdog.yml은 10월 5일에 올린 커밋 "데일리 발행 누락 감시 워크플로(22시 KST, 개인 DM 알림)"에서 나온 파일입니다. 이번 열흘 동안 코드에 더한 것은 발행이 빠졌는지 알려 주는 감시였고, 서비스 기능은 없었습니다.
설계 문서는 같은 방식으로 파일 이름을 훑었습니다.
docs = {'prd': r'^prd', 'arch': r'^architecture', 'discover': r'^discover|interview',
        'tasks': r'^tasks\.md$', 'gate': r'^gate'}
# 자작 저장소 7개의 .md 파일 이름에 맞는 것: 항목마다 0건
PRD, 아키텍처, 디스커버, 인터뷰, 작업 목록, 게이트가 모두 0건이고, 설정 견본(.env.example)은 0 / 8, README에 사용 대상을 적은 저장소도 0 / 8입니다. 사용자 로그인 코드가 있는 저장소는 0개입니다. 인증 매치 9건과 11건이 나온 VeriVar와 econ-radar를 다시 열어 보니 전부 외부 API에 키를 붙이는 줄이거나 로그인이 필요 없다고 적은 주석이었습니다.
범위 밖으로 한 가지를 따로 찾아보았습니다. ~/projects/hackathon 아래에는 PRD 837줄짜리 1건과 아키텍처 164줄짜리 1건이 각각 10월 4일과 5일에 수정되어 있었습니다. 둘 다 해커톤 출품작의 문서이고 이번 스터디의 디스커버 산출물이 아니어서 위 0건에 넣지 않았습니다. 설계 문서를 쓰는 일 자체는 하고 있고, 서비스 쪽에서만 0이라는 뜻입니다.
강의 5절에서 하먹이가 소개한 DESIGN.md처럼 디자인 시스템을 한 파일에 적은 문서도 하나 있었습니다. paper-analysis-harness/design.md는 "Design System Inspired by Lovable"로 시작하는 298줄짜리 문서이고 수정일은 6월 14일입니다. 그 저장소에는 서비스 화면이 없습니다.
Step 3. 값이 달라진 곳의 원인 확인
값이 달라져 원인을 따로 확인한 곳이 두 곳 있었습니다. 숫자가 바뀌면 활동이 늘었다고 읽기 전에 원인부터 보아야 합니다.
첫째는 남이 쓴 커밋입니다. 지난주 412개가 520개가 되었습니다.
git -C ~/projects/autobiox/BioProject02 shortlog -sn --all     # 합계 780
git -C ~/projects/autobiox/BioProject02 log --all --since=2026-09-30 --oneline | wc -l   # 0
stat -f '%Sm' -t '%F %H:%M' ~/projects/autobiox/BioProject02/.git/FETCH_HEAD   # 2026-10-09 22:24
BioProject01은 467 대 82로 지난주와 같습니다. BioProject02는 합계가 지난주 672개(342 + 330)에서 780개로 늘었는데, 9월 30일 이후에 만들어진 커밋은 0개입니다. 새 활동이라기보다 그 사이 로컬 저장소가 원격 브랜치를 더 받아 온 결과로 보입니다. 이 설명은 FETCH_HEAD가 10월 9일 22시 24분이라는 사실에 기댄 추정입니다. 지난주 방식대로 kkkim과 kakyungkim 두 이름만 제 것으로 세면 342개로 같고, 나머지가 438개입니다. 이름이 다르게 찍힌 Ka-Kyung Kim 23개와 cytogenbi 6개는 제 계정일 가능성이 있지만 확인하지 못해 남의 커밋 쪽에 두었습니다.
둘째는 포크입니다. 지난주 사례글에는 포크가 1개라고 적었는데 같은 명령이 지금은 2개를 내놓습니다.
gh api repos/kakyungkim/paper-production-harness/forks --jq '.[]|[.created_at,.owner.type]|@tsv'
# 2026-07-26T10:23:28Z  User
이 포크는 7월 26일에 만들어졌으니 지난주에도 있었습니다. 지난주 글의 "포크는 해커톤 저장소 하나"라는 문장이 틀렸으므로 정정합니다.
Step 4. 키를 환경변수에만 두는지 점검
강의 후토크에서 스터디장은 백엔드를 고를 때 환경변수에만 키를 두고 RLS 같은 보안 설정을 신경 쓰라고 짚었습니다. 제 저장소는 어떤지 코드와 문서를 훑었습니다. 키 모양 문자열 패턴 다섯 가지(sk-로 시작하는 키, 깃허브 토큰, AWS 키, 키 이름에 값을 직접 대입한 줄, 텔레그램 봇 토큰)를 8개 저장소의 텍스트 파일에 적용했습니다.
sk = re.compile(r'(?<![A-Za-z0-9_-])sk-(?:proj-|ant-)?[A-Za-z0-9_-]{20,}')
asg = re.compile(r'''(?i)(api[_-]?key|secret|token|password)\s*[=:]\s*["'][A-Za-z0-9_\-]{16,}["']''')
처음에는 econ-radar에서 745건이 나왔습니다. 열어 보니 samsung-sk-hynix-... 같은 기사 주소의 일부였습니다. 대소문자와 숫자가 섞인 문자열만 남기도록 조건을 좁히자 3건이 남았고, 열어 본 결과는 이렇습니다.
걸린 곳 | 정체 |
|---|---|
| 기사 주소 조각 |
|
|
| 실제 키가 든 파일이고 |
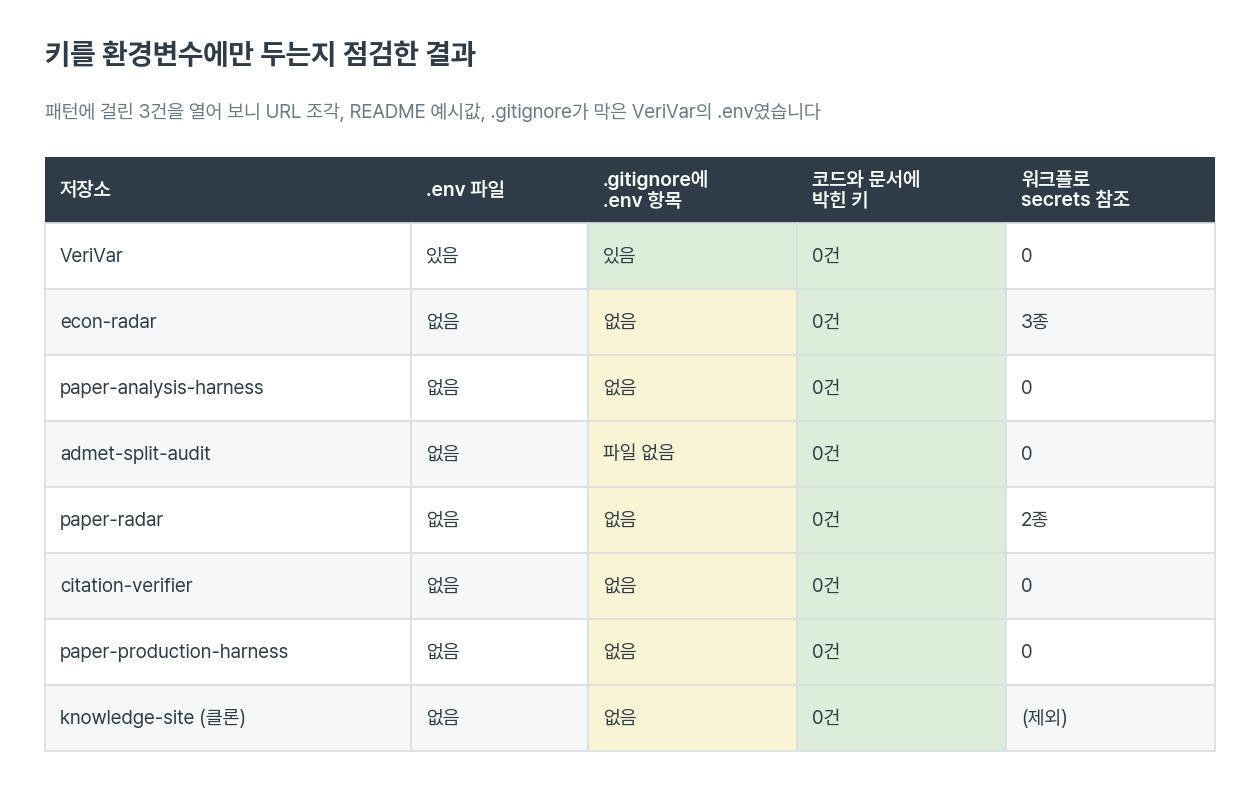
코드와 문서에 박힌 키는 0건입니다. 다만 .gitignore에 .env 항목이 있는 저장소는 VeriVar 하나뿐입니다. 나머지 일곱 곳에는 지금 .env 파일이 없으니 당장의 문제는 없지만, 파일을 만드는 날 막아 줄 장치도 없습니다. econ-radar는 워크플로에서 secrets.로 3종을, paper-radar는 2종을 참조해 키를 저장소 밖에 두고 있습니다. 이 점검은 패턴 다섯 가지에 걸리는 형식만 찾으므로 다른 형식의 키는 놓칠 수 있습니다.
Step 5. 배포 자동화의 일별 실행 횟수
지난주에는 "15일 동안 54번, 실패 0"이라고 적었습니다. 같은 범위(9/16~9/30)를 같은 명령으로 다시 세면 54회, 성공 54회로 재현됩니다. 이번에는 날짜별로 풀어서 10월 1일부터의 열흘도 나란히 놓았습니다.
gh run list --repo kakyungkim/econ-radar --limit 400 --json createdAt,name,conclusion
# 저장소 3곳의 출력을 KST 날짜로 집계
기간 | 실행 | 성공 |
|---|---|---|
9/16~9/30 | 54회 | 54 |
10/1~10/10 | 38회 | 38 |
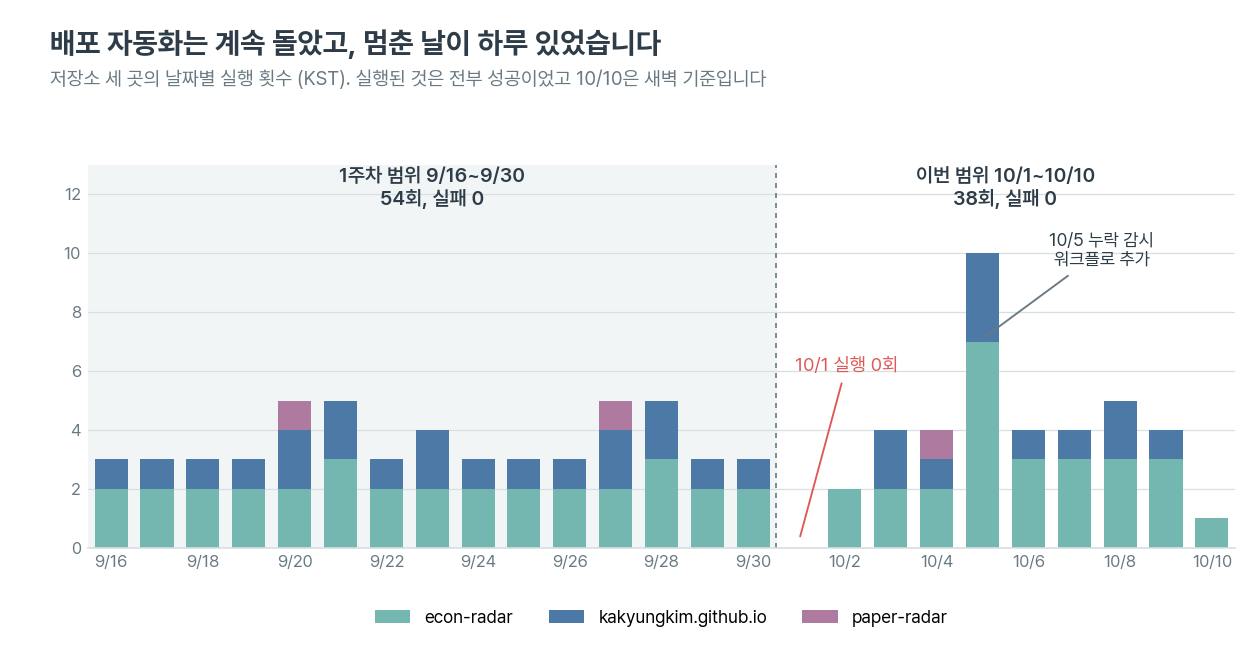
실패는 없었지만 10월 1일에는 세 저장소 모두 실행이 0회였습니다. 매일 돌던 텔레그램과 이메일 발송이 하루 빠졌고, 10월 2일 저녁에 다시 이어졌습니다. 1주차 사례글의 "실패 0"은 실행된 것 가운데 실패가 없다는 뜻이었지, 매일 실행되었다는 뜻이 아니었습니다. 10월 5일에 추가한 감시 워크플로는 그 뒤 7회 실행되어 모두 성공했습니다. 감시 워크플로를 만든 이유는 그 파일 머리말에 적어 두었습니다.
sed -n 3,6p ~/projects/econ-radar/.github/workflows/daily-watchdog.yml
# 배경: 2026-10-01 클라우드 루틴이 주간 사용량 한도로 1초 만에 끝났는데 "성공(오류 있음)"으로 기록돼 아무도 몰랐다.
경제 브리핑 쪽은 이것이 원인이었습니다. 브리핑을 만드는 클라우드 루틴이 사용량 한도에 걸려 시작하자마자 끝났고, 루틴 기록에는 성공으로 남아 그날 아무도 알아채지 못했습니다. 나머지 두 저장소가 같은 날 0회였던 이유는 이번에 확인하지 못했습니다.
Step 6. 지난주 계획의 실행 여부
1주차 사례글을 올리기 직전에 본문에서 떼어 둔 다음 주 계획 네 가지입니다. 실행하지 않은 것은 실행 0으로 적었습니다.
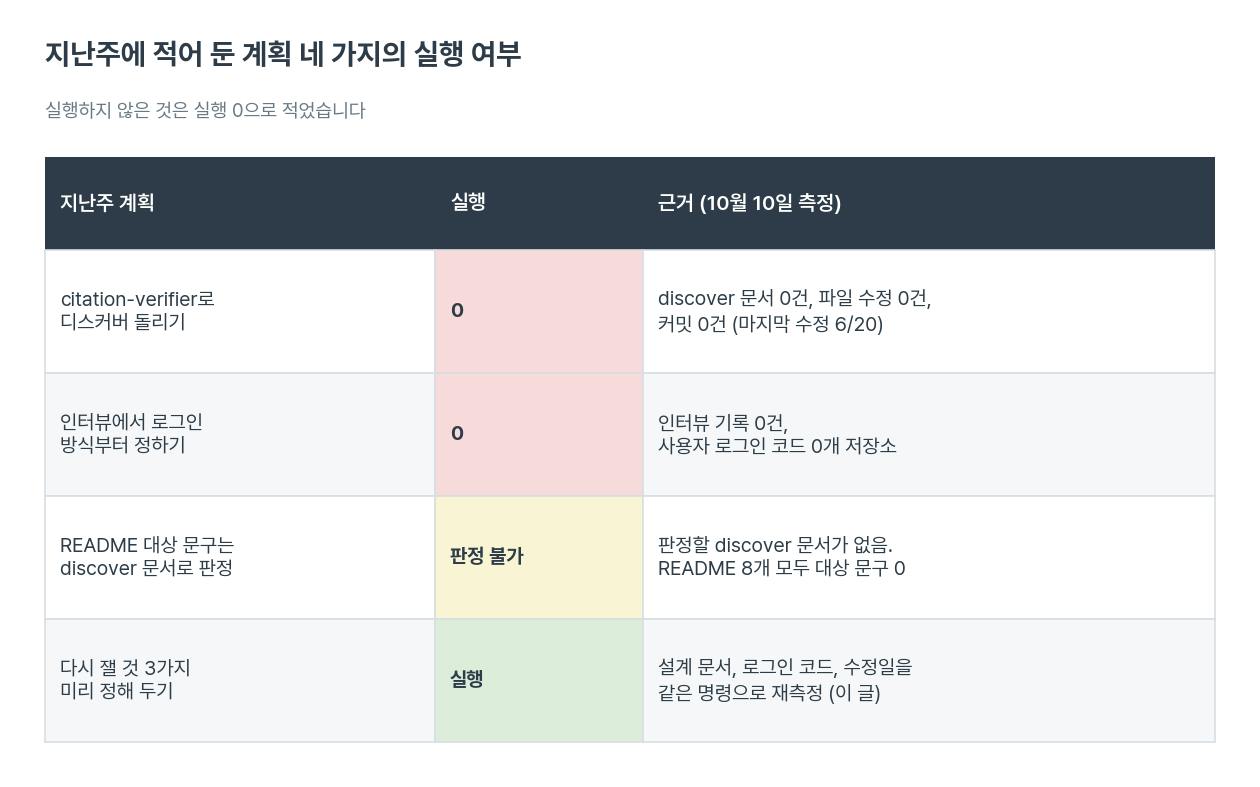
citation-verifier의 파일 12개는 여전히 전부 6월 20일입니다. 오늘 기준 112일이고, 1주차 글을 쓴 9월 30일에서 10일이 더 지났습니다. 열흘 동안 이 저장소의 파일이 하나도 바뀌지 않았고, 디스커버 문서도 인터뷰 기록도 생기지 않았습니다.
find ~/projects/citation-verifier -type f -not -path "*/.git/*" \
  -exec stat -f "%Sm %N" -t "%Y-%m-%d" {} \; | sort | cut -c1-10 | uniq -c
# 17 2026-06-20   (pyc 캐시 5개를 뺀 12개가 지난주 파일 수)
결과와 배운 점
측정 결과
2026-10-10 기준이고, 지난주 값은 1주차 사례글에서 가져왔습니다.
항목 | 9월 30일 | 10월 10일 |
|---|---|---|
외부에서 열리는 주소 응답 | 200, 200, 404 | 200, 200, 404 |
서비스로 부를 수 있는 주소 | 0개 (블로그 1, 목업 1) | 0개 |
사용자 로그인 코드 | 0개 저장소 | 0개 저장소 |
설계 문서 (자작 저장소 7개) | 각 0건 | 각 0건 |
설정 견본, README 사용 대상 | 각 0 / 8 | 각 0 / 8 |
코드 점검표 49칸 | 기준값 | 48칸 동일, CI 3에서 4 |
배포 자동화 실행 | 9/16~9/30 54회, 실패 0 | 10/1~10/10 38회, 실패 0, 하루 0회 |
| 6/20 (102일) | 6/20 (112일) |
코드와 문서에 박힌 키 | 미측정 | 0건 |
지난주 계획 실행 | 4개 중 실행 1, 실행 0이 2, 판정 불가 1 |
배운 점
같은 명령을 다시 돌리면 지난 글의 오류가 드러납니다. 포크 개수는 7월에 이미 2개였는데 지난주 글에 1개로 적었습니다. 값이 달라졌다고 일이 있었다고 읽었다면 이 오류를 놓쳤을 것이고, 원인부터 확인한 덕에 정정할 수 있었습니다. 남이 쓴 커밋이 412개에서 520개로 늘었을 때도 9월 30일 이후 커밋이 0개라는 확인이 없었다면 협업이 늘었다고 적을 뻔했습니다.
"실패 0"과 "매일 실행"은 다른 말입니다. 54회 모두 성공이라는 지난주 문장은 사실이었지만, 하루가 통째로 빠진 것은 그 숫자에 드러나지 않았습니다. 일별로 풀어서야 10월 1일의 0이 보였습니다. 운영 지표를 쓸 때는 성공률과 함께 실행이 있었던 날 수를 같이 적어야 합니다.
열흘 동안 늘어난 것은 운영 쪽 하나뿐이었습니다. 코드 점검표에서 바뀐 한 칸이 누락 감시 워크플로입니다. 발표자들이 대상, 인터뷰, 문서를 정하는 동안 저는 이미 돌아가는 파이프라인에 감시를 더했습니다. 결과물 링크 칸에 적을 서비스 주소는 여전히 없습니다.
키 관리는 문제가 없었지만 막아 줄 장치가 부족했습니다. 박힌 키는 0건이었습니다. 그런데
.gitignore에.env를 적어 둔 저장소가 8개 중 1개여서, 서비스로 넘어가.env를 처음 만드는 날 실수가 날 수 있습니다. 설정 견본이 0 / 8인 것과 같은 뿌리입니다. 두 파일은 서비스 첫날에 가장 먼저 필요하므로 이 글의 점검표에서 가장 값싸게 고칠 수 있는 항목입니다.여러 발표자가 먼저 정한 것은 대상이었습니다. 핫딜을 모으는 30대 1인 가구, 보호자 계정 아래에 아이 프로필을 둔 연산 앱, 문과 출신 직장인을 위한 AI 정보 포털처럼 누구를 위한 것인지가 한 문장으로 있었습니다. 제 README 8개에 그 문장이 0개인 것은 23기에서 3주 연속 계획으로 적고도 실행하지 않은 항목과 같습니다.
시행착오
키 패턴 점검이 처음에는 745건을 내서
econ-radar에 키가 새고 있는 줄 알았습니다. 열어 보니samsung-sk-hynix-...같은 기사 주소였습니다. 패턴에 단어 경계와 대소문자, 숫자 조건을 더해 3건으로 줄였고, 줄인 뒤에도 3건을 모두 열어 정체를 확인했습니다. 개수만 보고 결론을 내렸다면 거짓 경보를 사실로 적었을 것입니다.1주차 코드 점검표를 처음 재구성할 때는 git이 추적하는 파일만 세었더니 값이 달랐습니다(
VeriVar코드 파일 115, 지난주는 158). 커밋이 아직 없는admet-split-audit같은 저장소는 추적 파일이 0이 됩니다. 작업 폴더의 파일을 직접 훑는 방식으로 바꾸자 49칸 중 48칸이 지난주와 맞았고, 이 일치가 "같은 명령을 다시 돌렸다"는 말의 근거입니다.깃허브
homepageUrl필드로 외부 주소를 세면 지금은 4개이지만, 하나는 남의 템플릿 주소이고 하나는 제 깃허브 프로필 링크입니다. 지난주와 같은 세 주소를 그대로 확인했고, 이 필드만으로는 같은 숫자를 재현하지 못했습니다.
이 측정은 2026-10-10 새벽에 제 로컬 ~/projects와 깃허브 계정 하나를 대상으로 했습니다. 버셀 CLI가 없어 깃허브에 연결되지 않은 배포는 포함되지 않았고, 방문자 수치는 깃허브가 제공하는 14일 창에 한정됩니다. 스터디 갤러리는 로그인이 필요해 제 계정이 등록되어 있는지, 올라온 결과물이 무엇인지는 확인하지 못했습니다. git fetch는 저장소를 바꾸는 명령이라 이번에는 돌리지 않았고, 원격 상태는 gh api로 읽었습니다.
도움 받은 글
24기 클코서비스 2주차 강의 (로미오 외 발표자): 갤러리에 올리는 네 항목(대표 이미지, 제목, 결과물 링크, 설명), 환경변수에만 키를 두고 RLS 같은 보안 설정을 챙기라는 당부, 인증은 직접 만들지 않고 Supabase Auth를 썼다는 발표 내용, 하먹이의 DESIGN.md 사이트 소개
24기 클코서비스 1주차 사례글 (본인): 이번 글의 측정 명령과 지난주 값, 다음 주 계획 네 가지
23기 24시간 AI 서버 4주차 사례글 (본인): 로컬 저장소만 보고 원격 상태를 판정하지 않는다는 원칙. 이번에는
git fetch대신gh api로 원격을 읽었습니다

필요한 AI 정보만
메일함에 쏙쏙 넣어드려요.
지금 핫한 AI 소식부터 직접 해 본 사례까지, 월요일마다 무료로 받아보세요
점검표 49칸 가운데 48칸이 그대로이고 바뀐 건 daily-watchdog.yml 하나라는 결과를 있는 그대로 적은 점이 인상 깊었어요. 지난 계획을 얼마나 실행했는지부터 사실대로 쓰고, 같은 명령으로 다시 잰 값을 지난주 값 옆에 놓은 구성이라 변화와 정체가 한눈에 구분됩니다.
조회가 있는 저장소가 4곳에서 6곳으로 늘어난 것처럼 보여도 각 1~3회 수준이라며 활동 증가로 단정하지 않은 해석, 그리고 인증 매치 9건과 11건을 다시 열어 보니 외부 API 키를 붙이는 줄이었다고 확인한 대목이 특히 믿음직했어요. 결과물 링크 칸에 무엇을 적을 수 있는지를 이번 주 기준으로 삼은 발상도 재밌습니다.
오 이 부분 진짜 재밌어요 👀 다음 열흘 뒤 값도 궁금해집니다.