'리서치 자동화 (2)'와 대시보드 supabase 동적전환 (공유/ 비공유 분리)

2026.08.02
소개
시도하고자 했던 것과 그 이유를 알려주세요.
시도한 것
Vercel에 정적으로 배포되어 있던 리서치 대시보드 (dashboard-alpha-seven-51.vercel.app)를 Supabase DB와 연동한 동적 페이지로 전환했다. 코드를 고치지 않고 DB의 값만 바꿔도 배포된 화면이 바뀌는 상태를 만드는 것이 목표였다.
여기에 더해, 세션이 끊겨도 맥락이 살아남도록 llm-wiki (3계층 + Ingest/Query/Lint 3동작)를 같은 작업 폴더에 먼저 구축하고, 향후 옵시디언 MCP 연계까지 설계 단계로 얹었다.
선정 이유 — 1주차 하네스 위에 인프라를 얹는 단계
1주차에서 나는 리서치 리포트 작성을 자동화 대상으로 선정하고, 과거 프로젝트 산출물에서 내 작업 패턴을 추출한 pattern.md를 품질 기준서로 삼는 하네스를 설계했다. 다만 그때의 결론은 명확한 한계를 하나 안고 있었다 — 산출물이 쌓일 곳이 파일 시스템뿐이라, 남에게 보여줄 수 있는 형태로는 존재하지 않는다는 점이다.
2주차 미션은 그 빈칸을 정확히 메운다. 리서치 결과가 흘러갈 마지막 종착지 (공개 대시보드)를 DB 기반으로 만들어 두면, 하네스가 생산한 인사이트를 사람이 볼 수 있는 화면으로 내보내는 파이프라인이 완성된다. 즉, 이번 미션은 별개의 실습이 아니라 1주차 하네스의 출력단 (出力端)을 만드는 작업으로 규정하고 접근했다.
아키텍처
local (VS Code + Claude Code)
│
├─→ GitHub ─→ Vercel (Next.js 배포)
│ ↕
│ Supabase (PostgreSQL + RLS)
│
├─→ llm-wiki/ (맥락·지식 영속 계층)
│
└─→ (고도화) Obsidian vault ↔ Obsidian MCP ↔ Claude 앱
미션 완료 기준 (체크리스트)
# | 완료 기준 | 상태 |
1 | Supabase 프로젝트 생성 | 完 |
2 | 테이블 구축 — 생성 SQL 안에 RLS 및 정책 포함 (만들자마자 문단속) | 完 |
3 | 트랙·인사이트·할 일 데이터가 DB에서 로드됨 | 完 |
4 | .env.local에 키 보관 + .gitignore에 .env* 확인 | 完 |
5 | push 전 git status + git ls-files 이중 검사로 .env 미추적 증명 | 完 |
6 | Vercel 환경변수 등록 후 Redeploy (등록만으로는 반영 안 됨) | 完 |
7 | RLS 켠 상태 유지 + 정책 존재 눈으로 확인 (Policies 화면) | 完 |
8 | llm-wiki에 오늘 작업 정리 + Ingest/Query/Lint 사이클 1회 | 完 |
9 | 리포트용 캡처 확보 | 完 |
진행 방법
어떤 도구를 사용했고, 어떻게 활용하셨나요?
도구: Claude Code (VS Code 터미널) · Supabase · Next.js · GitHub · Vercel · Obsidian(설계 단계)
작업은 «프롬프트 9선»이라는 고정 순서로 진행했다. 프롬프트를 즉흥적으로 만들지 않고 순서를 먼저 확정한 이유는 섹션 «왜 이 순서인가»에 정리했다.
작업 순서 개요
[터미널] cd 대시보드-프로젝트-폴더 → claude 실행
↓
프롬프트 1 llm-wiki 구축 / 이어받기 — 3계층 + 3동작(Ingest·Query·Lint)
프롬프트 2 현황 분석 + 동적 전환 계획 수립 (코드 수정 전 계획 먼저)
프롬프트 3 DB 스키마 + RLS·정책 포함 SQL 생성 → Supabase SQL Editor
프롬프트 4 .env.local '그릇' 만들기 (값은 내가 직접) + .gitignore
프롬프트 5 연동 코드 작성 + 로컬 테스트
프롬프트 6 RLS 최종 검증 — 정책 존재·기본거부 확인
프롬프트 7 push 전 이중 보안검사(git status + git ls-files) → push → Vercel → Redeploy
프롬프트 8 퇴근 루틴 — 오늘 작업 wiki에 ingest
프롬프트 9 옵시디언 MCP × 규제감시 스킬 연계 설계 (고도화)
STEP 0. 사전 준비 — 손으로 직접 (Supabase 프로젝트 생성)
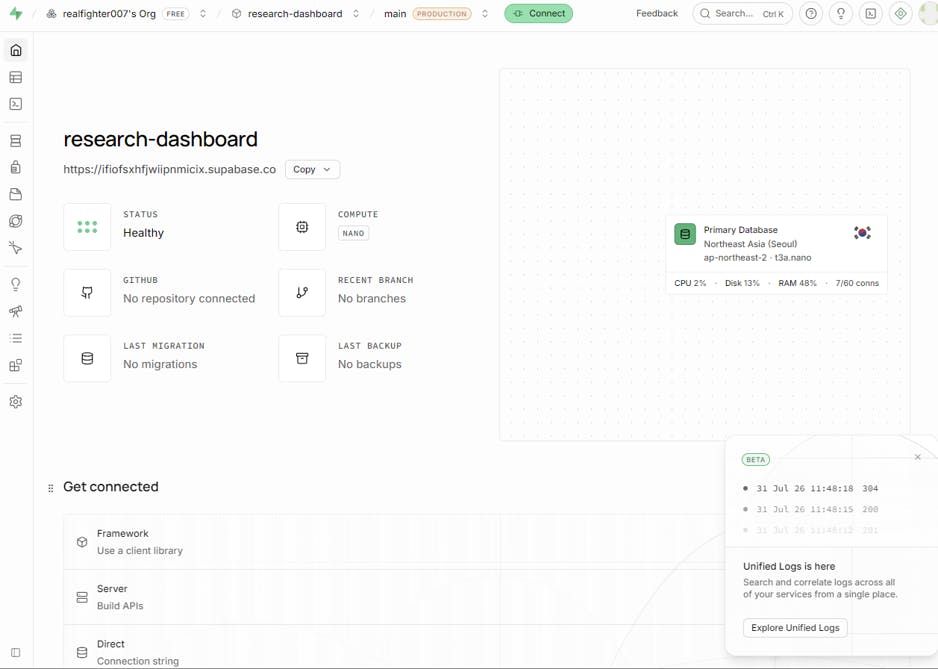
Supabase 가입 후 New Project 생성. Region은 Northeast Asia (Seoul), Database Password는 강력하게 생성해 별도 보관했다. Claude를 쓰지 않고 직접 진행했다.
[캡처 1] Supabase 프로젝트 생성 완료 — research-dashboard / Seoul / Status Healthy. 이 시점에는 테이블도 마이그레이션도 없는 빈 상태다.
오늘 다루는 열쇠 3개 — 이 구분이 이번 미션의 절반
키 | 성격 | 어디에 두나 | NEXT_PUBLIC_ 가능? |
Project URL | 창고 주소 | .env.local + Vercel | ○ 공개돼도 무방 |
anon key | 브라우저용으로 | .env.local + Vercel | ○ |
service_role key | RLS를 무시하는 | 서버 전용. 이번 미션에선 아예 안 씀 | × 절대 금지 |
오늘 가장 중요한 한 문장
service_role 키에 NEXT_PUBLIC_을 붙이는 순간, 마스터 열쇠가 브라우저 번들에 실려 전 세계에 공개되고 RLS를 아무리 잘 짜도 무력화된다. 단, anon key가 브라우저에 보이는 것은 취약점이 아니다 (설계상 공개용). 진짜 방어선은 RLS 정책이다.
프롬프트 1 — llm-wiki 구축 (3계층 + 3동작)
카파시 패턴의 3계층(원문/위키/규칙서)에 스터디장님 자료의 3동작(Ingest·Query·Lint)과 신뢰성 규칙을 처음부터 심었다. 규칙서 파일명은 SCHEMA.md 대신 CLAUDE.md를 택했다 — Claude Code가 세션 시작 시 자동으로 읽는 파일이기 때문이다.
프롬프트 전문
https://gist.github.com/karpathy/442a6bf555914893e9891c11519de94f 읽고
이 프로젝트 폴더에 나만의 llm wiki를 만들어줘.
[3계층 구조]
- sources/ : 원문 보관(불변). 너는 이 안의 파일을 절대 수정·삭제하지 않는다. 읽기만 한다.
- wiki/ : 네가 소유·관리하는 마크다운 페이지들. 페이지끼리 [[링크]]로 연결하고
모순은 그 자리에 표시한다.
- CLAUDE.md : 이 위키의 규칙서(헌법).
- index.md : 전체 목차. 카테고리별 "페이지 이름 + 한 줄 요약". ingest마다 갱신.
- log.md : 시간순 기록, append-only. 머리말 "## [날짜] ingest|query|lint|work | 제목"
[CLAUDE.md에 담을 3동작 워크플로]
- Ingest : 새 원문을 sources/에 넣고 → 핵심을 나와 짧게 확인 → wiki/에 요약 페이지
→ 관련 페이지·index.md 갱신 → log.md에 한 줄 기록.
- Query : 내가 물으면 관련 wiki 페이지를 찾아 근거(어느 페이지·어느 원문)를 인용과
함께 답한다. 쓸모 있는 답은 새 페이지로 저장해 지식을 불린다.
- Lint : 위키 전체를 훑어 모순·낡은 주장·고아 페이지·빠진 상호참조를 목록으로 보고.
자동으로 고치지 말고 먼저 나에게 물어본다.
[CLAUDE.md에 담을 규칙]
1) 사실과 해석을 구분해 적는다.
2) 근거 없는 단정 금지. 출처 불명확하면 "확인 불가"로 적는다.
3) 정보가 충돌하면 옛것을 덮어쓰지 말고 양쪽을 병기하고 log.md에 남긴다.
4) 무엇을 위키에 넣을지는 내가 정한다(수동 큐레이션). 너는 정리 담당, 나는 큐레이터다.
5) 매 세션 종료 시 오늘 작업 내역을 wiki와 log.md에 정리한다(ingest).
6) 세션 시작 시 CLAUDE.md → index.md → log.md 순으로 읽고 맥락을 이어받는다.
7) .env 파일과 키값은 절대 읽어서 출력하거나 wiki/git에 기록하지 않는다.
8) RLS를 끄자고 제안하지 않는다. 문제가 있으면 정책 수립으로 해결한다.
다 만들면 폴더·파일 구조를 트리로 보여주고 각 역할을 한 줄씩 설명해줘.
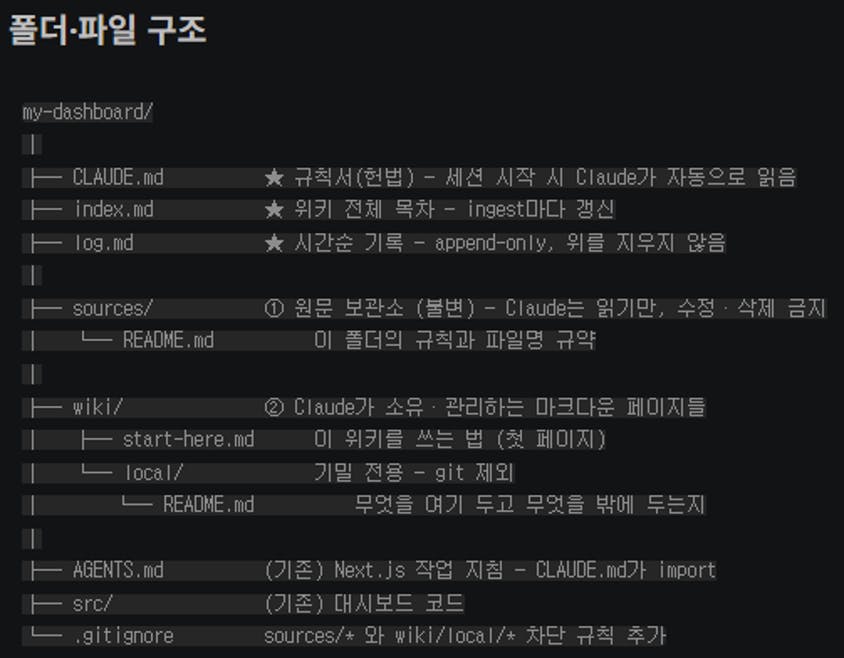
[캡처 2] 생성된 llm-wiki 3계층 구조. 규칙서(CLAUDE.md)·목차(index.md)·시간순 로그(log.md)가 최상단에 서고, sources/는 불변 원문, wiki/는 Claude가 관리하는 페이지다. 주목할 것은 wiki/local/ — 기밀 전용으로 git에서 제외되는 칸을 처음부터 분리해 두었다.
설계 판단 — wiki/local/ 을 왜 처음부터 뒀나
규칙 7번(키값 기록 금지)만으로는 «기밀이지만 키는 아닌 자료»를 담을 곳이 없다.
그래서 공개 가능한 wiki/ 와 로컬 전용 wiki/local/ 을 물리적으로 분리하고, .gitignore에 sources/* 와 wiki/local/* 차단 규칙을 함께 넣었다.
이 판단이 뒤의 프롬프트 2에서 is_public 설계를 할 때 그대로 재사용된다.
프롬프트 2 — 현황 분석 + 전환 계획 (구현 전 계획 먼저)
코드를 한 줄도 고치지 않은 상태에서 계획부터 받았다. 1주차에서 배운 «하네스가 먼저, 실행은 나중»의 같은 원리다.
프롬프트 전문
이 프로젝트는 현재 Vercel에 배포된 정적 리서치 대시보드야
(연구 트랙, 핵심 인사이트, 다음 할 일, 상단 통계 카드).
지금은 모든 데이터가 코드에 하드코딩되어 있어.
이걸 Supabase DB에서 데이터를 읽어오는 동적 페이지로 업그레이드하려고 해.
먼저 코드를 전부 훑어보고 아래를 정리해줘. 아직 코드는 수정하지 마.
1) 현재 하드코딩된 데이터가 어느 파일 어디에 있는지 목록화
2) DB로 옮길 데이터 단위 제안 (예: tracks / insights / todos 테이블)
3) 지금 대시보드의 "공개 배포판 vs 로컬 전용" 구분을 DB 컬럼(is_public 같은
boolean 플래그)으로 옮기는 설계 — 공개 페이지에서는 is_public=true인 행만
4) 전환 작업 단계별 계획 (스키마+RLS 생성 → 연동 코드 → 데이터 이관 → 테스트 → 배포)
계획을 보여주면 내가 확인 후 진행할게.
그런데 여기서 이번 미션에서 가장 값진 순간이 나왔다. Claude가 내 지시(3번)를 그대로 수행하지 않고, 지시 자체의 결함을 먼저 지적했다.
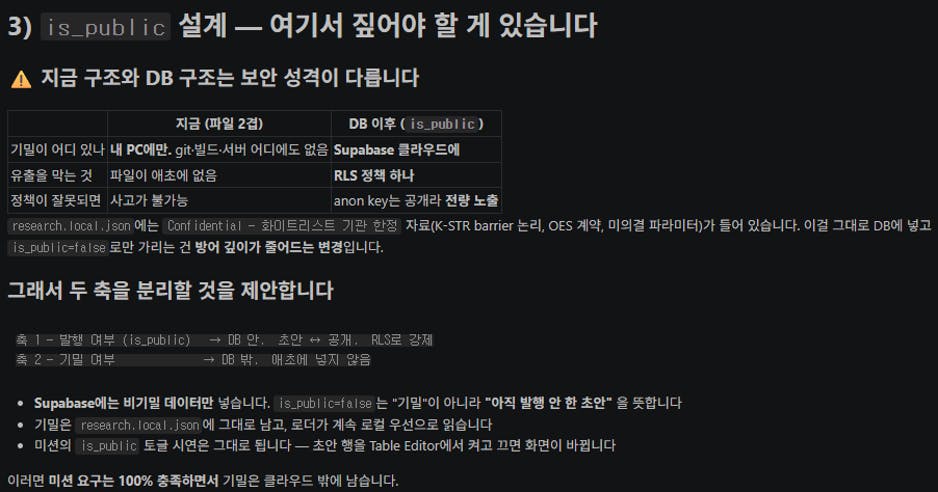
[캡처 3] ★ 하이라이트 컷 — 「지금 구조와 DB 구조는 보안 성격이 다릅니다」. 기존 파일 2겹 구조에서는 기밀이 내 PC에만 있어 유출이 애초에 불가능했지만, DB로 옮기는 순간 기밀이 클라우드에 올라가고 방어선은 RLS 정책 하나로 줄어든다는 지적. 그래서 «발행 여부(is_public)»와 «기밀 여부»를 별개의 축으로 분리할 것을 제안받았다.
이 지적을 수용해 설계를 바꾼 결과
축 1 — 발행 여부 (is_public) → DB 안. 초안 ↔ 공개. RLS로 강제한다.
축 2 — 기밀 여부 → DB 밖. 애초에 넣지 않는다.
결론: Supabase에는 비기밀 데이터만 넣는다. is_public=false는 «기밀»이 아니라 «아직 발행 안 한 초안»을 뜻한다. 기밀(K-STR barrier 논리, OES 계약, 미의결 파라미터 등)은 research.local.json에 그대로 남기고 로더가 로컬 우선으로 읽는다.
미션 요구인 is_public 토글 시연은 그대로 성립하면서, 기밀은 클라우드 밖에 남는다.
1주차 pattern.md에 «지시만 실행하고 모순을 넘기지 말고 선제적으로 플래그하라(O5)»는 규칙을 넣어 둔 것이 실제로 작동한 장면이다. 자동화의 품질은 결국 규칙서에 무엇을 적어 두었는가로 결정된다는 것을 눈으로 확인했다.
프롬프트 3 — 스키마 + RLS·정책 포함 SQL 생성 (RLS 선탑재)
핵심은 «테이블을 만드는 SQL 안에 RLS 활성화와 정책까지 함께» 넣는 것이다. 다 짓고 나서 문을 잠그는 게 아니라, 문을 잠근 채로 짓는다.
프롬프트 전문
좋아, 계획대로 진행하자. Supabase SQL Editor에 한 번에 붙여넣을 SQL을 짜줘.
다음을 전부 포함해:
[테이블]
- 각 테이블에 id(uuid, PK, gen_random_uuid()), created_at(timestamptz default now())
- 트랙과 인사이트/할 일 사이 관계는 FK로 연결
- 공개 여부 제어용 is_public boolean default false 포함
[RLS — 테이블 생성 직후 같은 SQL에서 바로]
- 모든 테이블에 enable row level security
- anon 역할: is_public=true인 행에 대한 SELECT 정책만 생성
- INSERT/UPDATE/DELETE 정책은 일부러 만들지 않는다 (= 기본 거부)
- 각 정책 위에 무슨 뜻인지 한국어 주석
[초기 데이터]
- 현재 하드코딩된 실제 데이터를 INSERT문으로 이관.
공개 배포판에 이미 보이는 데이터는 is_public=true로.
SQL만 코드블록 하나로 깔끔하게 출력해줘.
실행 결과 "Success"가 나오면 뭘로 확인하면 되는지도 알려줘.
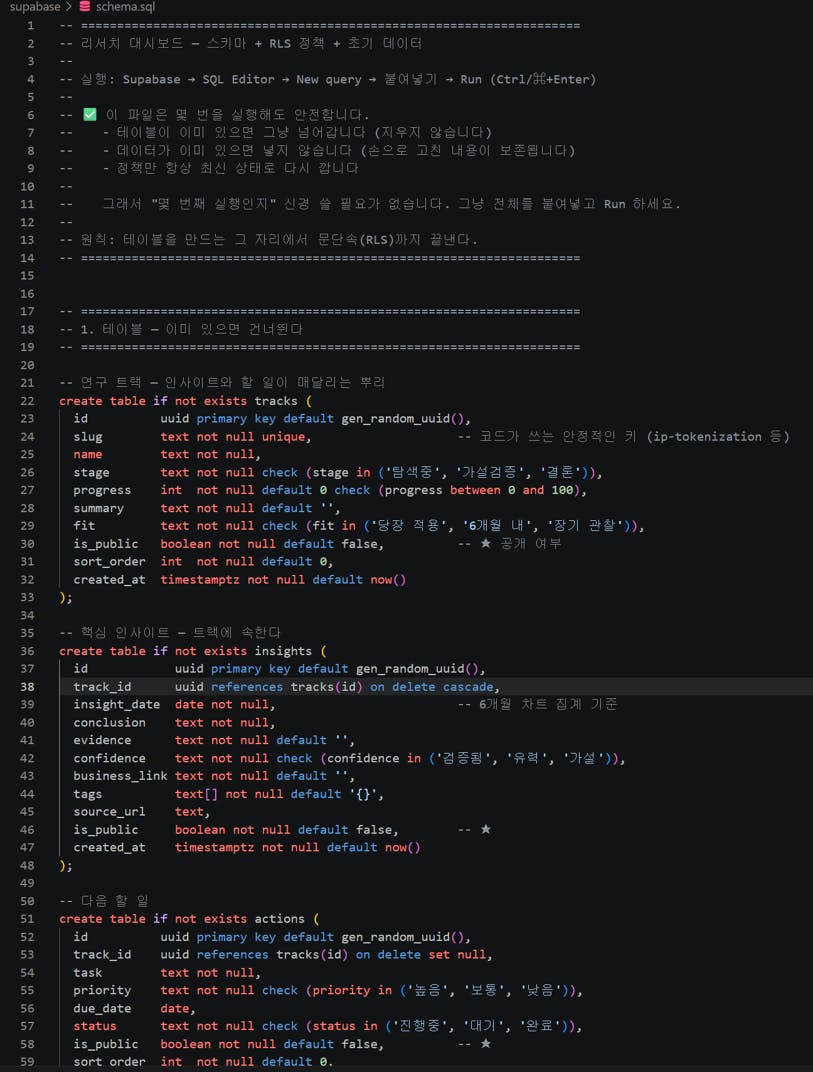
[캡처 4] 생성된 schema.sql. 파일 머리말에 «원칙: 테이블을 만드는 그 자리에서 문단속(RLS)까지 끝낸다»가 명시되어 있고, 몇 번을 실행해도 안전하도록 create table if not exists / 데이터 중복 방지 / 정책만 항상 재적용되는 멱등(idempotent) 구조로 짜였다. is_public 컬럼은 세 테이블 모두 default false — 기본값이 «비공개»다.
설계 포인트 — slug 컬럼을 넣은 이유
DB는 uuid로 연결하지만 화면 코드는 안정적인 문자열 키(slug, 예: ip-tokenization)를 쓰도록 변환했다. 덕분에 types.ts와 컴포넌트 7개를 한 줄도 고치지 않고 데이터 원천만 교체할 수 있었다. B 전환의 비용을 «데이터 계층»에 가두고 «표현 계층»으로 번지지 않게 막은 것이다.
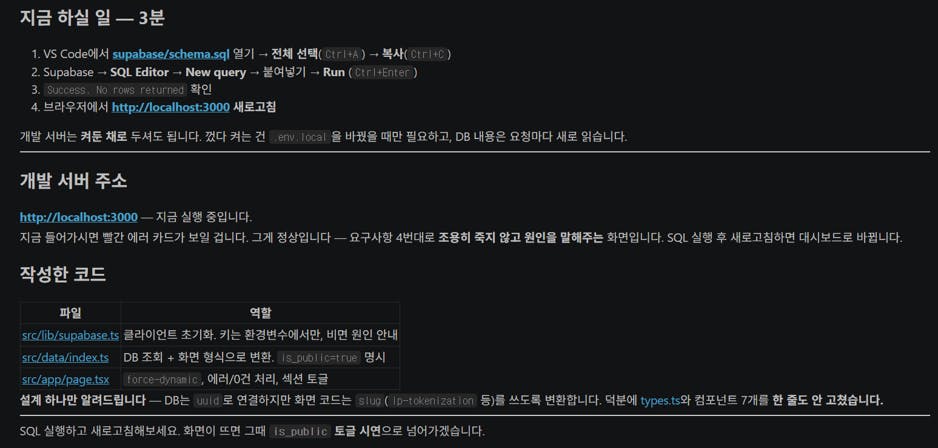
[캡처 5] SQL 실행 안내와 작성된 코드 목록. 주목할 것은 «지금 들어가시면 빨간 에러 카드가 보일 겁니다. 그게 정상입니다 — 조용히 죽지 않고 원인을 말해주는 화면입니다» — 프롬프트 5의 4번 요구사항(환경변수가 비면 조용히 죽지 않게 처리)이 의도대로 구현되었음을 보여준다.
→ SQL 복사 → Supabase SQL Editor → New query → 붙여넣기 → Run (Ctrl/⌘+Enter) → Success 확인 → Table Editor·Schema Visualizer로 검증.
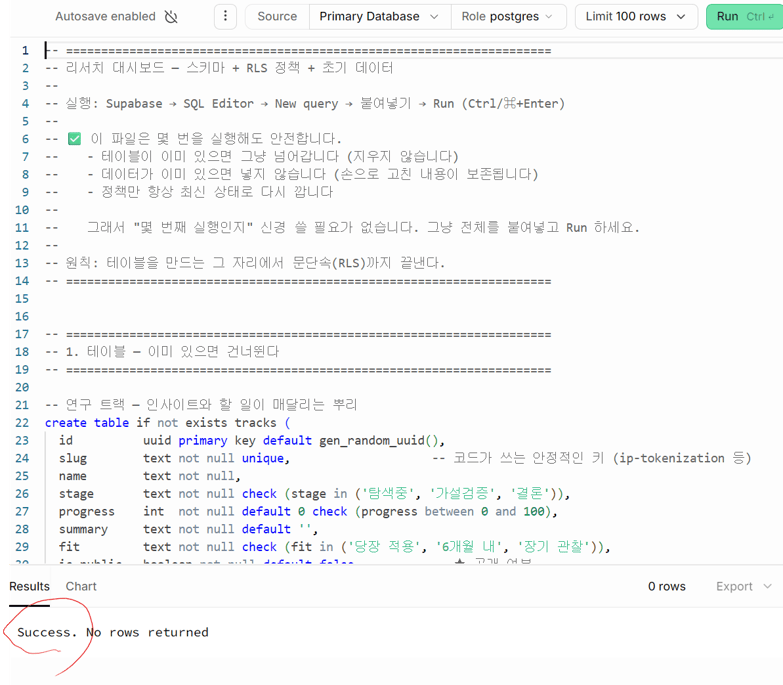
[캡처 6] Supabase SQL Editor에서 실행 → 「Success. No rows returned」. 테이블·RLS·정책·초기 데이터가 한 번의 Run으로 전부 들어갔다. 0 rows는 실패가 아니라 «조회문이 아니라 정의문을 실행했다»는 뜻이다.
프롬프트 4 — .env.local «그릇» 만들기 (값은 내가 직접)
수업 원칙: env는 직접 관리한다. 채팅창에 키를 붙여넣지 않는다. Claude에게는 빈 그릇과 주석만 만들게 했다.
프롬프트 전문
Supabase 연동에 필요한 환경변수 자리를 만들어줘.
1) .env.local 파일을 만들되, 값은 빈 문자열로 두고 각 줄 위에
"어디서 값을 복사해오는지" 주석을 달아줘.
변수 이름은 정확히 이 두 개만:
NEXT_PUBLIC_SUPABASE_URL, NEXT_PUBLIC_SUPABASE_ANON_KEY
2) 값은 내가 직접 넣을 거야. 너는 절대 키값을 물어보거나 채팅에 출력하지 마.
3) service_role 키는 이번 작업에 절대 쓰지 마. 나에게 물어보지도 마.
혹시 필요해지는 상황이 오면 NEXT_PUBLIC_ 없이 서버 전용으로만 쓰겠다고
먼저 설명하고 내 허락을 받아.
4) .gitignore에 .env* 가 등록되어 있는지 확인하고, 없으면 추가해줘.
5) 협업/백업용으로 값이 비어있는 .env.example도 만들어줘.
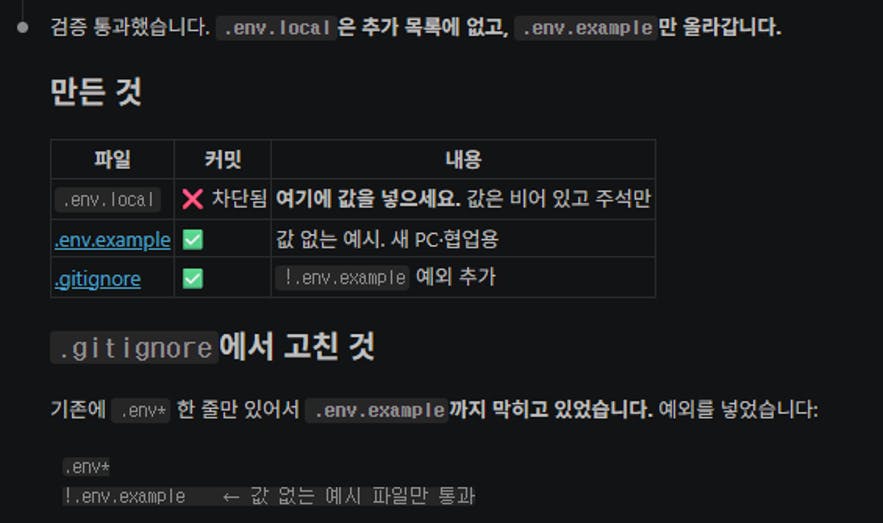
[캡처 7] .env.local(커밋 차단) / .env.example(커밋 O) / .gitignore 세 파일 생성 결과. 기존 .gitignore에 .env* 한 줄만 있어서 .env.example까지 막히고 있었다는 것을 발견하고 !.env.example 예외를 추가했다 — 요청하지 않은 부수 결함을 잡아낸 사례.
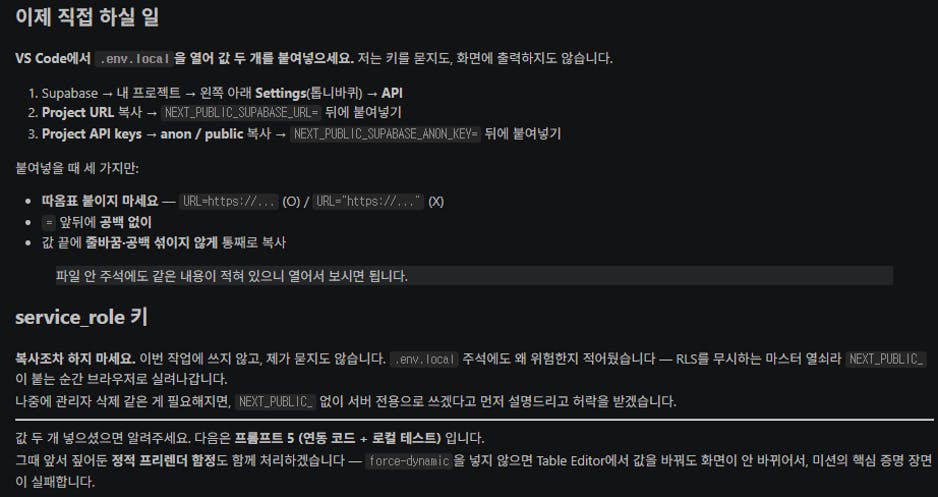
[캡처 8] ★ 이번 미션의 원칙이 가장 잘 드러나는 화면 — 「저는 키를 묻지도, 화면에 출력하지도 않습니다」. 붙여넣기 3대 주의(따옴표 금지 / = 앞뒤 공백 금지 / 줄바꿈·공백 섞이지 않게 통째로 복사)와 service_role 키를 «복사조차 하지 마세요»라는 경고가 함께 제시된다.
이 화면에서 미리 잡아준 함정 — force-dynamic
「force-dynamic을 넣지 않으면 Table Editor에서 값을 바꿔도 화면이 안 바뀌어서, 미션의 핵심 증명 장면이 실패합니다.」
Next.js가 빌드 시점에 페이지를 정적으로 프리렌더해 버리면, DB를 고쳐도 화면은 옛 스냅샷을 보여준다. «동적 전환»을 했는데 «정적처럼 동작»하는 가장 헷갈리는 실패 유형이라, 프롬프트 5 진입 전에 미리 처리하고 들어갔다.
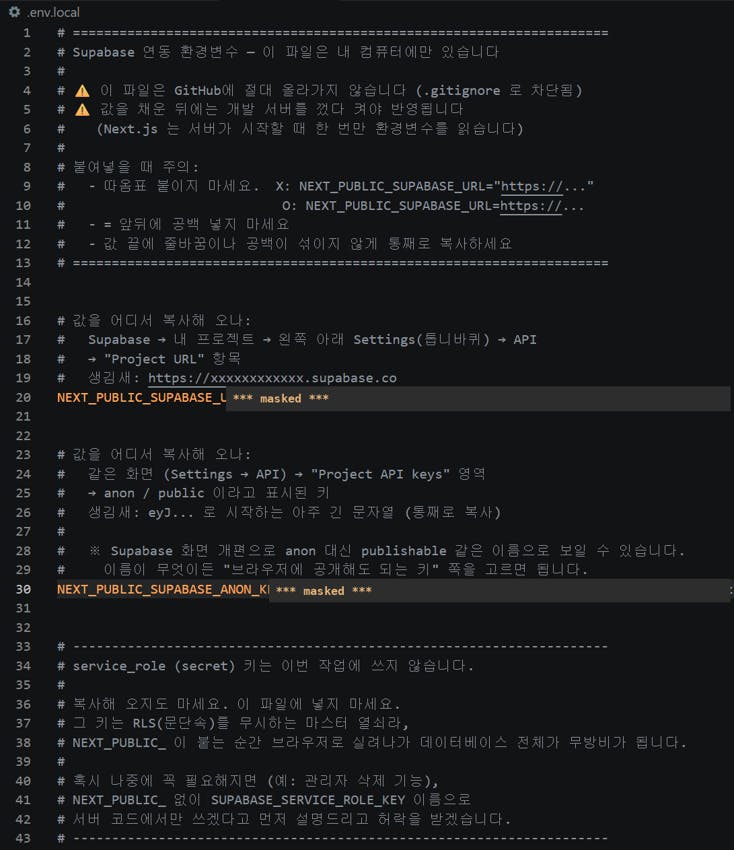
[캡처 9] 완성된 .env.local — 두 개의 값은 리포트용으로 마스킹했다. 주석이 문서 역할을 한다: 어디서 값을 복사해 오는지, 붙여넣기 주의사항, 그리고 하단에는 service_role 키를 왜 여기 넣으면 안 되는지(RLS를 무시하는 마스터 열쇠 / NEXT_PUBLIC_이 붙는 순간 브라우저로 실려나가 DB 전체가 무방비)까지 파일 안에 남아 있다.
캡처 원칙 — 스스로에게 적용한 규칙
리포트에 .env.local 화면을 넣을 때는 반드시 값을 가리고 변수명·주석만 보이게 한다.
anon key는 설계상 공개 키라 노출 자체가 사고는 아니지만, 「보안을 챙겼다」고 말하는 문서에 키 문자열이 보이면 그 주장 자체가 약해진다. 습관이 곧 신뢰다.
프롬프트 5 — 연동 코드 작성 + 로컬 테스트 (동적 페이지 증명)
여기가 미션의 심장이다. «코드를 고치지 않고 DB만 바꿔도 화면이 바뀌는가»를 눈으로 증명하는 단계.
프롬프트 전문
이제 연동 코드를 작성하자.
1) @supabase/supabase-js를 설치하고 클라이언트 초기화 모듈을 만들어줘.
키는 반드시 환경변수에서만 읽어. 코드에 키를 하드코딩하면 안 돼.
환경변수가 비어 있으면 화면이 조용히 죽지 않고 원인을 알 수 있게 처리해줘.
2) 하드코딩된 트랙/인사이트/할 일/통계 데이터를 DB 조회로 교체해줘.
상단 통계 카드는 DB 데이터에서 집계해서 계산하도록.
3) 공개 페이지는 is_public=true인 행만 조회하도록 해줘.
4) DB 조회 실패 시 화면이 깨지지 않게 에러/로딩 처리도 넣어줘.
다 되면 개발 서버를 실행하고 Local 주소를 알려줘. 내가 눈으로 확인할게.
증명 절차 — 세 컷으로 끝낸다
왼쪽은 localhost:3000, 오른쪽은 Supabase Table Editor. 코드는 한 줄도 건드리지 않고 DB의 boolean 값 하나만 바꾼다.
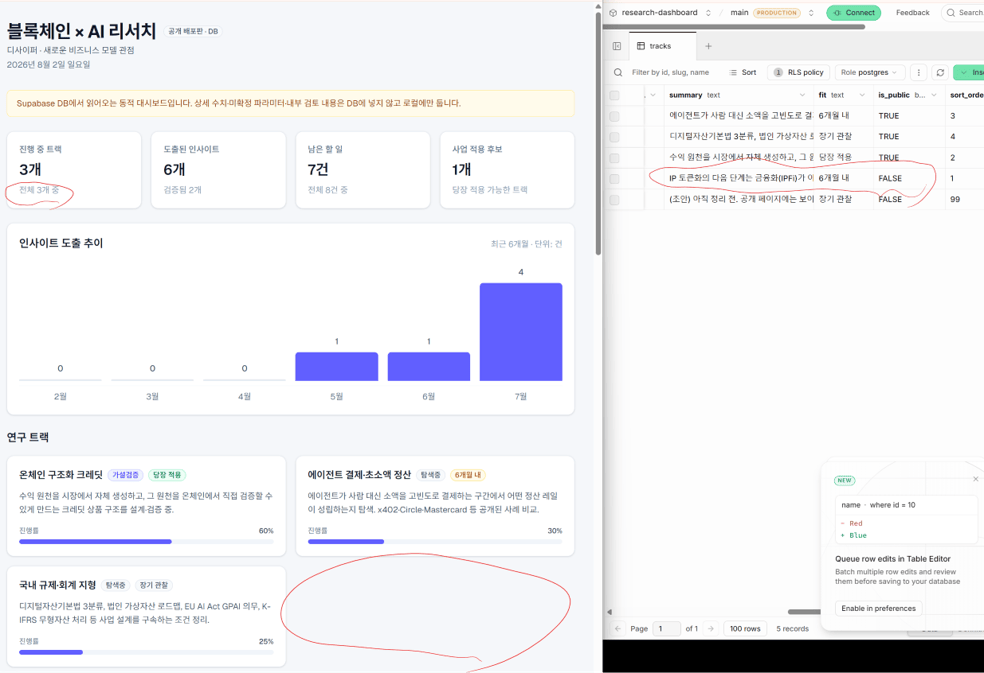
[캡처 10] ★ BEFORE — 「IP 토큰화 → AI 데이터 인프라」 트랙의 is_public이 TRUE. 좌측 대시보드에 해당 카드가 떠 있고, 상단 통계는 «전체 4개 중»으로 집계된다.
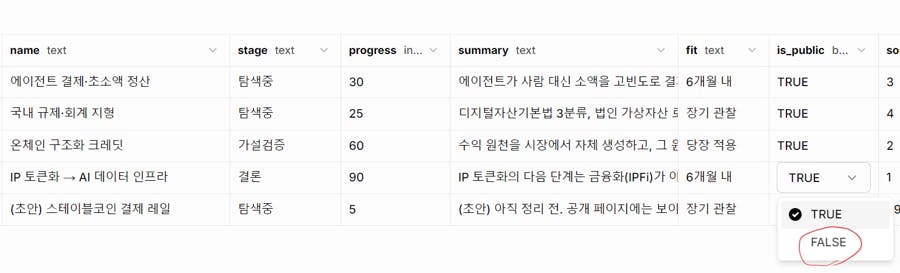
[캡처 11] 조작 장면 — Table Editor에서 그 행의 is_public을 TRUE → FALSE로 바꾼다. 배포나 코드 수정은 일절 없다. 클릭 한 번이 전부다.
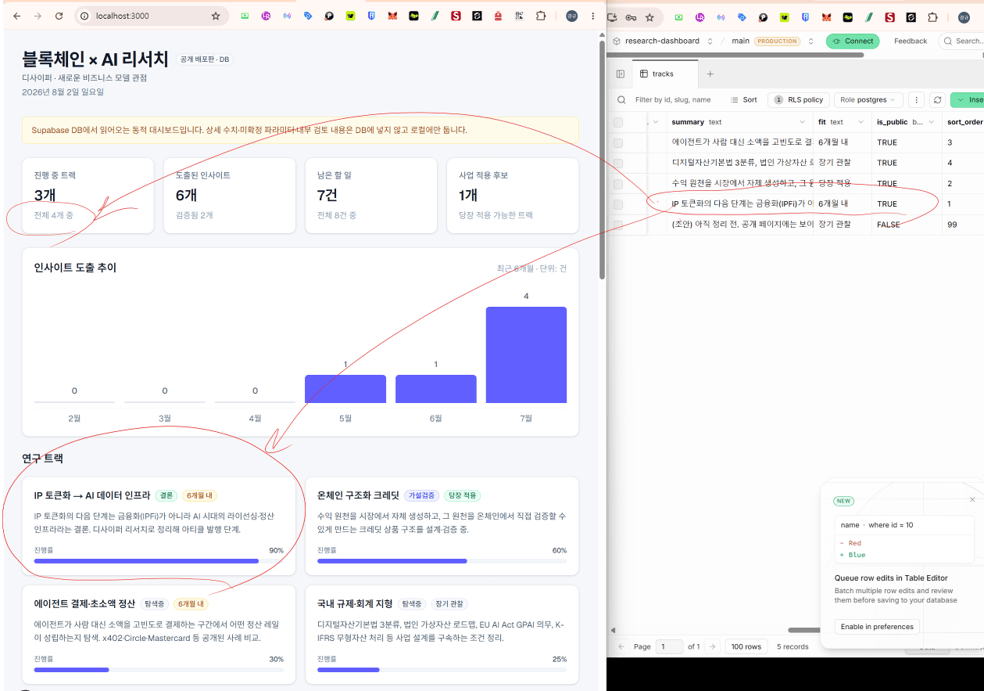
[캡처 12] ★ AFTER — 새로고침하자 해당 카드가 사라지고 통계가 «전체 3개 중»으로 줄었다. 카드 하나만 빠진 게 아니라 상단 집계까지 함께 따라 움직였다는 점이 중요하다. 데이터가 화면 여러 곳으로 진짜 흐르고 있다는 뜻이기 때문이다. 이것이 «동적 페이지»의 증명 장면이다.
이 세 컷이 증명하는 것
1. 화면은 코드가 아니라 DB를 읽는다 — 재배포 없이 값 하나로 렌더 결과가 바뀌었다.
2. is_public 필터가 실제로 동작한다 — 프롬프트 3에서 만든 «anon은 is_public=true만 SELECT» 정책이 화면 레벨에서 확인됐다.
3. 집계도 DB에서 계산된다 — 상단 통계 카드가 하드코딩된 숫자였다면 4개 그대로 남아 있었을 것이다.
덧붙여, 상단 노란 배너의 「상세 수치·미확정 파라미터·내부 검토 내용은 DB에 넣지 않고 로컬에만 둡니다」 문구는 프롬프트 2에서 결정한 두 축 분리(기밀은 DB 밖)를 사용자에게 명시한 것이다.
프롬프트 6 — RLS 최종 검증 (정책 확인이 아니라 실제로 뚫어보기)
프롬프트 3에서 RLS와 정책을 이미 넣었으므로, 이 단계의 역할은 «수립»이 아니라 «검증»이다. 정책 목록이 존재한다는 것과 실제로 막힌다는 것은 다른 명제이기 때문에, 조회 검증과 침투 테스트를 모두 돌렸다.
프롬프트 전문
RLS 문단속을 최종 검증하자. RLS를 끄는 방식은 금지야.
1) 각 테이블의 RLS 활성화 여부와 정책 목록을 조회하는 SQL을 짜줘 (pg_policies 조회).
내가 SQL Editor에서 실행해볼게.
2) 기대 상태: anon은 is_public=true 행 SELECT만 가능,
INSERT/UPDATE/DELETE는 정책 없음(기본 거부). 빠진 정책이 있으면 보완 SQL을 짜줘.
3) 검증 방법도 알려줘: anon key로 REST 엔드포인트(supabase.co/rest/v1/테이블명)를
직접 호출했을 때 is_public=false 행이 안 보이는지, INSERT가 거부되는지 확인하는
간단한 방법.
검증 ① — 실제 침투 테스트 (REST 엔드포인트 직접 호출)
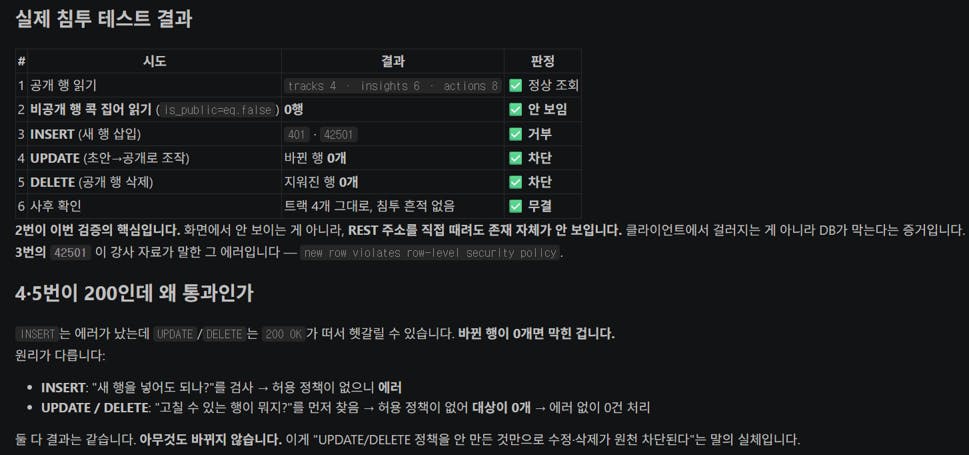
[캡처 13] ★★ 하이라이트 컷 — anon key로 REST 주소를 직접 때린 6가지 시도의 결과. 공개 행 읽기는 정상, 비공개 행을 콕 집어 요청해도 0행, INSERT는 401 거부, UPDATE·DELETE는 바뀐 행 0개, 사후 확인 결과 침투 흔적 없음.
이 화면에서 배운 가장 중요한 것 — 왜 UPDATE·DELETE는 200인데 «통과»인가
INSERT는 «새 행을 넣어도 되나?»를 검사한다 → 허용 정책이 없으니 에러(42501)를 낸다.
UPDATE·DELETE는 «고칠 수 있는 행이 뭐지?»를 먼저 찾는다 → 허용 정책이 없어 대상이 0개 → 에러 없이 0건 처리(200 OK).
즉 200 OK가 떠도 바뀐 행이 0개면 막힌 것이다. 이것이 «UPDATE/DELETE 정책을 안 만든 것만으로 수정·삭제가 원천 차단된다»는 말의 실체다.
그리고 2번 시도가 이번 검증의 핵심이다 — 화면에서 안 보이는 것이 아니라, REST 주소를 직접 때려도 존재 자체가 안 보인다. 필터가 클라이언트가 아니라 DB에서 걸린다는 증거다.
검증 ② — SQL Editor로 눈으로 확인
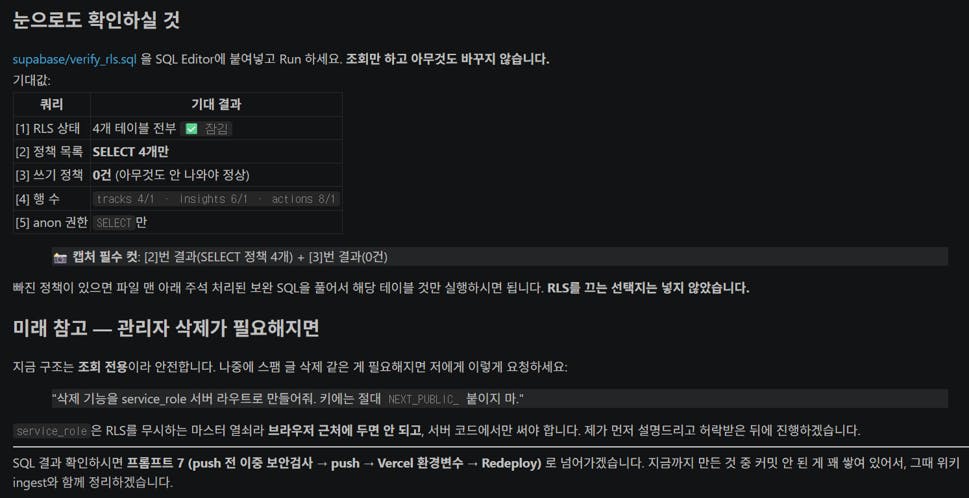
[캡처 14] verify_rls.sql의 기대값 표. 조회만 하고 아무것도 바꾸지 않는 검증용 SQL이며, 「RLS를 끄는 선택지는 넣지 않았습니다」가 명시되어 있다. 하단에는 향후 관리자 삭제가 필요해질 때의 올바른 요청 문장(service_role을 서버 라우트에서만)까지 미리 준비되어 있다.
[캡처 15] ★ verify_rls.sql 실행 결과 16행. ① 4개 테이블 전부 RLS 켜짐(잠김) ② 걸린 정책은 테이블당 SELECT 하나씩 총 4개 ③ 쓰기 정책 0개 = 쓰기 원천 차단 ④ 행 수 4/1·6/1·8/1로 «가려진 행이 실재»함을 확인 ⑤ anon 권한은 넓게 보이지만 실제 차단은 RLS가 한다.
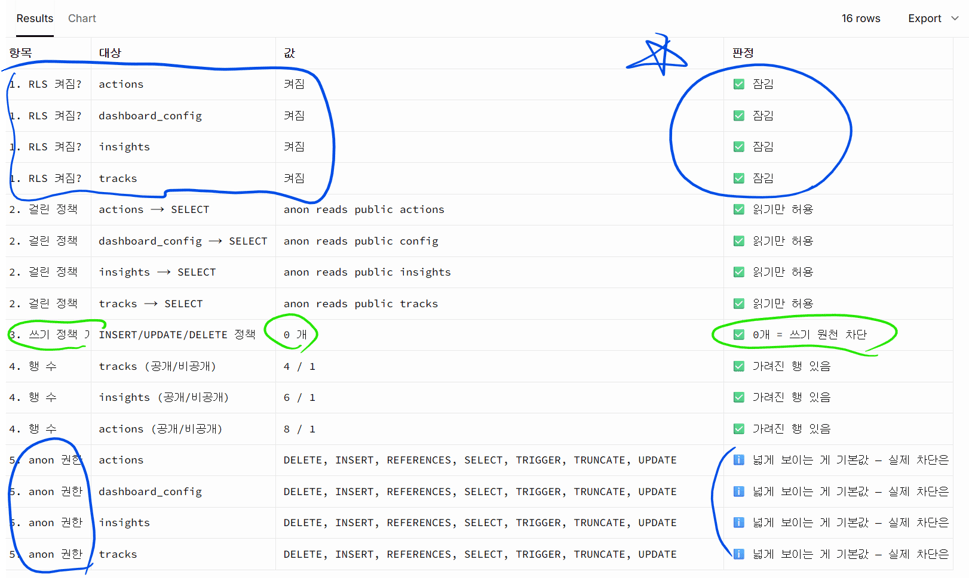
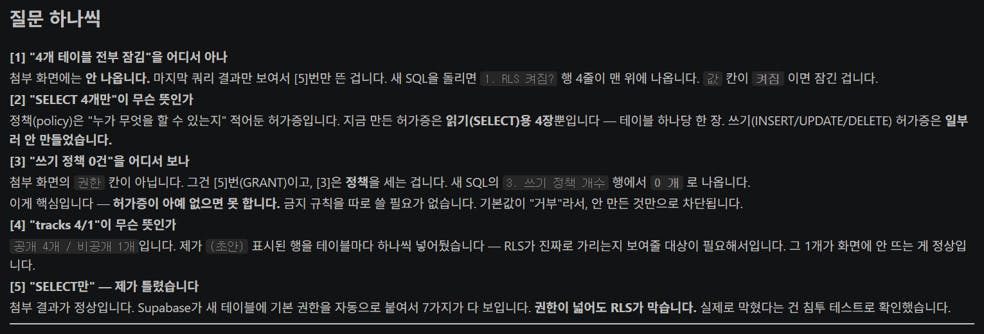
[캡처 16] 결과를 한 항목씩 되짚은 해설. 「허가증이 아예 없으면 못 합니다. 금지 규칙을 따로 쓸 필요가 없습니다」가 이번 미션의 보안 원리를 한 문장으로 요약한다. 주목할 것은 [5]번 — 「SELECT만 — 제가 틀렸습니다」라며 앞서 제시한 기대값의 오류를 스스로 정정한 부분이다.
[5]번 자기 정정이 남긴 교훈 — 권한(GRANT)과 정책(POLICY)은 다른 층이다
당초 기대값은 «anon 권한 = SELECT만»이었으나, 실제로는 Supabase가 새 테이블에 기본 권한 7종을 자동 부여해 DELETE·INSERT·UPDATE까지 전부 보였다.
그럼에도 침투 테스트에서 쓰기가 전부 막힌 이유는, GRANT (문을 통과할 자격)와 POLICY (안에서 손댈 수 있는 행)가 서로 다른 층이기 때문이다. 권한이 넓어도 정책이 없으면 손댈 대상이 0건이다.
«정책만 확인하고 끝냈다면» 이 층위 차이를 영원히 몰랐을 것이다. 침투 테스트를 함께 돌린 이유가 여기 있다.
검증 ③ — 자물쇠를 한 겹 더 (선택 사항이었지만 실행)
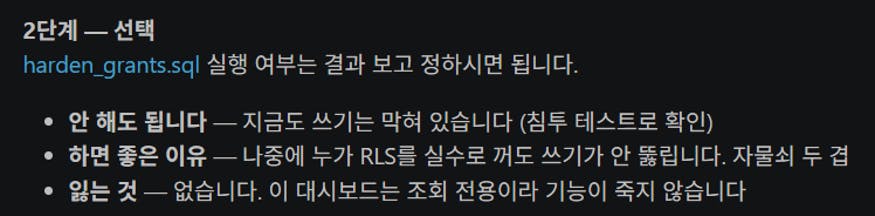
[캡처 17] 권한 강화(harden_grants.sql)는 «안 해도 되는» 선택지로 제시됐다 — 지금도 쓰기는 막혀 있기 때문이다. 실행 이유는 단 하나: 나중에 누가 RLS를 실수로 꺼도 권한이 없어 여전히 못 쓴다. 잃는 것은 없다 (이 대시보드는 조회 전용이니까).
«지금 안전한가»가 아니라 «내가 실수한 뒤에도 안전한가»를 기준으로 판단해 실행하기로 했다.
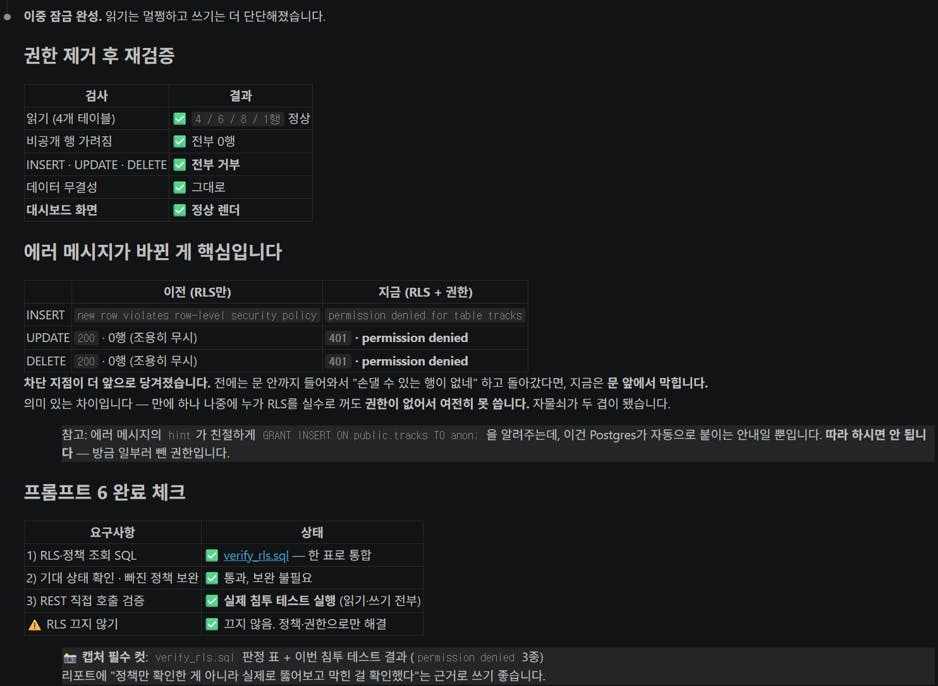
[캡처 18] ★ 권한 제거 후 재검증. 읽기·비공개 가려짐·데이터 무결성·대시보드 렌더는 전부 그대로이면서, 에러 메시지가 바뀌었다 — INSERT는 «new row violates RLS policy»에서 «permission denied for table tracks»로, UPDATE·DELETE는 «200·0행(조용히 무시)»에서 «401·permission denied»로.
에러 메시지가 바뀐 것이 핵심이다
이전에는 문 안까지 들어와서 «손댈 수 있는 행이 없네» 하고 돌아갔다면, 지금은 문 앞에서 막힌다. 차단 지점이 더 앞으로 당겨졌다. 결과적으로 자물쇠가 두 겹이 됐다 — RLS 정책(안쪽) + 테이블 권한(바깥쪽). 만에 하나 RLS가 꺼져도 쓰기는 여전히 뚫리지 않는다.
함정 하나: Postgres가 에러 메시지에 친절하게 «GRANT INSERT ON public.tracks TO anon;» 힌트를 붙여 주는데, 이건 자동 안내일 뿐 따라 하면 안 된다 — 방금 일부러 뺀 권한이다.
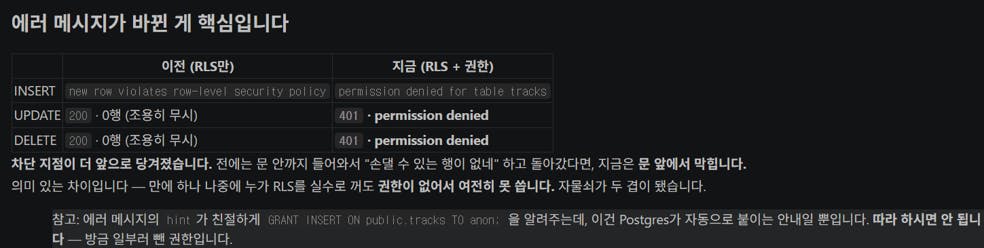
[캡처 19] 위 표만 확대한 컷. 왼쪽이 RLS만 걸려 있을 때, 오른쪽이 RLS + 권한 회수 이후다. 세 가지 쓰기 시도 모두 «정책 위반»에서 «권한 없음»으로 차단 사유가 바뀌었다.
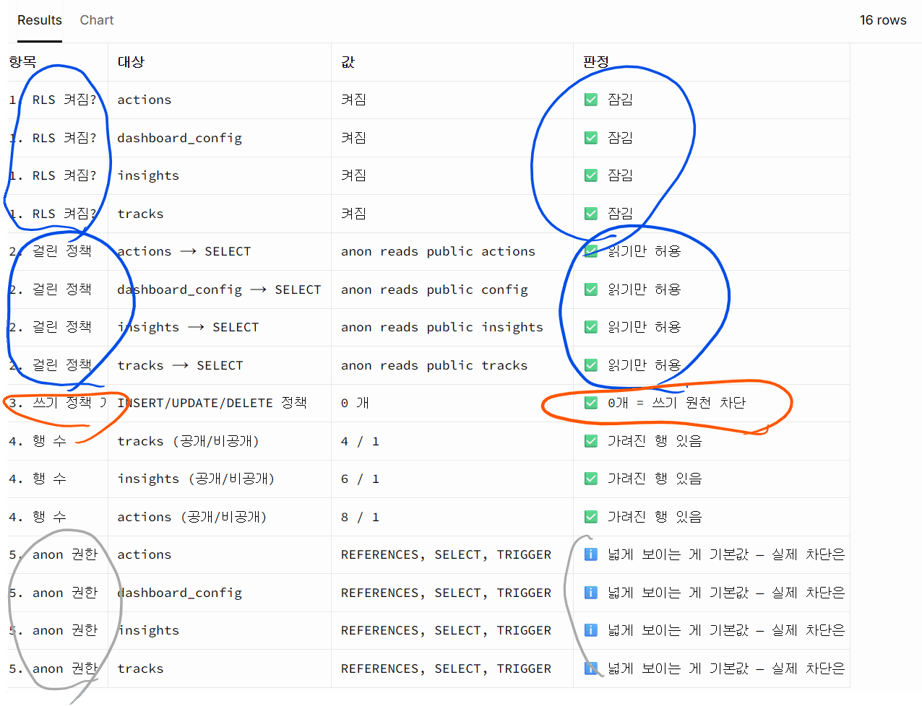
[캡처 20] ★ 권한 회수 후 verify_rls.sql을 다시 돌린 결과. ①~④는 그대로지만 ⑤ anon 권한이 «DELETE, INSERT, REFERENCES, SELECT, TRIGGER, TRUNCATE, UPDATE» 7종에서 «REFERENCES, SELECT, TRIGGER» 3종으로 줄었다. 쓰기 3종이 실제로 회수된 것을 같은 검증 SQL로 확인한 before/after다.
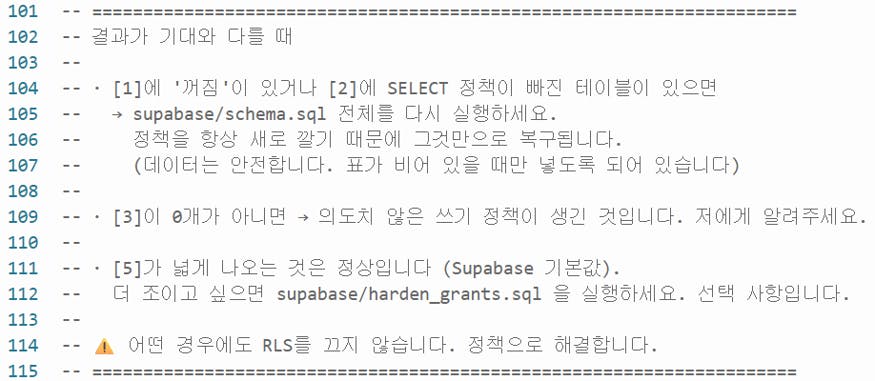
[캡처 21] verify_rls.sql 파일 하단의 «결과가 기대와 다를 때» 복구 지침. 정책이 빠졌으면 schema.sql을 다시 실행하면 되고(멱등이라 데이터는 안전), 쓰기 정책이 0개가 아니면 의도치 않은 정책이 생긴 것이니 알리라고 되어 있다. 그리고 마지막 줄 — 「어떤 경우에도 RLS를 끄지 않습니다. 정책으로 해결합니다.」
검증 SQL을 «파일»로 남긴 이유
verify_rls.sql은 한 번 쓰고 버리는 조회문이 아니라, 판정 기준과 복구 절차를 함께 담은 점검 도구로 만들어 두었다. 덕분에 권한을 회수한 뒤 같은 파일을 그대로 다시 돌려 before/after를 비교할 수 있었다 (캡처 15 → 캡처 20).
앞으로 스키마를 바꿀 때마다 이 파일 하나만 돌리면 «문단속이 여전히 유효한가»를 확인할 수 있다. 1주차에서 배운 «구조와 규칙을 먼저 고정한다»가 검증 절차에도 그대로 적용된 셈이다.
프롬프트 7 — 이중 보안검사 → push → Vercel 환경변수 → Redeploy
프롬프트 전문
git에 올리기 전에 보안 검사해줘.
1) 커밋 대상 파일 중에 API 키, Supabase 키, DB 비밀번호 등 민감정보가
하드코딩된 곳이 있는지 전체 검사
2) 이중 확인:
- git status 에 .env.local 이 잡히지 않는지
- git ls-files 로 이미 추적 중인 파일 목록에 .env 류가 없는지
만약 과거에 .env 류가 추적되고 있으면 git rm --cached 로 추적에서 빼고,
"이력에 한 번 올라간 키는 파일을 지워도 남으니 그 키는 폐기·재발급해야 한다"는
걸 나에게 알려줘.
3) 문제없으면 커밋 & push 해줘. 커밋 메시지는 "feat: Supabase 연동 동적 대시보드 전환"
4) push 후 Vercel 배포가 성공하려면 내가 Vercel에서 해야 할 일을 정확히 알려줘:
등록할 환경변수 이름(.env.local과 한 글자도 다르지 않게), 등록 위치,
그리고 등록 후 왜 Redeploy가 필수인지.
git status와 git ls-files 이중 검사 캡처는 다음 개정판에 추가한다. 아래는 배포 단계의 기록이다.
① 어떤 값을 Vercel에 넣을 것인가 — 여기서 사고가 난다
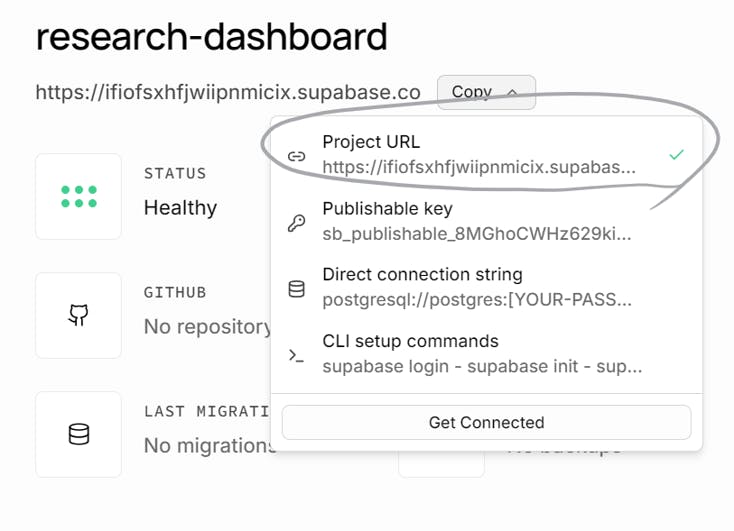
[캡처 22] Supabase의 Copy 드롭다운. Project URL 외에 Publishable key·Direct connection string·CLI 명령이 나란히 있다. .env.local에 넣은 것이 이 중 어느 것이었는지 먼저 확인했다.
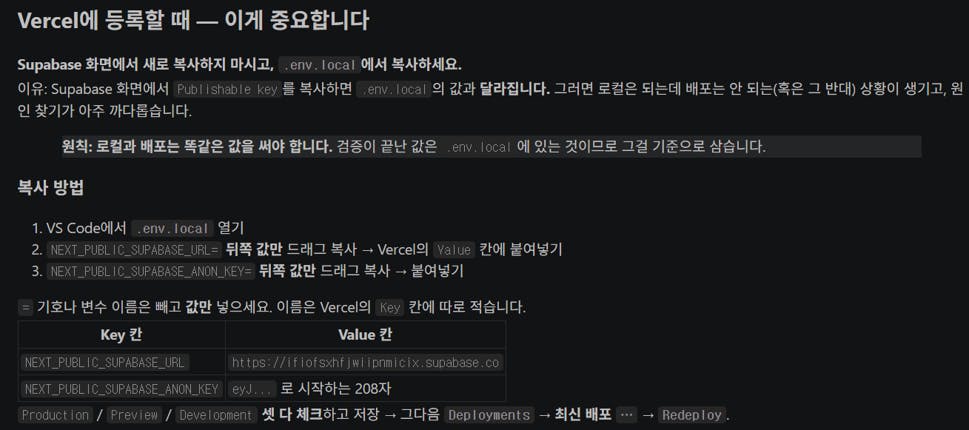
[캡처 23] ★ 이번 단계의 핵심 경고 — 「Supabase 화면에서 새로 복사하지 마시고 .env.local에서 복사하세요」. Supabase 화면에서 Publishable key를 다시 복사하면 .env.local의 값과 달라져, 로컬은 되는데 배포는 안 되는(혹은 그 반대) 상황이 생기고 원인 찾기가 아주 까다로워진다.
원칙 — 로컬과 배포는 «똑같은 값»을 써야 한다
검증이 끝난 값은 .env.local에 있는 것이므로, 그것을 단일 기준(single source of truth)으로 삼는다.
Vercel에 넣을 때는 = 뒤쪽 값만 드래그 복사한다. 변수 이름은 Vercel의 Key 칸에 따로 적는다 — = 기호나 변수명이 값에 섞여 들어가는 것이 흔한 사고다.
이것은 «어느 쪽이 맞는 값인가»의 문제가 아니라 «두 환경이 같은 값을 보고 있는가»의 문제다. 값이 달라지는 순간 로컬 테스트 결과가 배포 환경을 보장하지 못하게 된다.
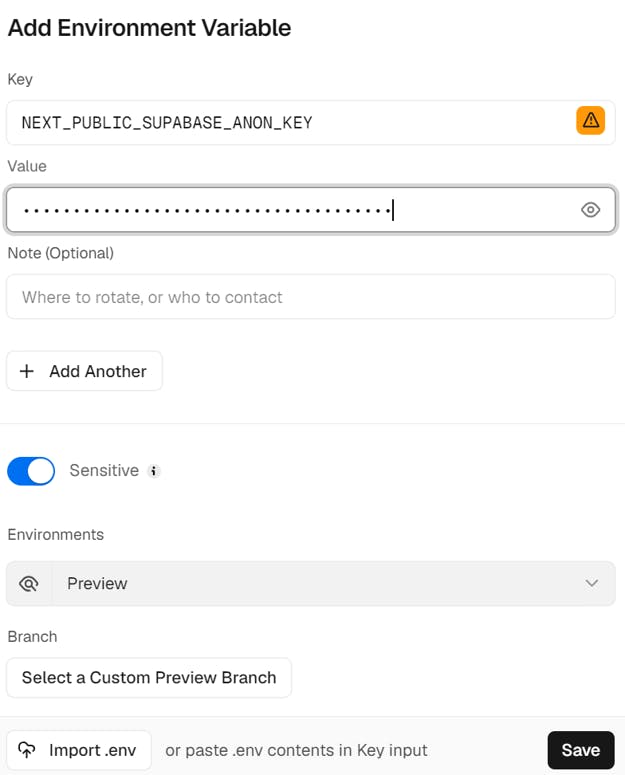
[캡처 24] Vercel의 Add Environment Variable 화면. Key에 변수명, Value에 값만 넣는다(입력값은 가려진 상태). Sensitive 토글을 켜 두면 등록 후 값이 화면에 다시 표시되지 않는다. Production / Preview / Development 세 환경 모두에 등록한다.
② Redeploy — 등록만으로는 반영되지 않는다
NEXT_PUBLIC_ 값은 빌드 시점에 코드로 구워진다. 그래서 환경변수를 등록해도 기존 배포물에는 반영되지 않고, 반드시 한 번은 다시 빌드되어야 한다.
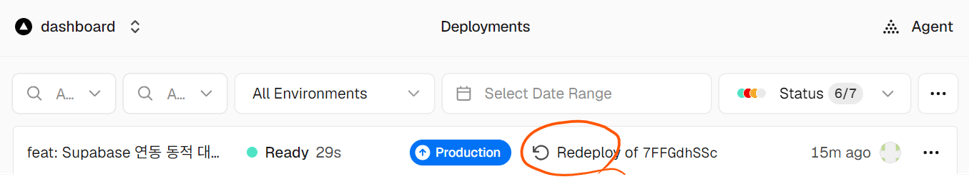
[캡처 25] Deployments → 최신 배포 ⋯ → Redeploy. 커밋 「feat: Supabase 연동 동적 대시보드 전환」이 Production으로 다시 구워진다.
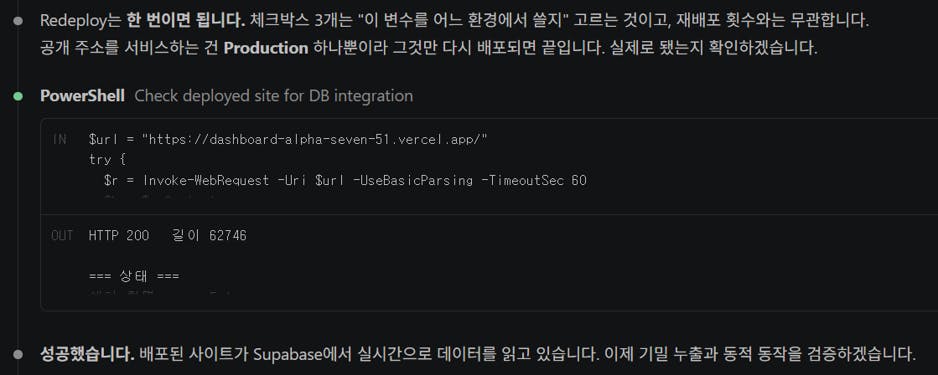
[캡처 26] Redeploy는 한 번이면 된다는 설명과, 배포된 사이트를 PowerShell로 직접 호출해 확인한 결과(HTTP 200). 「배포된 사이트가 Supabase에서 실시간으로 데이터를 읽고 있습니다」.
헷갈리기 쉬운 지점 — 체크박스 3개와 Redeploy 횟수는 무관하다
Production / Preview / Development 체크박스는 «이 변수를 어느 환경에서 쓸지»를 고르는 것이지, 세 번 등록하거나 세 번 재배포하라는 뜻이 아니다.
공개 주소를 서비스하는 것은 Production 하나뿐이므로, 그것만 다시 구우면 끝난다.
Preview는 브랜치·PR용 임시 주소, Development는 vercel dev 로컬용이라 지금은 쓰지 않는다. 체크만 해 두면 나중에 필요할 때 자동으로 적용된다.
③ 배포 검증 — «떴다»로 끝내지 않는다
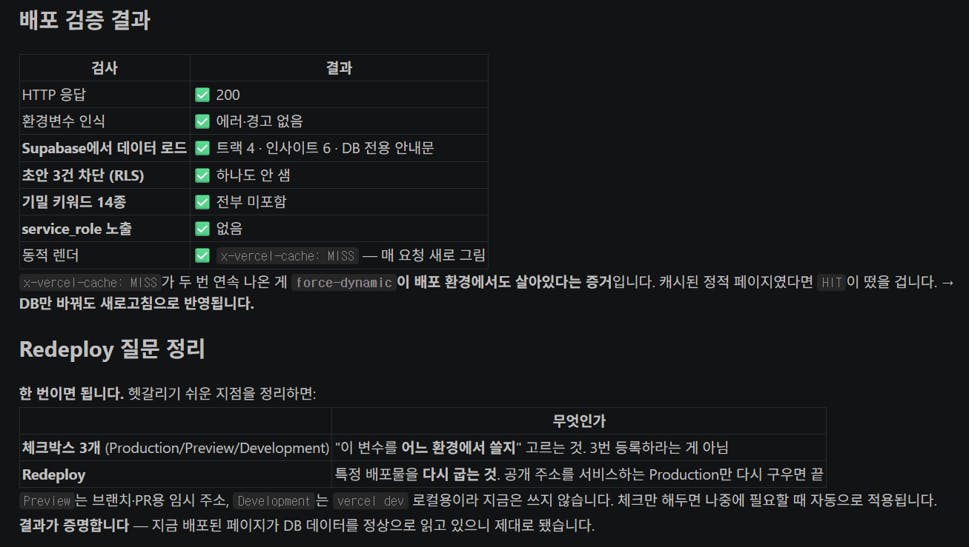
[캡처 27] ★★ 배포 검증 결과 7종. HTTP 200 / 환경변수 인식(에러·경고 없음) / Supabase에서 데이터 로드(트랙 4·인사이트 6) / 초안 3건 RLS 차단(하나도 안 샘) / 기밀 키워드 14종 전부 미포함 / service_role 노출 없음 / 동적 렌더 확인.
이 검증표가 특별한 이유 — 세 가지 다른 층을 한 번에 확인한다
기능 층 — HTTP 200과 데이터 로드는 «작동하는가»를 본다.
보안 층 — 초안 3건 차단·기밀 키워드 14종 미포함·service_role 미노출은 «새지 않는가»를 본다. 특히 기밀 키워드 검사는 프롬프트 2에서 결정한 «기밀은 DB에 넣지 않는다»가 배포 결과물에서도 지켜졌는지 확인하는 최종 관문이다.
동작 층 — x-vercel-cache: MISS가 두 번 연속 나온 것이 force-dynamic이 배포 환경에서도 살아 있다는 증거다. 캐시된 정적 페이지였다면 HIT이 떴을 것이고, 그랬다면 DB를 바꿔도 화면이 안 바뀌었을 것이다.
즉 «배포 성공»은 초록 체크 하나가 아니라 이 세 층이 모두 통과한 상태를 뜻한다.
④ 배포 환경에서의 최종 동적 증명 — 로컬이 아니라 «공개 주소»에서
프롬프트 5의 토글 시연은 localhost에서였다. 진짜 증명은 배포된 공개 주소에서도 같은 일이 일어나는가다. NEXT_PUBLIC_ 값이 빌드 시점에 구워진다는 사실 때문에, «로컬에서는 동적인데 배포판은 정적 스냅샷»인 상태가 얼마든지 가능하기 때문이다.
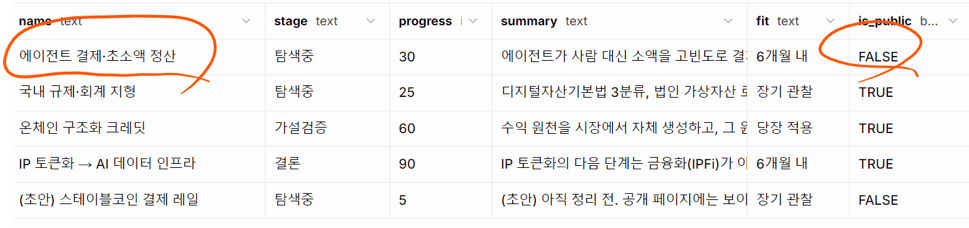
[캡처 28] BEFORE ① — Supabase Table Editor. 「에이전트 결제·초소액 정산」 트랙의 is_public이 FALSE.
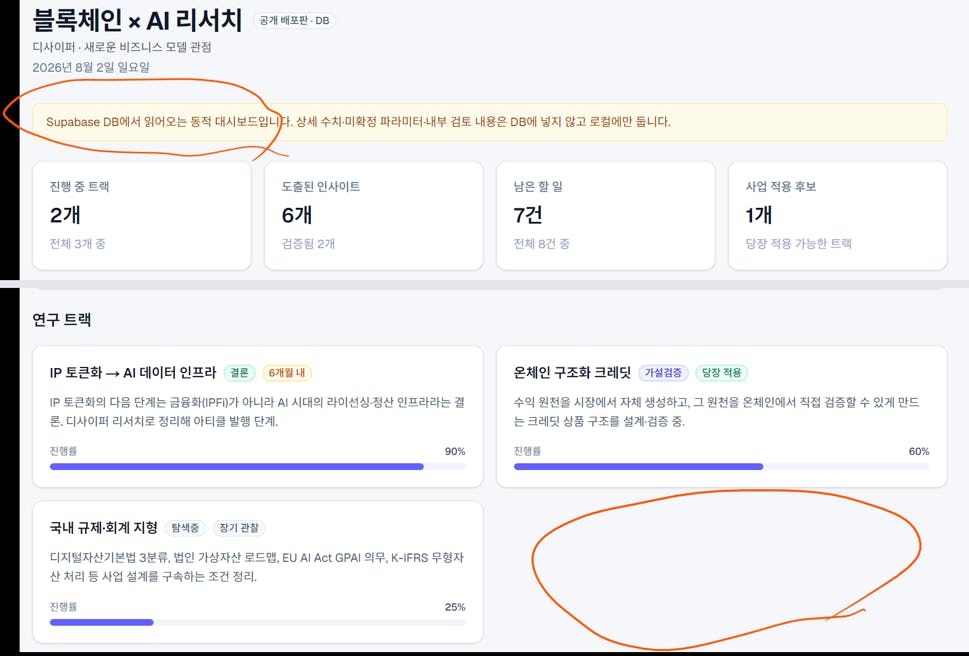
[캡처 29] BEFORE ② — 배포된 공개 주소(vercel.app)의 화면. 통계는 «2개 / 전체 3개 중», 연구 트랙에는 해당 카드가 없고 자리가 비어 있다. (중앙 차트 영역은 지면 관계상 생략)
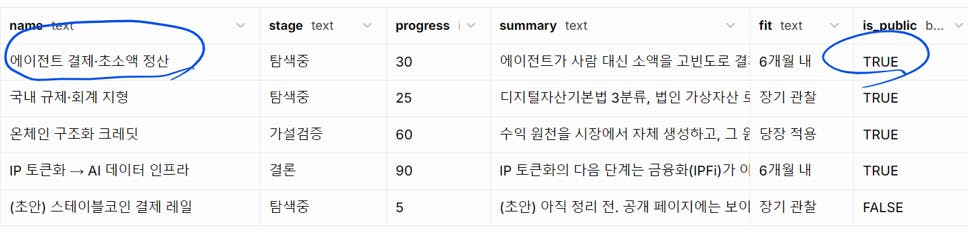
[캡처 30] AFTER ① — 같은 행의 is_public을 TRUE로 변경. 코드 수정도, git push도, Redeploy도 하지 않았다.
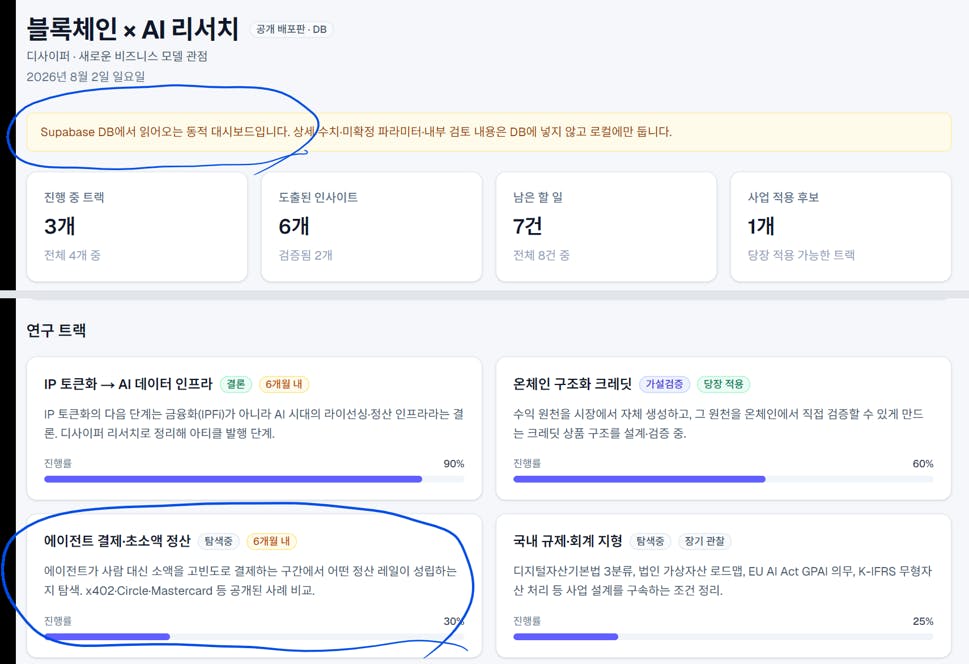
[캡처 31] ★★ AFTER ② — 새로고침만 했는데 통계가 «3개 / 전체 4개 중»으로 바뀌고 「에이전트 결제·초소액 정산」 카드가 나타났다. 배포된 페이지가 매 요청마다 DB를 다시 읽고 있다는 뜻이다.
이것이 미션의 최종 증명이다
배포 파이프라인을 전혀 건드리지 않고 DB의 boolean 하나로 공개 화면이 바뀌었다 — «코드 수정 없이 DB만 바꿔도 화면이 바뀜»이라는 완료 기준을 배포 환경에서 충족했다.
앞서 확인한 x-vercel-cache: MISS(캡처 27)가 여기서 실물로 회수된다. 캐시된 정적 페이지였다면 이 새로고침에서 아무 일도 일어나지 않았을 것이다.
상단 노란 배너는 그대로 유지된다 — 「상세 수치·미확정 파라미터·내부 검토 내용은 DB에 넣지 않고 로컬에만 둡니다」. 공개 화면을 늘리는 조작을 하면서도 기밀 경계는 움직이지 않았다.
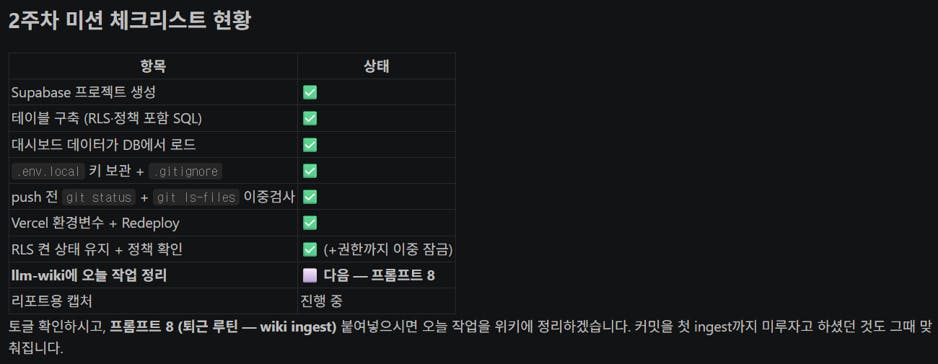
[캡처 32] 이 시점의 미션 체크리스트 현황. push 전 git status + git ls-files 이중검사, Vercel 환경변수 + Redeploy, RLS 유지 + 권한 이중 잠금까지 완료됐고 남은 것은 llm-wiki 정리(프롬프트 8)뿐이다. 커밋을 첫 ingest까지 미뤄 두자는 결정도 여기서 확인된다.
프롬프트 8 — 퇴근 루틴 (오늘 작업을 wiki에 ingest)
세션이 끝나면 맥락은 사라진다. 그래서 마지막 프롬프트의 목적은 «기록»이 아니라 «다음 세션의 시작점 만들기»다.
프롬프트 전문
오늘 한 작업을 wiki에 ingest 해줘. 이 작업 내일 이어서 할 거야.
- 오늘 완료한 것 / 결정사항(스키마 구조, RLS 정책 내용, is_public 운영 방식) /
미완료·다음 할 일을 구분해서 wiki 페이지로
- index.md 갱신, log.md에 "## [오늘날짜] work | 대시보드 Supabase 전환" 형식으로 기록 추가
- 사실과 해석(내 판단)은 구분해서 적고, 키값이나 .env 내용은 절대 기록하지 마
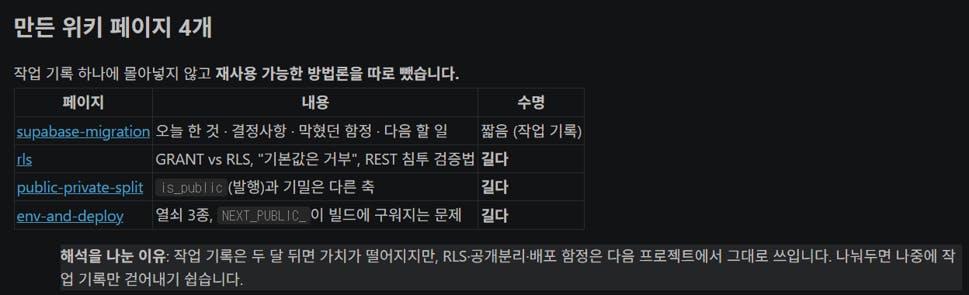
[캡처 33] ★ 생성된 위키 페이지 4개. 작업 기록 하나에 몰아넣지 않고 «수명»을 기준으로 쪼갰다 — supabase-migration은 짧음(작업 기록), rls·public-private-split·env-and-deploy는 길다(재사용 가능한 방법론).
이번 미션에서 가장 실용적인 판단 — 지식을 «수명»으로 분류한다
작업 기록은 두 달 뒤면 가치가 떨어지지만, RLS·공개분리·배포 함정은 다음 프로젝트에서 그대로 쓰인다. 처음부터 나눠 두면 나중에 작업 기록만 걷어내기 쉽다. 반대로 한 페이지에 섞어 두면 «버릴 것과 남길 것»이 엉겨 붙어 결국 전부 방치된다. 이것이 1주차에서 말한 «복리형 지식창고»가 실제로 복리로 굴러가기 위한 조건이다 — 쌓기만 하는 것이 아니라, 오래 갈 것을 따로 세워 두는 것.
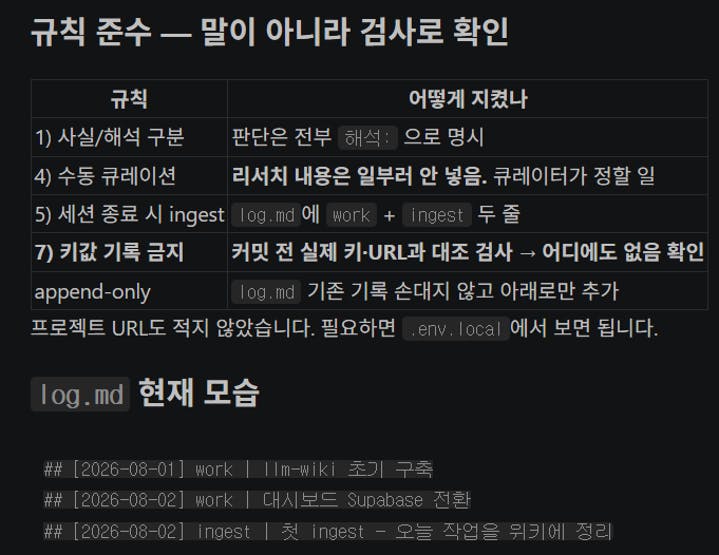
[캡처 34] ★ 규칙 준수를 «말»이 아니라 «검사»로 확인한 표와 log.md의 실제 모습. 특히 규칙 7(키값 기록 금지)은 커밋 전에 실제 키·URL과 대조 검사를 돌려 어디에도 없음을 확인했다. 프로젝트 URL조차 적지 않았다 — 필요하면 .env.local에서 보면 되기 때문이다.
log.md는 append-only 원칙대로 기존 기록을 손대지 않고 아래로만 쌓였다: 08-01 work(llm-wiki 초기 구축) → 08-02 work(대시보드 Supabase 전환) → 08-02 ingest(첫 ingest).
규칙은 지켜졌다고 «말하는» 것이 아니라 «검사하는» 것이다
CLAUDE.md에 «키값을 기록하지 않는다»고 써 두는 것과, 커밋 직전에 실제 키 문자열로 전체 대조 검사를 돌려 0건임을 확인하는 것은 다른 층위의 일이다.
프롬프트 6에서 «정책이 있다»와 «실제로 막힌다»를 구분했던 것과 정확히 같은 태도다. 선언과 검증을 분리하는 습관이 이번 미션 전체를 관통한다.
판단이 들어간 문장은 전부 «해석:»으로 표시했고, 리서치 내용 자체는 일부러 넣지 않았다 — 무엇을 위키에 넣을지는 사람이 정한다는 수동 큐레이션 원칙(규칙 4) 때문이다.
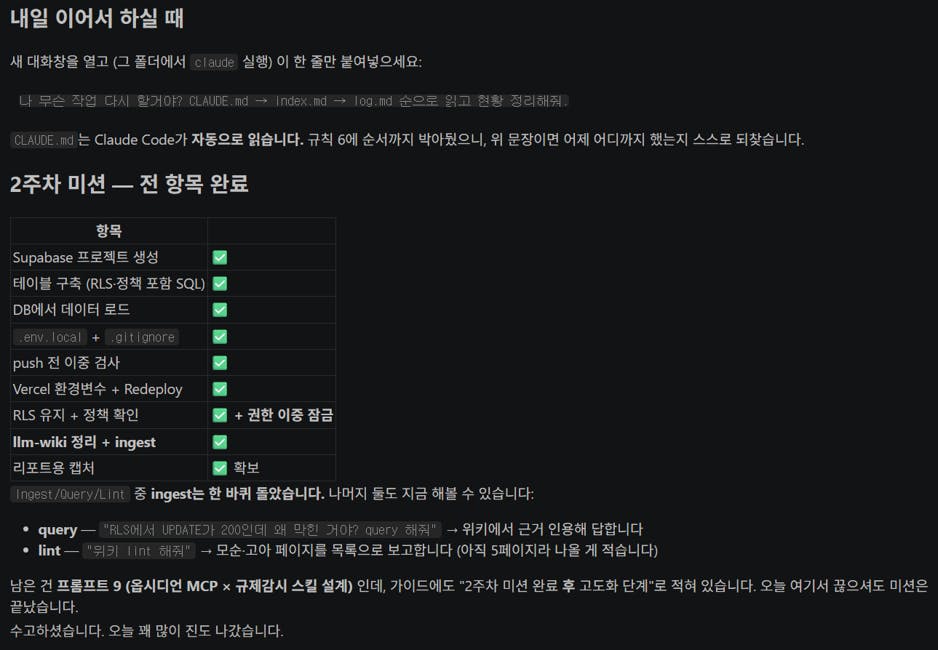
[캡처 35] ★★ 2주차 미션 전 항목 완료. RLS 항목에는 «+ 권한 이중 잠금»이 덧붙었다. 하단에는 다음 세션 재개용 한 줄 프롬프트와, Ingest/Query/Lint 중 아직 돌리지 않은 두 동작(query·lint)의 예시 명령이 정리되어 있다.
다음 세션을 여는 한 줄
「나 무슨 작업 다시 할거야? CLAUDE.md → index.md → log.md 순으로 읽고 현황 정리해줘.」
CLAUDE.md는 Claude Code가 세션 시작 시 자동으로 읽고, 그 안의 규칙 6에 읽는 순서까지 박아 두었다. 그래서 이 한 줄이면 어제 어디까지 했는지를 스스로 되찾는다. 1주차에 «규칙서에 무엇을 적어 두었는가가 품질을 결정한다»고 정리했는데, 여기서는 그것이 «재개 비용»까지 결정한다는 것을 확인했다.
Ingest · Query · Lint — 3동작을 한 바퀴 돌리다
프롬프트 8로 ingest는 끝났다. 위키가 «작업 로그»가 아니라 «지식창고»로 작동하려면 나머지 두 동작도 실제로 돌아가야 하므로, 같은 세션에서 query와 lint까지 이어서 실행했다.
Query — 위키가 근거를 대며 답하는가
질문은 이번 미션에서 가장 헷갈렸던 지점으로 골랐다: «RLS에서 UPDATE가 200인데 왜 막힌 거야?»
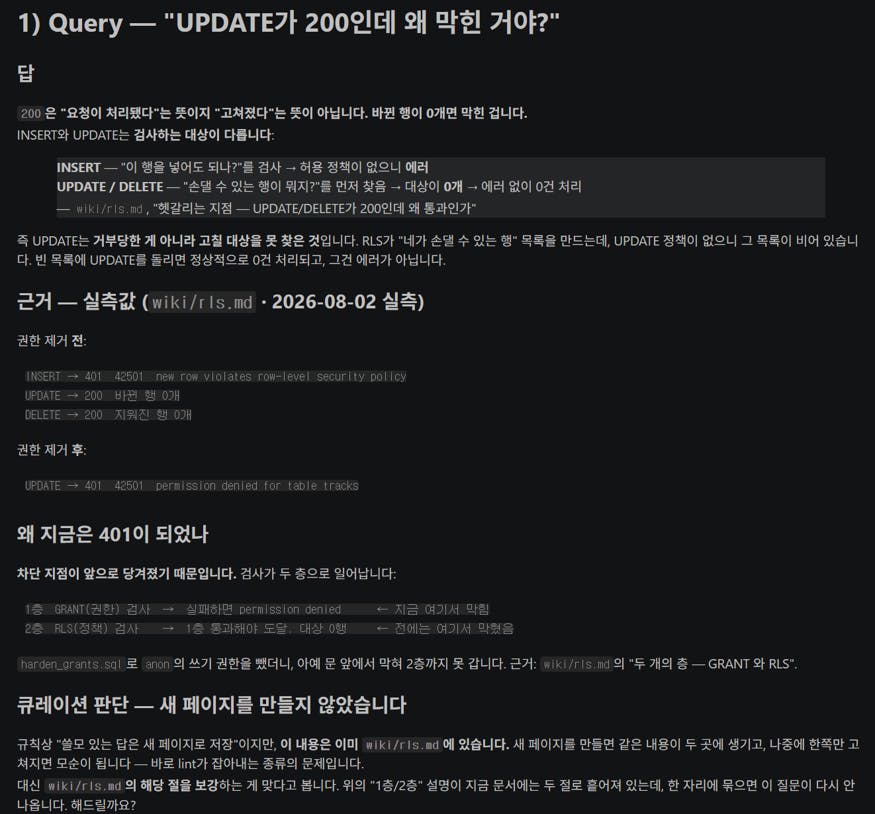
[캡처 36] ★ Query 결과. 답만 준 것이 아니라 근거를 페이지·절 단위로 인용했다 — wiki/rls.md의 「헷갈리는 지점」 절과 2026-08-02 실측값(권한 제거 전후 응답 비교). 위키가 실제로 «출처를 가진 지식»으로 기능하고 있다는 뜻이다.
주목할 판단 — 규칙을 따르되, 규칙의 «목적»을 따랐다
CLAUDE.md 규칙에는 «쓸모 있는 답은 새 wiki 페이지로 저장해 지식을 불린다»고 되어 있다. 그런데 이번 답의 내용은 이미 wiki/rls.md 안에 있었다.
그래서 새 페이지를 만들지 않고 기존 페이지를 «깊게» 보강하는 쪽을 택했다 — 새로 만들면 같은 내용이 두 곳에 생기고, 나중에 한쪽만 고치면 모순이 된다. 그리고 그것은 정확히 lint가 잡아내는 종류의 문제다.
규칙을 기계적으로 실행하면 지식이 «늘어나기»만 한다. 규칙의 목적(모순 없이 불리기)을 보면 때로는 «합치는» 것이 규칙을 지키는 길이다.
Lint — 고치지 않고 목록만 보고한다
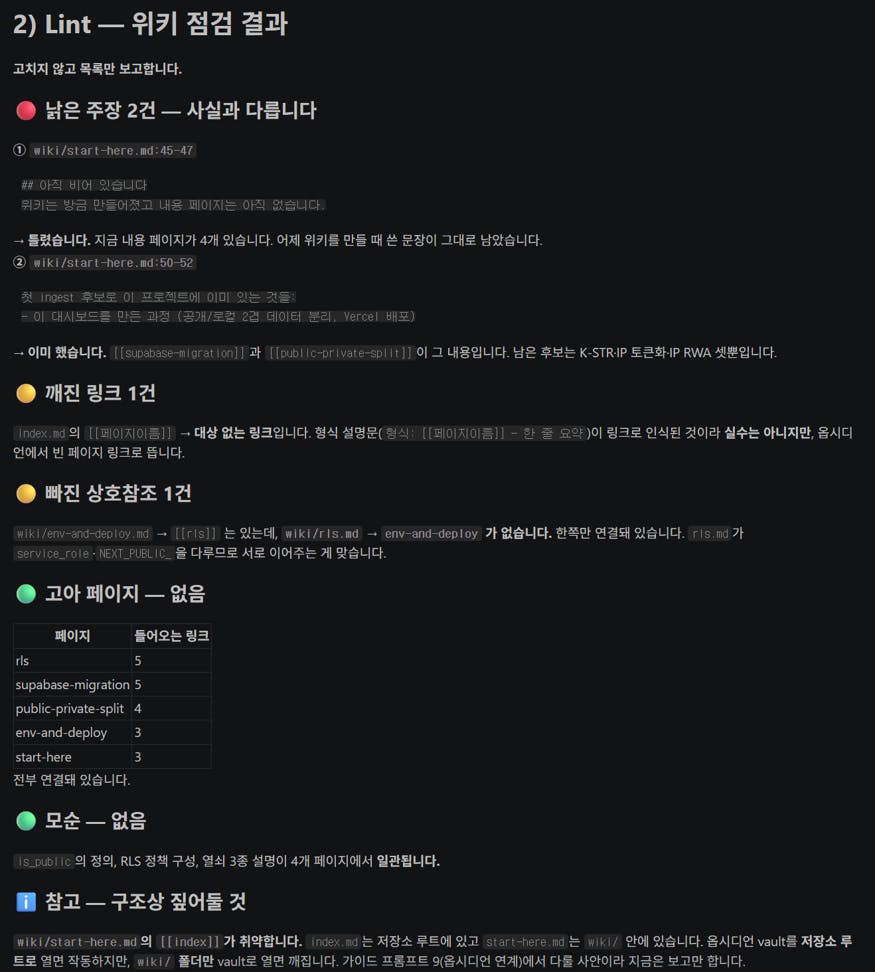
[캡처 37] ★ Lint 결과. 낡은 주장 2건(빨강), 깨진 링크 1건·빠진 상호참조 1건(노랑), 고아 페이지 없음·모순 없음(초록). 페이지별 인바운드 링크 수까지 세어 연결 상태를 확인했다.
하루 만에 낡은 문장이 생긴다
잡힌 «낡은 주장» 2건은 모두 어제 위키를 만들 때 쓴 문장이었다 — 「위키는 방금 만들어졌고 내용 페이지는 아직 없습니다」(지금은 4개), 「첫 ingest 후보: 이 대시보드를 만든 과정」(이미 완료).
지식창고의 부패는 몇 달 뒤가 아니라 하루 만에 시작된다. 주 1회 lint를 습관으로 삼으라는 권장 리듬의 이유를 첫날에 체감했다.
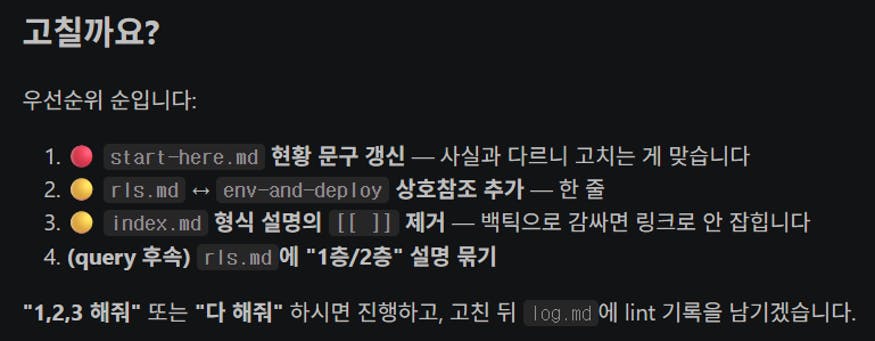
[캡처 38] lint는 발견 사항을 우선순위로 정렬해 제시하고 «고칠까요?»라고 물었다. 자동으로 손대지 않는다 — 수동 큐레이션 원칙(규칙 4)이 지켜지는 장면이다. 고친 뒤에는 log.md에 lint 기록을 남기겠다는 것까지 예고한다.
그리고 lint 자신이 틀렸다
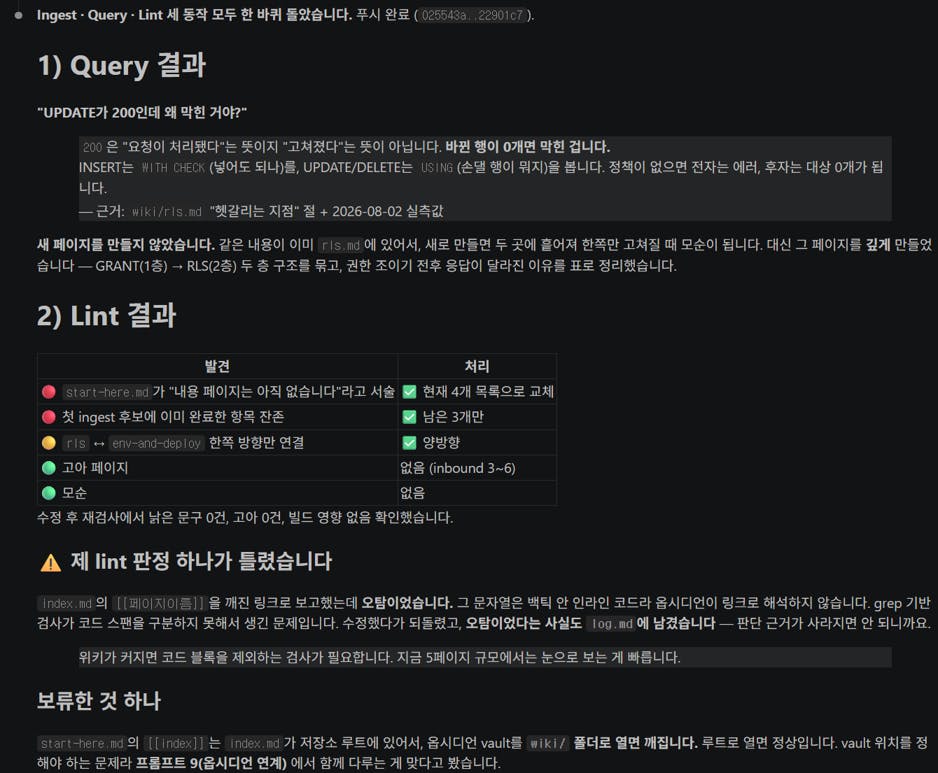
[캡처 39] ★★ 3동작 한 바퀴 완료 보고. Lint 지적사항 처리 결과와 함께, 「제 lint 판정 하나가 틀렸습니다」가 붙어 있다 — index.md의 [[페이지이름]]을 깨진 링크로 보고했으나 그것은 백틱 안의 인라인 코드였고 옵시디언은 링크로 해석하지 않는다. grep 기반 검사가 코드 스팬을 구분하지 못해 생긴 오탐이었다.
이번 미션 마지막 교훈 — 검증 도구도 검증 대상이다
오탐을 발견한 뒤 수정했던 것을 되돌렸고, «오탐이었다는 사실»까지 log.md에 남겼다. 판단 근거가 사라지면 안 되기 때문이다. 되돌린 흔적 없이 조용히 원상복구했다면, 나중에 같은 지적이 또 올라왔을 때 처음부터 다시 판단해야 한다.
그리고 한계를 명시했다 — 위키가 커지면 코드 블록을 제외하는 검사가 필요하다. 지금 5페이지 규모에서는 눈으로 보는 게 빠르다. 도구의 유효 범위를 함께 적어 둔 것이다.
보류한 것도 하나 있다. start-here.md의 [[index]]는 vault를 저장소 루트로 열면 정상이고 wiki/ 폴더로 열면 깨진다 — 링크 문제가 아니라 vault 위치 결정의 문제라, 옵시디언 연계를 다루는 프롬프트 9로 이월했다. 성급히 고치지 않고 «판단할 자리»로 넘기는 것도 큐레이션이다.
오늘의 최종 상태
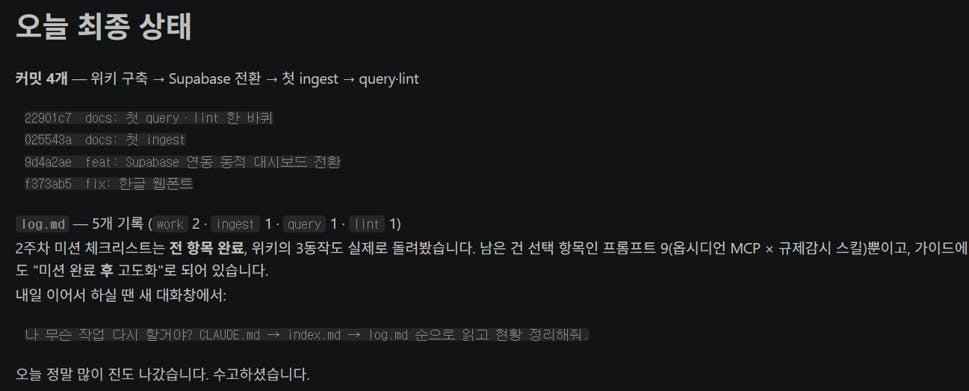
[캡처 40] ★★ 커밋 4개가 하루의 서사를 그대로 담고 있다 — 한글 웹폰트 수정 → Supabase 연동 동적 대시보드 전환 → 첫 ingest → 첫 query·lint 한 바퀴. log.md에는 work 2 · ingest 1 · query 1 · lint 1, 총 5개 기록이 남았다.
커밋 로그가 곧 작업 서사다
커밋을 첫 ingest까지 미뤄 두자는 결정 덕분에, 커밋 이력이 «코드 변경 단위»가 아니라 «작업 단계 단위»로 남았다.
위키 구축 → Supabase 전환 → 첫 ingest → query·lint. 이 네 줄만 봐도 하루가 재구성된다. 다음 세션의 Claude도 같은 것을 읽는다.
프롬프트 9 — 고도화 (3주차 예상)
가이드에도 «2주차 미션 완료 후 고도화 단계»로 명시되어 있어, 2주차 미션 자체는 여기서 종료 시켰다. 프롬프트 9 (옵시디언 MCP × 규제감시 스킬 설계)는 설계 → 승인 → 구현 순으로 진행하고 그 결과를 다음 개정판에 수록한다.
이월된 안건도 함께 다룬다 — wiki/의 [[index]] 링크가 vault를 어디로 여느냐에 따라 깨지는 문제(캡처 39). 링크를 고칠 일이 아니라 vault 루트를 어디로 잡을지 결정할 일이므로, 옵시디언 연계를 설계하는 자리에서 함께 판단하는 것이 맞다.
왜 이 순서인가 (리포트 논리용 요약)
● wiki 먼저 — 세션이 끊겨도 맥락이 살아남는 작업장을 만든 뒤 시작한다. 단순 작업로그를 넘어 Ingest/Query/Lint가 도는 복리형 지식창고를 먼저 세운다.
● 계획 → SQL (RLS 포함) → env → 코드 → 검증 → 배포 — 데이터 구조와 문단속을 동시에 확정하고, 코드가 그 뒤를 따라가게 한다.
● 보안은 매 단계에 내장 — env 직접 관리 (NEXT_PUBLIC_ 두 개만), push 전 이중검사 (status + ls-files), RLS 정책, service_role 원천 배제.
결과와 배운 점
배운 점 1 — 보안은 «선 탑재»할 때만 싸다
RLS를 나중에 붙이면 두 가지 함정이 기다린다. 정책 없이 RLS만 켜져 조용히 0건이 반환되는 디버깅 지옥, 그리고 급한 마음에 RLS를 꺼 버리는 최악의 우회다. 테이블 생성 SQL 안에 정책을 함께 넣으면 두 함정이 애초에 발생하지 않는다.
더 인상적이었던 것은 «정책을 안 만든 것»이 그 자체로 방어가 된다는 점이다. INSERT/UPDATE/DELETE 정책을 일부러 만들지 않으면 PostgreSQL의 기본 거부 원칙에 의해 쓰기가 원천 차단된다. 보안 코드를 추가해서 막은 게 아니라, 허용을 쓰지 않음으로써 막았다. 「허가증이 아예 없으면 못 한다 — 금지 규칙을 따로 쓸 필요가 없다」가 이 원리의 가장 짧은 표현이다.
배운 점 2 — «정책이 있다»와 «실제로 막힌다»는 다른 명제다
정책 목록 조회만으로 검증을 끝냈다면 큰 것을 놓칠 뻔했다. anon 권한을 조회해 보니 SELECT뿐 아니라 INSERT·UPDATE·DELETE까지 7종이 전부 부여되어 있었다 (캡처 15). 당초 기대값과 다른 결과였고, Claude도 이 지점에서 자기 예측이 틀렸음을 정정했다 (캡처 16).
그럼에도 쓰기가 전부 막힌 이유는 GRANT (문을 통과할 자격)와 POLICY (안에서 손댈 수 있는 행)가 서로 다른 층이기 때문이다. 권한이 넓어도 정책이 없으면 손댈 대상이 0건이다. REST 엔드포인트를 직접 때려 보는 침투 테스트를 함께 돌리지 않았다면 이 층위 차이를 영원히 몰랐을 것이다.
꿀팁 — UPDATE·DELETE가 200 OK로 돌아와도 «바뀐 행 0개»면 막힌 것이다. INSERT는 «넣어도 되나»를 검사해 에러를 내고, UPDATE·DELETE는 «고칠 행이 뭐지»를 먼저 찾아 대상 0건으로 조용히 끝난다. 응답 코드가 아니라 영향받은 행 수를 봐야 한다.
배운 점 3 — 자물쇠는 두 겹으로 걸 수 있다
권한 강화(harden_grants)는 «안 해도 되는» 선택지였다. 이미 RLS로 막혀 있었기 때문이다. 그럼에도 실행한 기준은 «지금 안전한가»가 아니라 «내가 실수한 뒤에도 안전한가»였다. 나중에 누군가 RLS를 실수로 꺼도 권한이 없어 쓰기가 뚫리지 않는다.
효과는 에러 메시지의 변화로 확인됐다 — 전에는 문 안까지 들어와 «손댈 행이 없네» 하고 돌아갔다면, 이제는 문 앞에서 permission denied로 막힌다. 차단 지점이 앞으로 당겨진 것이다. 잃은 것은 없었다. 이 대시보드는 조회 전용이라 기능이 죽지 않는다.
배운 점 4 — 열쇠는 세 개고, 성격이 전부 다르다
Project URL과 anon key는 설계상 공개되는 값이라 브라우저 번들에 들어가는 것이 정상이다. 보안은 키를 숨겨서가 아니라 RLS 정책이 담당한다. 반면 service_role은 RLS를 우회하는 슈퍼유저 키다. 이번 미션에서는 «복사조차 하지 않는다»를 원칙으로 세웠고, Claude에게도 «묻지도 말라»고 미리 못 박았다.
배운 점 5 — 값의 «단일 기준»을 하나로 정해 둔다
Vercel에 환경변수를 등록할 때 Supabase 화면에서 값을 다시 복사하면 안 된다. 화면에 보이는 Publishable key가 .env.local에 넣어 둔 값과 다를 수 있고, 그러면 로컬은 되는데 배포만 안 되는(혹은 반대인) 상황이 생겨 원인 추적이 매우 까다로워진다.
검증이 끝난 값은 .env.local에 있으므로 그것을 단일 기준으로 삼고, = 뒤쪽 값만 복사해 옮긴다. 이것은 «어느 쪽이 옳은 값인가»의 문제가 아니라 «두 환경이 같은 값을 보고 있는가»의 문제다. 값이 갈라지는 순간 로컬 테스트가 배포 환경을 보장하지 못한다.
배운 점 6 — «배포 성공»은 초록 체크 하나가 아니다
배포 확인을 화면이 뜨는지로 끝내지 않고 세 층으로 나눠 검증했다(캡처 27). 기능 층(HTTP 200·데이터 로드), 보안 층(초안 3건 차단·기밀 키워드 14종 미포함·service_role 미노출), 동작 층(x-vercel-cache: MISS로 force-dynamic 생존 확인).
특히 «기밀 키워드가 배포 결과물에 하나도 포함되지 않았는가»는 프롬프트 2에서 내린 설계 결정(기밀은 DB에 넣지 않는다)이 마지막 산출물까지 지켜졌는지를 확인하는 관문이다. 설계 → 구현 → 배포가 한 줄로 연결되어 있는지 검증한 셈이다.
배운 점 7 — 쌓기만 해서는 복리가 되지 않는다: 지식을 «수명»으로 나눈다
퇴근 루틴에서 위키 페이지를 작업 기록 하나로 만들지 않고 네 개로 쪼갰다(캡처 33). 기준은 주제가 아니라 수명이었다 — supabase-migration은 «짧음», rls·public-private-split·env-and-deploy는 «길다».
작업 기록은 두 달 뒤면 가치가 떨어지지만 RLS·공개분리·배포 함정은 다음 프로젝트에서 그대로 쓰인다. 섞어 두면 버릴 것과 남길 것이 엉겨 붙어 결국 전부 방치되고, 나눠 두면 나중에 작업 기록만 걷어내면 된다. 1주차에서 말한 «복리형 지식창고»가 실제로 복리로 굴러가려면 이 분류가 선행되어야 한다는 것을 배웠다.
배운 점 8 — 선언과 검증을 분리한다 (이번 미션의 관통 원리)
돌아보니 같은 태도가 세 번 반복됐다. ① RLS는 «정책이 있다»가 아니라 REST 침투 테스트로 «실제로 막힌다»를 확인했다. ② 배포는 «화면이 떴다»가 아니라 기능·보안·동작 3층으로 검증했다. ③ 위키 규칙은 «키값을 안 적는다»고 써 두는 데서 그치지 않고, 커밋 직전에 실제 키 문자열로 대조 검사를 돌려 0건을 확인했다(캡처 34).
규칙을 적는 것은 시작일 뿐이고, 그 규칙이 지켜졌는지 확인하는 별도의 절차가 있어야 규칙이 실제로 작동한다. 자동화 시스템을 만들 때 가장 값싸게 품질을 올리는 방법이 이것이라고 판단한다.
배운 점 9 — 검증 도구도 검증 대상이다
lint가 «깨진 링크»로 보고한 항목이 실제로는 백틱 안의 인라인 코드였다. grep 기반 검사가 코드 스팬을 구분하지 못해 생긴 오탐이었다(캡처 39). 자동 점검을 붙이는 순간, 그 점검 자체가 새로운 오류의 발생원이 된다는 것을 첫 lint에서 확인했다.
인상 깊었던 것은 처리 방식이다. 수정했던 것을 되돌리는 데서 그치지 않고 «오탐이었다는 사실»까지 log.md에 남겼다. 조용히 원상복구했다면 나중에 같은 지적이 또 올라왔을 때 처음부터 다시 판단해야 한다. 그리고 도구의 한계와 유효 범위(위키가 커지면 코드 블록 제외 검사가 필요하고, 5페이지 규모에서는 눈으로 보는 게 빠르다)까지 함께 기록했다.
배운 점 10 — 지금 고칠 것과 나중에 판단할 것을 나눈다
lint가 지적한 것 중 하나는 보류했다. start-here.md의 [[index]] 링크는 vault를 저장소 루트로 열면 정상이고 wiki/ 폴더로 열면 깨진다. 이건 링크의 문제가 아니라 vault 루트를 어디로 잡을지의 문제이므로, 옵시디언 연계를 다루는 프롬프트 9로 이월했다.
지적을 받았다고 전부 즉시 고치는 것이 좋은 큐레이션은 아니다. «판단할 자리»가 따로 있는 안건을 미리 손대면, 나중에 그 자리에서 다시 뒤집어야 한다. 무엇을 지금 처리하고 무엇을 이월할지 정하는 것도 사람의 몫이다.
배운 점 11 — 지시를 그대로 따르지 않는 것이 더 좋을 때가 있다
가장 값진 순간은 Claude가 내 지시의 결함을 먼저 지적한 때였다(캡처 3). «파일 2겹 구조와 DB 구조는 보안 성격이 다르다»는 지적을 받아들여, 발행 여부(is_public)와 기밀 여부를 별개 축으로 분리했다. 1주차 pattern.md에 «설계 불일치를 선제적으로 플래그하라»는 규칙을 심어 둔 것이 실제로 회수된 사례다.
같은 규칙이 한 번 더 작동한 곳이 프롬프트 6이다. 자기가 제시했던 기대값(anon 권한 = SELECT만)이 실제 결과와 다르자 「제가 틀렸습니다」라고 먼저 정정하고, 왜 그럼에도 안전한지를 다시 설명했다(캡처 16). 검증 단계에서 에이전트가 자기 예측을 방어하지 않는 것은 규칙서에 «근거 없는 단정 금지»와 «모순을 먼저 말한다»를 적어 둔 결과다.
세 번째는 lint였다. 자기가 방금 내린 판정 하나가 오탐이었음을 스스로 밝히고 되돌렸다(캡처 39). 지시를 지적하고, 자기 예측을 정정하고, 자기 판정까지 뒤집는 — 같은 규칙 하나가 세 층위에서 회수된 셈이다.
꿀팁 — 규칙서(CLAUDE.md / pattern.md)에 «너는 내 지시의 모순을 먼저 지적할 의무가 있다»를 명시적으로 적어 두면, 에이전트가 «똑똑한 실행자»에서 «검토자»로 바뀐다. 프롬프트를 잘 쓰는 것보다 규칙을 잘 적는 편이 품질에 더 크게 기여한다.
도움 받은 글 (옵션)
● Andrej Karpathy, LLM WIKI gist — 원문 (불변) / 위키 (파생) / 규칙서 3계층 구조의 출처.
로그인하고 댓글을 남겨 주세요


필요한 AI 정보만
메일함에 쏙쏙 넣어드려요.
지금 핫한 AI 소식부터 직접 해 본 사례까지, 월요일마다 무료로 받아보세요