설정이 켜져 있다는 말로는 부족했다: 재부팅·외부망·검은 화면까지 원격 복구를 검증한 과정
2026.07.28
소개
첫날에는 Tailscale, SSH와 화면 공유를 켜고 두 개의 관리 경로를 만들었습니다. 하지만 당시 확인한 것은 주로 설정값과 listener였습니다. 재부팅 뒤 자동으로 돌아오는지, 집 밖의 다른 네트워크에서도 접속되는지, SSH를 key-only로 바꿔도 스스로 문밖에 갇히지 않는지는 아직 증명하지 못했습니다.
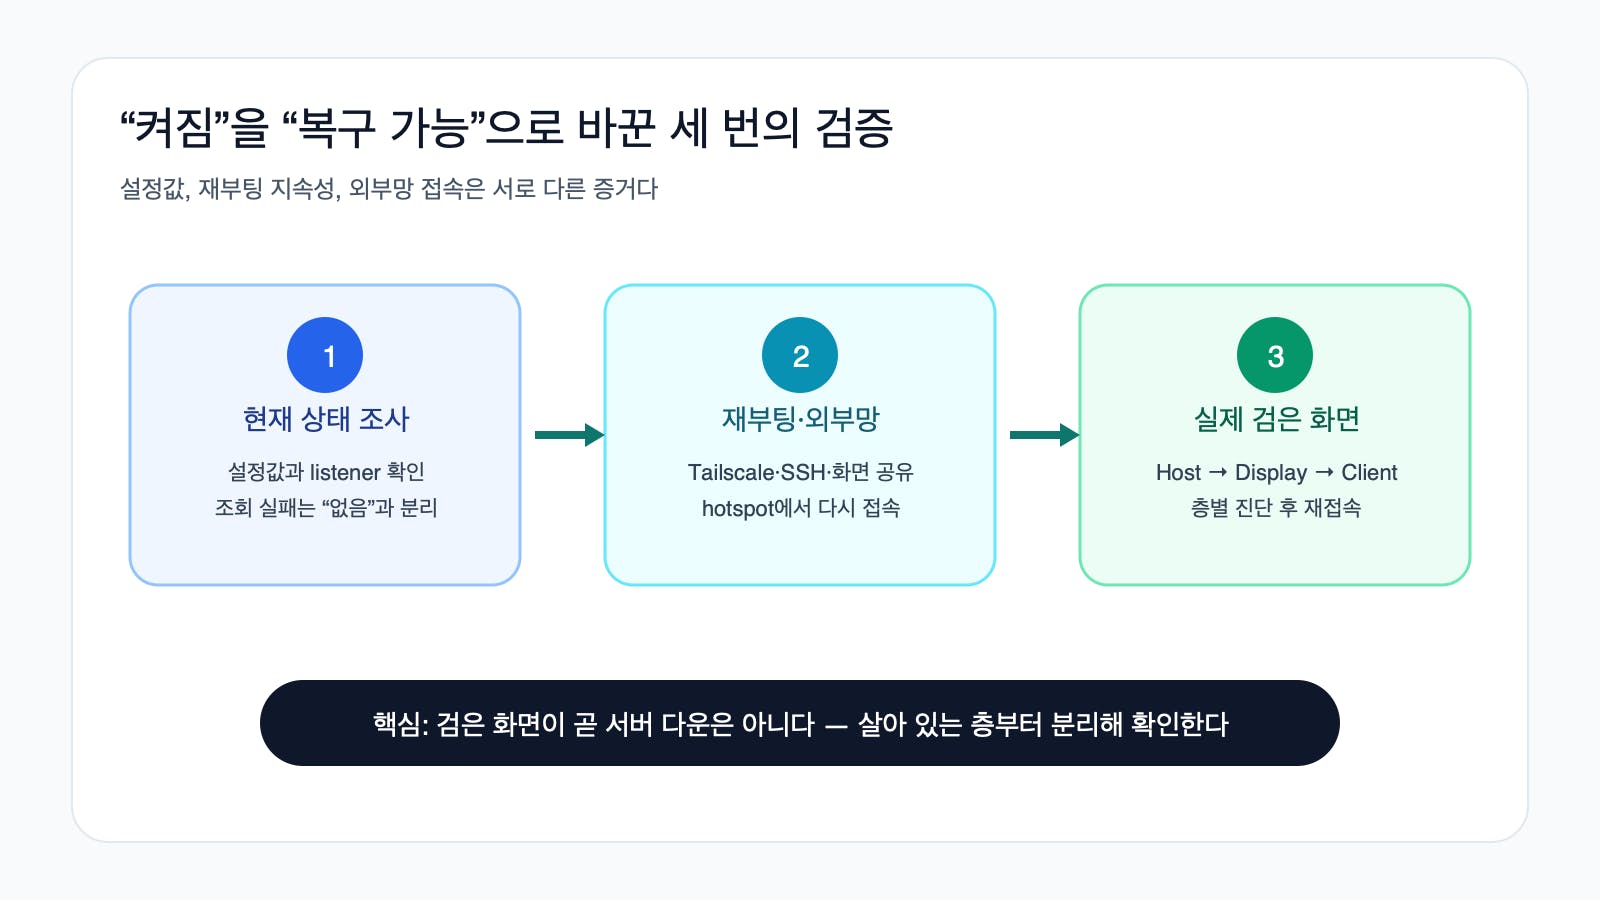
이번에는 Mac mini의 현재 상태를 read-only로 다시 조사한 뒤 정상 재부팅, 휴대폰 hotspot 외부망, MagicDNS SSH와 화면 공유 재접속까지 검증했습니다. 이후 실제로 잠긴 Mac mini가 검은 화면을 보인 사건에서는 host 장애와 display sleep, 화면 공유 client 문제를 분리해 설정 변경 없이 복구했습니다. “켜짐”을 “복구 가능함”으로 바꾼 과정이 이 글의 범위입니다. 정전 후 cold boot와 공유기 외부 노출 검증은 아직 포함하지 않습니다.
설정이 켜진 상태와 실제로 복구 가능한 상태를 세 단계의 증거로 나눴습니다.
한눈에 보는 흐름: 현재 상태 조사 → 재부팅·외부망 → 실제 검은 화면 진단
진행 방법
Codex와 Claude Code는 같은 운영 저장소와 상태 문서를 읽고 Phase를 나눠 이어받았습니다. 저는 MacBook·Mac mini에서 실행할 위치를 구분해 결과를 전달하고, 재부팅과 SSH 인증 변경처럼 접속에 영향을 주는 작업은 fallback이 남은 상태에서 직접 승인했습니다.
실제로 사용한 대표 prompt는 다음과 같습니다.
[프로젝트명 제거] Phase 1 macOS 기본·전원·보안을 시작한다.
먼저 “현재 값”과 “조회 실패”를 구분했다
OS, hardware, disk, host 이름, 시간, network, listener, Tailscale variant와 설치 도구를 처음부터 read-only로 조사했습니다. 정상적인 출력만 모은 것은 아닙니다. 첫 wrapper에서는 zsh history expansion 오류가 났고, 비특권 lsof 결과는 listener 전체를 보여 주지 못했습니다. quoted path 안에 명령과 인자를 함께 넣어 전체가 하나의 파일명으로 해석된 실수도 있었습니다.
이 결과들을 “없음”으로 기록하지 않고 조회 실패로 분리해 안전한 명령으로 다시 확인했습니다. Tailscale system service와 online 상태, listener의 소유 process, 현재 OS·시간·저장 공간을 확인했고, 당시 설치되지 않은 runtime은 미발견으로 남겼습니다.
전원·보안도 같은 방식으로 확인했습니다. FileVault Off와 자동 로그인 미설정, AC sleep·display·wake·auto-restart, firewall enabled·stealth on, Remote Login과 Screen Sharing On, Remote Management Off를 현재 값으로 기록했습니다. 공유기 관리자 credential이 없어 WAN 노출 목록은 확인하지 못했지만, reset이나 기본 암호 추측으로 넘어가지 않고 미확인 항목으로 남겼습니다.
정상 재부팅과 외부망을 별개의 시험으로 통과시켰다
사용자가 정상 reboot를 수행한 뒤 login 화면, Tailscale, SSH, Screen Sharing과 핵심 전원·보안 설정이 돌아오는지 각각 확인했습니다. 재부팅 전 listener가 있었다는 사실을 재부팅 지속성의 근거로 쓰지 않았습니다.
그다음 기존 SSH 연결과 화면 공유 fallback을 유지한 채 key 권한과 인증 방식을 검토했습니다. 새 연결에서 publickey-only 인증이 성공한 뒤에야 password 경로를 닫았습니다. Remote Login과 Screen Sharing은 허용 사용자를 제한했고, 별도 VNC password는 끈 상태로 확인했습니다.
같은 집 안에서의 성공만으로 “어디서든”을 주장하지 않기 위해 MacBook을 휴대폰 hotspot으로 옮겼습니다. 이 외부망에서 Tailscale direct path, MagicDNS 이름을 쓴 SSH와 화면 공유 재접속을 각각 확인했습니다. 화면 공유 앱이 한 번 종료됐지만 즉시 다시 연결됐기 때문에 반복 장애로 단정하지 않고 재발 시 조사 항목으로 남겼습니다.
이 과정은 두 AI 도구가 나눠 진행했습니다. 인계 prompt에 현재 증거와 남은 항목을 적고, 두 도구 모두 같은 규칙·상태 문서를 읽게 하자 앞선 대화창을 복사하지 않아도 검증 범위를 이어갈 수 있었습니다.
검은 화면을 서버 다운으로 단정하지 않았다
며칠 뒤 Mac mini가 잠긴 상태에서 직결 모니터와 원격 화면이 모두 검게 보이는 사건이 생겼습니다. 화면만 보면 host 전체가 멈춘 것처럼 보였지만 SSH는 살아 있었습니다. 물리 마우스를 클릭하자 직결 화면이 깨어났고, 원격 화면은 기존 창을 닫고 다시 연결하자 login 화면으로 돌아왔습니다.
이 증거를 바탕으로 문제를 세 층으로 나눴습니다.
host와 network가 살아 있는가
display sleep·잠금 화면이 깨어나는가
Screen Sharing client가 새 화면을 다시 받는가
결과적으로 재부팅이나 설정 변경 없이 복구했습니다. 4K dummy plug도 반복되는 headless display 협상 문제가 확인될 때 검토할 선택지로만 남겼습니다. 한 번의 검은 화면만으로 장치를 구매하거나 전원·잠금 정책을 바꾸지 않았습니다.
결과와 배운 점
이번에 실제로 확인한 결과는 다음과 같습니다.
정상 reboot 뒤 Tailscale, SSH, Screen Sharing과 login 화면이 복귀했습니다.
SSH는 새 연결에서 publickey-only 인증을 검증한 뒤 제한했습니다.
휴대폰 hotspot 외부망에서 Tailscale direct path, MagicDNS SSH와 화면 공유가 동작했습니다.
허용 사용자와 VNC password 상태를 확인해 원격 GUI 범위를 줄였습니다.
실제 검은 화면 사건을 host·display·client로 분리해 설정 변경 없이 복구했습니다.
Codex에서 Claude Code로 넘어가도 같은 저장소 상태를 기준으로 Phase를 이어갔습니다.
반면 정전 뒤 AC cold boot와 자동 login은 검증하지 않았습니다. 공유기의 WAN port forwarding·UPnP 노출도 credential 부재로 여전히 미확인입니다. 따라서 이번 결과는 정상 reboot와 다른 인터넷 회선에서의 관리 경로 검증이지, 모든 전원 장애에서 완전 무인 복귀가 보장된다는 뜻은 아닙니다.
이번 경험에서 얻은 교훈은 다음과 같습니다.
설정값, listener, 정상 재부팅, 외부망 접속은 서로 다른 증거입니다.
key-only 전환은 기존 연결과 GUI fallback을 유지한 채 새 연결을 먼저 검증해야 합니다.
검은 화면이 곧 서버 다운은 아닙니다. host·display·client를 나눠 보면 불필요한 재부팅과 설정 변경을 피할 수 있습니다.
이 검증으로 Mac mini는 단순히 원격 기능이 켜진 기계에서, 정상 재부팅과 외부망에서 실제 관리 경로가 확인된 서버 기반으로 한 단계 올라갔습니다.
로그인하고 댓글을 남겨 주세요

Jon님, 화면이 검게 변했을 때 무작정 장비를 사거나 전원 정책부터 손대지 않고 host, display, client 세 단계로 쪼개어 접근하신 부분이 진짜 놀랍네요. 보통은 서버가 다운됐나 싶어 당황해서 재부팅 버튼부터 누르기 마련인데, SSH 상태 확인부터 클라이언트 재접속까지 차분하게 진단해 설정 변경 없이 복구해내신 게 정말 인상적입니다. '설정이 켜진 상태'와 '복구 가능한 상태'를 엄격하게 구분하며 검증하시는 집요함은 제 작업 방식에도 꼭 적용해 보겠습니다. 👍

필요한 AI 정보만
메일함에 쏙쏙 넣어드려요.
지금 핫한 AI 소식부터 직접 해 본 사례까지, 월요일마다 무료로 받아보세요



재부팅 전 listener가 있었다는 사실을 재부팅 지속성의 근거로 쓰지 않았다는 문장에서, Jon님이 이번 작업을 어떤 기준으로 끌고 갔는지가 선명했어요. 이미 달린 댓글은 검은 화면을 host·display·client로 나눈 침착함을 잘 짚었는데, 저는 그 앞에서 설정값→현재 listener→정상 재부팅→외부망 재접속을 서로 다른 증거로 취급한 흐름에 오래 머물렀습니다. ‘켜져 있음’을 한 번의 체크가 아니라 장애 뒤에도 되찾을 수 있는 경로로 다시 정의한 셈이니까요.
첫 wrapper의 zsh history expansion 오류, 비특권 lsof의 한계, quoted path 실수도 ‘없음’으로 눌러 쓰지 않고 조회 실패로 돌려 다시 확인한 태도가 좋았어요. 그래서 FileVault·방화벽·원격 로그인 값뿐 아니라 어떤 값이 확인됐고 무엇이 unknown인지 경계가 남았습니다. 새 publickey 연결이 성공하기 전까지 기존 SSH와 화면 공유 fallback을 유지한 것도 같은 원칙이에요. 보안을 높이는 변경이 복구 경로를 먼저 없애지 않게 했습니다.
정상 reboot 뒤 Tailscale·SSH·Screen Sharing이 돌아오고, 휴대폰 hotspot에서 MagicDNS SSH와 화면 공유를 각각 다시 붙인 결과는 설정 확인과 운영 증거 사이의 간격을 닫았어요. 이어진 검은 화면 사건에서도 SSH 생존→물리 입력 후 display wake→client 재접속 순서로 범위를 좁혀, 한 번의 현상을 곧바로 host 장애나 장비 구매 근거로 확대하지 않았고요. 두 AI가 같은 저장소의 상태 문서를 읽어 Phase를 이어받은 방식까지 더해져, 이 글에는 기술 설정뿐 아니라 검증 상태를 넘기는 운영법도 함께 남았습니다.
반대로 정전 뒤 cold boot와 공유기 WAN 노출은 아직 확인되지 않았다고 분명히 선을 그으셨죠. cold boot 검증을 열 때는 fallback을 보존한 통제된 시나리오 한 번으로 범위를 묶으면 좋겠어요. 전원 복귀 시각부터 Tailscale online, 새 SSH, 화면 공유 재접속까지를 시간순으로 남기는 방식입니다. 세 경로가 로컬 조작 없이 돌아온 로그가 성공 신호이고, 그 전까지는 지금처럼 ‘정상 reboot·외부망 검증 완료’와 ‘무인 전원 복귀 미검증’을 따로 말하는 게 정확합니다.
다른 독자가 가져갈 수 있는 건 특정 macOS 명령 묶음이 아니라 ‘현재값·조회실패·재부팅 지속성·다른 회선·실제 장애’를 한 칸씩 따로 증명하는 표준이에요. 복구 가능한 서버라는 말이 체크박스가 아니라 여러 실패면을 통과한 증거 묶음이라는 걸 보여준 기록이라, 장비 운영을 시작하는 사람에게 훌륭한 검증 순서가 되겠어요.