ZAP, Sonarqube, CodeRabbit으로 바이브 코딩 결과 검사
2025.05.25
소개
ZAP: 보안 취약점 스캔(동적 분석)
Sonarqube: 보안 이슈, 안정성, 유지보수성(정적 분석)
CodeRabbit: AI 기반 코드 리뷰
진행 방법
일단, 열심히 보안 요구사항을 구현하느라 고생(?)한 뒤,
1차 점검을 위해 ZAP으로 보안 취약점을 스캔했습니다.
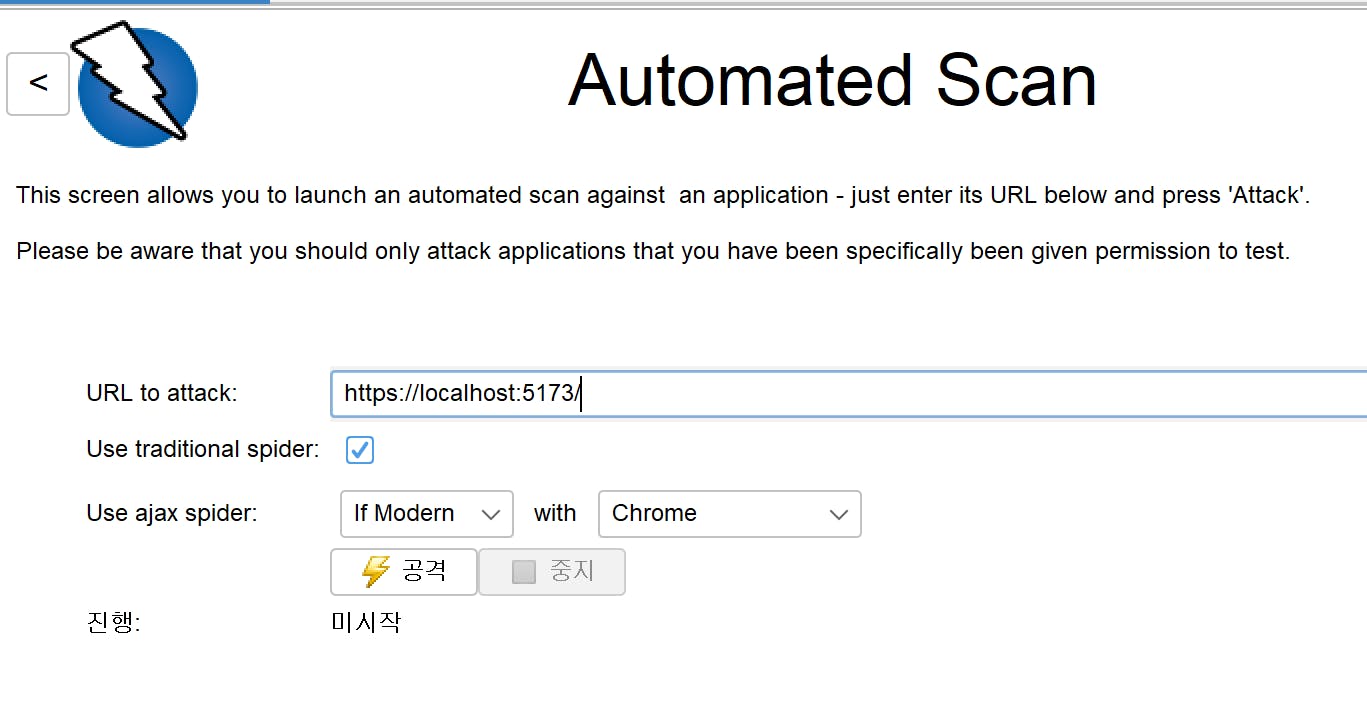
Standard 모드(실 사용 시)와 Attack 모드(공격자의 공격 시)를 시험해봤습니다.
딱히 큰 취약점은 나오지 않았습니다.
그러나 보안전문가들은 ZAP은 해킹이라고 보지 않는다고 합니다. 취약점 스캔 정도라서,
가능하면 다음 주에 자신이 만든 시스템을 모의 해킹해보려고 합니다.
다음은 Sonarqube cloud community version 입니다.
https://www.sonarsource.com/products/sonarcloud/
깃허브 연동되어서, 원하는 리포지토리를 선택한 후 분석~!
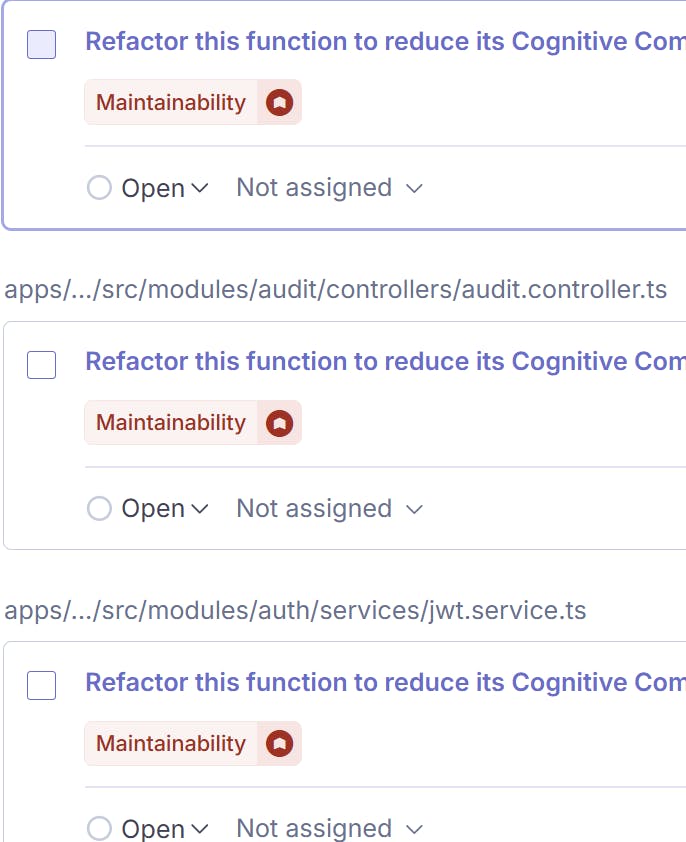
리팩토링 이슈가 크게 나왔습니다. 파일 내용을 보니, 정리해야 할 파일 정리가 안 된 것이었습니다.
lovable mockup 중 사용하지 않는 페이지, 사용하지 않는 lovable의 supabase 연동 등이 삭제되지 않은 것이었습니다.
그래서 sonnet 4로, 사용하지 않는 페이지, 링크되어 있지 않은 페이지(랜딩 페이지 제외)는 삭제했습니다.
그 이후 CodeRabbit을 시도해봤어요. CodeRabbit은 아래와 같이 동작합니다.
코드 수정
add-utils branch에 push
깃허브에서 pull 요청
(잠시 후 자동으로 분석됩니다.)
@coderabbitai로 내 커밋의 품질 체크 요청
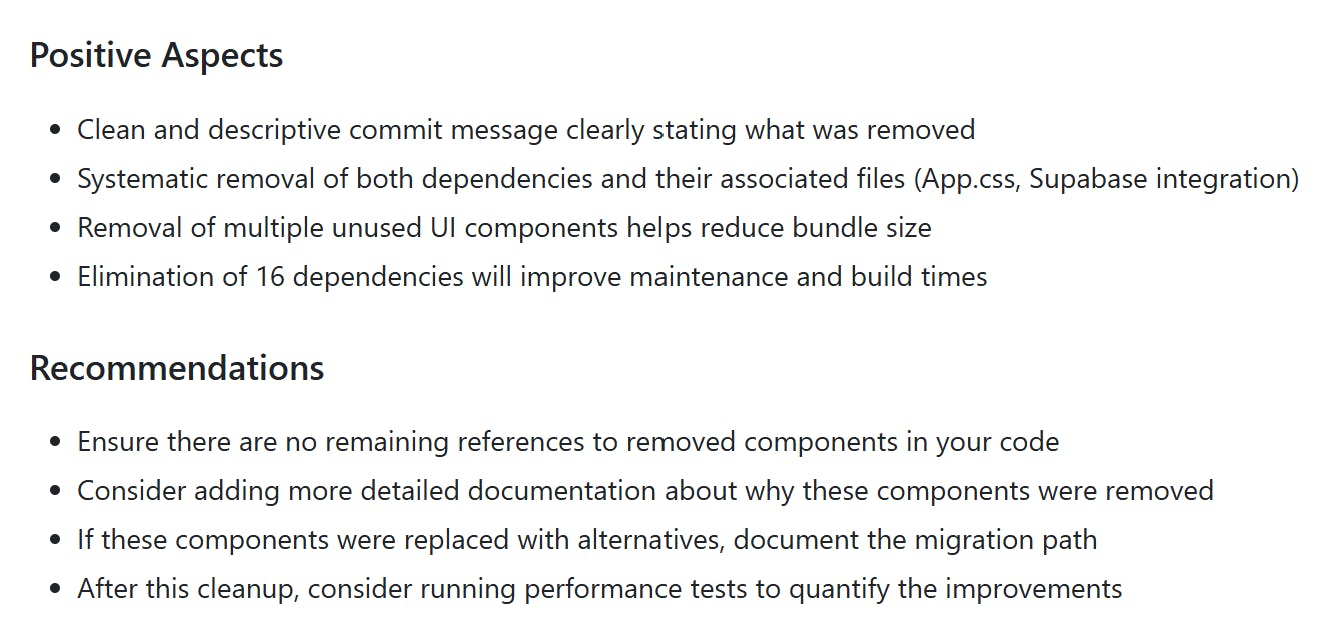
결과와 배운 점
ZAP, Sonarqube, CodeRabbit 등이 보안 점검과 소스 코드 품질 검사에 물론 좋지만, 충분하지는 않게 느껴졌습니다. 그래서 다음 주에는 LLM이 전형적으로 생성하는 취약점 분석과 가능하면, 모의 해킹을 조금 시도할 예정입니다.(이번에는 해킹이니 반드시 프로그램과 DB의 복사본을 만들어오세요~! 절대 production 환경은 안되고 local 환경으로 진행합니다~!)

필요한 AI 정보만
메일함에 쏙쏙 넣어드려요.
지금 핫한 AI 소식부터 직접 해 본 사례까지, 월요일마다 무료로 받아보세요
첨언을 하자면 ZAP은 정적 분석보단 동적 분석에 주로 활용되는 도구입니다. 비슷한 유명한 도구로는 Burp Suite가 있습니다. 모의해킹에 활용하시면 좋습니다 😃
ZAP은 해킹으로 치지도 않고 취약점 분석이라고 하더라구요. Burp Suite는 좀 낫나요?
@Rose
그것은 아닙니다. 해킹과 취약점 분석은 목적이 다르다고 보는게 좋습니다. 악의적인 목적이 있냐 없냐의 차이이고 수행하는 작업은 같습니다. ZAP과 Burp Suite 모두 서버와 통신하는 웹 패킷을 캡처하여 데이터를 변조할 수 있는 도구입니다.
burp suite에 대한 대략적인 사용은 https://velog.io/@p-jina/SK-shieldus-Rookies-16%EA%B8%B0-%EC%B7%A8%EC%95%BD%EC%A0%90-%EC%A7%84%EB%8B%A8-%EC%B7%A8%EC%95%BD%EC%A0%90%EC%A7%84%EB%8B%A8%EC%9D%B4%EB%9E%80-Burp-Suit-%EC%84%A4%EC%A0%95%EB%B0%A9%EB%B2%95-%EA%B3%B5%EA%B2%A9-%EC%8B%A4%EC%8A%B5 이 게시글을 참조하시면 좋을것 같습니다.