Railway 보안 사고, 쓰고 있다면 API 키부터 바꾸세요

2026.10.22
코드를 연결하면 서버와 데이터베이스를 꾸려 클라우드에 배포해 주는 서비스, 레일웨이(Railway)에서 보안 사고가 났어요. 10월 21일 공지에서 고객이 넣어 둔 환경 변수에 권한 없는 제3자가 접근했다고 밝혔어요. Railway에 API 키나 DB 비밀번호를 넣어 두셨다면 지금 바꿔야 해요.
환경 변수에는 API 키, DB 접속 정보, 비공개 컨테이너 저장소 인증 정보가 들어갈 수 있어요. 공지에 따르면 제3자는 암호화된 환경 변수에 접근했고, 일부는 복호화된 내용까지 확보했을 가능성이 있어요.
초기 분석으로는 일부 사용자만 영향을 받았을 수 있대요. 그래도 예방 차원에서 모든 사용자에게 환경 변수를 바로 교체하고 서비스 로그를 확인하라고 권고했어요.
참고로 지피터스는 Railway를 쓰지 않아서 이번 사고의 직접적인 영향은 없었어요.
빌드는 플랜별로
다시 열리는 중이에요
한국 시간 10월 21일 오후 8시 33분(11:33 UTC), 상태 페이지에 전 지역 신규 빌드 중단 공지가 올라왔어요. 대시보드와 API, CLI도 같이 영향을 받았고요. 공지가 올라온 시각이라 실제 시작 시각과는 다를 수 있어요.
보안 공지는 다음 날 새벽, 한국 시간 10월 22일 오전 5시 44분(20:44 UTC)에 나왔어요. 빌드가 복구되기 전에는 새 비밀값을 넣은 버전을 배포할 수 없다는 안내도 함께였어요.
2026년 10월 22일 오후 1시 39분(04:39 UTC) 상태 페이지 기준으로 바뀐 건 이래요.
- 엔터프라이즈 플랜은 빌드가 다시 열렸어요(12시 32분). Pro, Hobby, Free와 Trial 순서로 단계적으로 열린다고 해요
- Redeploy 버튼은 아직 안 돼요. 서비스 화면에서 Ctrl 또는 CMD+K를 누르고 Deploy Latest Commit으로 배포하라고 안내해요(오후 1시)
- Railway API 토큰은 전부 무효가 됐어요. Railway 공개 API를 토큰으로 연동해 썼다면 새 토큰을 만들어야 해요(오후 1시 17분)
- pre-deploy 명령이 있는 서비스는 Running pre-deploy command 단계에서 멈춰 있어서 고치는 중이에요(오후 1시 39분)
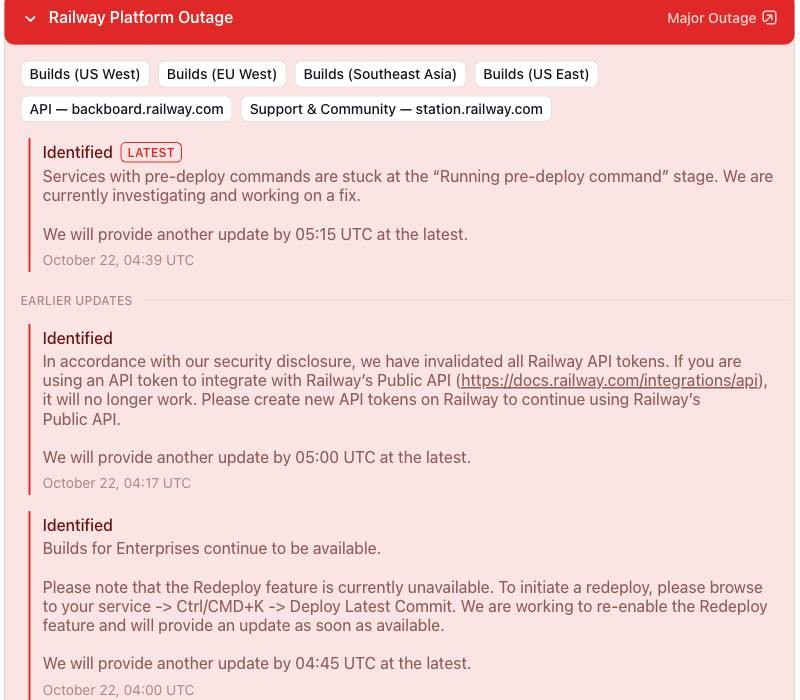
출처: Railway 상태 페이지(status.railway.com), 2026년 10월 22일 오후 1시 44분 캡처
아직 밝혀지지 않은 것
공개되지 않은 건 세 가지예요. 제3자가 들어온 정확한 경로, 영향을 받은 계정 수, 실제로 악용된 비밀값의 범위예요. 영향받은 계정은 확인되는 대로 해당 고객에게 이메일을 보내겠다고 했어요.
우리 팀이 Railway를 쓰는지
먼저 확인해 보세요
쓴 기억이 흐릿하다면 팀의 배포 서비스 목록과 결제 내역부터 보세요. Railway 대시보드의 프로젝트 목록을 열어 보고, 코드 저장소에서 railway.toml, railway.json, railway.app을 검색해 봐도 돼요.
이런 파일이 없다고 안 쓴다고 단정하긴 어려워요. 팀원이 대시보드나 GitHub 연동만으로 배포했을 수도 있거든요.
쓰지 않는다면 이번 일로 API 키와 DB 비밀번호를 바꿀 필요는 없어요. 대신 어떤 클라우드에 무엇을 배포했는지 목록이 없다면, 이번 기회에 한 번 적어 두세요.
쓰고 있다면 1단계,
넣어 둔 비밀값부터 모으기
프로젝트마다 Variables 탭을 열어 저장된 환경 변수를 목록으로 만들어요. API 키, DB 접속 문자열과 비밀번호, 비공개 컨테이너 저장소 인증 정보, 웹훅 서명 키, OAuth 비밀값이 대상이에요. 값 자체는 문서나 슬랙에 복사하지 말고, 어떤 키를 어느 서비스에서 쓰는지만 적어 두세요.
2단계,
노출됐을 수 있는 키부터 막기
API 키는 먼저 폐기하거나 비활성화하고, 그다음 새 키를 발급해 변수 값을 바꿔요. OpenAI 키는 삭제하는 즉시 효력이 사라지고, Anthropic도 노출이 의심되는 키는 바로 폐기하라고 안내해요. 빌드가 열릴 때까지 서비스가 API에 못 붙을 수 있지만, 지금은 기존 키를 남이 못 쓰게 막는 게 먼저예요.
DB 비밀번호는 Database 탭의 Config에서 비밀번호 옆 Regenerate를 누르면 돼요. 비밀번호와 관련 연결 변수가 같이 바뀌고, 기존 연결은 끊겨요. 유출이 의심될 땐 잠깐 끊기는 것보다 기존 자격 증명을 막는 게 우선이라 Regenerate부터 하라고 안내하고 있어요. 변수만 손으로 바꾸거나 ALTER USER만 실행하면 DB와 변수 값이 어긋날 수 있어요.
3단계,
이상하게 쓰인 기록 찾기
OpenAI를 썼다면 Usage에서 키별 토큰과 요청 수, 사용 모델을 보고 Billing에서 결제액을 확인해요. Anthropic은 Usage, Cost, Logs에서 키별 사용량과 낯선 요청을 볼 수 있어요. 평소 안 쓰던 모델이나 갑자기 늘어난 비용이 보이면 기록을 남겨 두고 해당 업체에 신고하세요.
감사 로그에서는 변수 값을 누가 언제 보거나 바꿨는지 확인할 수 있어요. 참고로 Railway가 직접 초기화한 버킷 자격 증명은 Railway Staff 작업으로 표시돼요. 팀이 하지 않은 변경과 공식 초기화를 구분해서 봐야 해요.
DB 쪽은 배포 로그에서 authentication failed를 찾고, 모르는 역할이나 확장 프로그램, 갑자기 달라진 행 수와 최근 수정 내용을 봐요. 비밀번호를 바꾼 뒤에 생긴 낯선 세션은 새 비밀번호로 접속한 것이라 바로 조사해야 해요. PostgreSQL은 기본 설정에서 성공한 접속이나 접속 주소를 다 기록하지 않는다는 점도 알아 두세요.
4단계,
빌드가 열리면 재배포하기
상태 페이지에서 내 플랜의 빌드가 열렸는지 확인한 뒤 새 비밀값으로 재배포해요. Redeploy 버튼이 안 되면 위의 Deploy Latest Commit 방법을 쓰면 돼요. 모든 서비스가 새 연결 문자열을 읽도록 서비스마다 다시 배포해야 해요. 배포가 끝나면 API 호출, DB 연결, 로그인, 예약 작업이 제대로 도는지 확인하세요.
영향받은 계정이라는 이메일을 아직 못 받았어도 기다리지 마세요. 일부만 영향받았을 가능성을 말하면서도 모든 사용자에게 교체를 권고했으니까요.
바꿀 때 놓치기 쉬운 것
변수 값만 바꾸고 끝내면 안 돼요. 실행 중인 서비스는 재배포하기 전까지 새 값을 못 읽거든요. 막고, 바꾸고, 재배포까지 해야 끝이에요.
같은 비밀번호나 토큰을 여러 서비스에서 같이 썼다면 그쪽도 확인하세요. 한 곳만 바꾸고 다른 곳에 같은 값이 남아 있으면 위험은 그대로예요. 새로 만든 비밀값을 슬랙이나 공동 문서에 붙여 넣는 것도 피하고, 비밀값 관리 도구에 넣어 필요한 사람과 서비스에만 권한을 주세요.
로그에서 낯선 사용을 찾았다면 화면만 저장하고 끝내지 마세요. 사용량이나 결제 피해를 확인한 뒤 API 제공 업체나 DB 운영사에 신고해요. 어떤 키를 언제 폐기하고 새로 만들었는지 적어 두면 빠뜨린 걸 찾기 쉬워요.
지금 바로, 우리 팀이 Railway를 쓰는지부터 확인해 보세요.
글쓴이 강지인. 지피터스(GPTers)에서 마케팅을 맡고 있어요.
확인일과 출처
확인일: 2026년 10월 22일 오후 1시 44분 KST

필요한 AI 정보만
메일함에 쏙쏙 넣어드려요.
지금 핫한 AI 소식부터 직접 해 본 사례까지, 월요일마다 무료로 받아보세요