Github Actions로 push 시마다 자동 보안 점검
Rose
2026.02.05
소개
Flutter 앱을 보안을 나름 갖추어서 개발했으나, github에 올린 다음에 보안 점검을 해 보고 싶었습니다.
github에 push하면 자동으로 보안 점검을 하도록 GitHub actions를 이용했으며
mobsfscan 이라는 도구를 사용하였습니다.
진행 방법
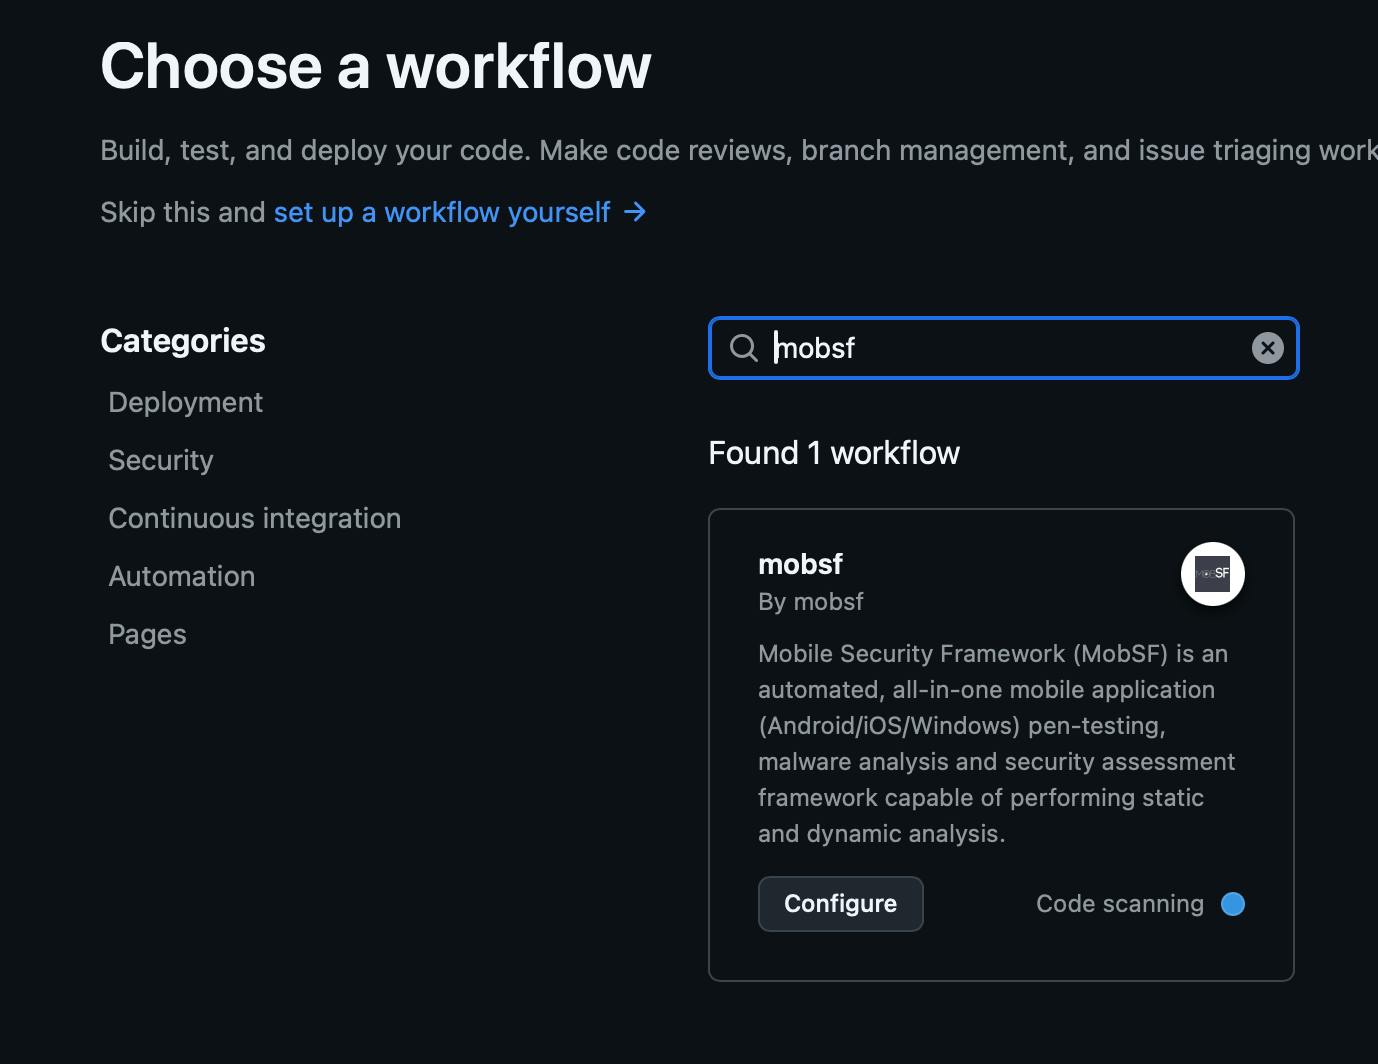
github actions에서 mobsf를 검색합니다.
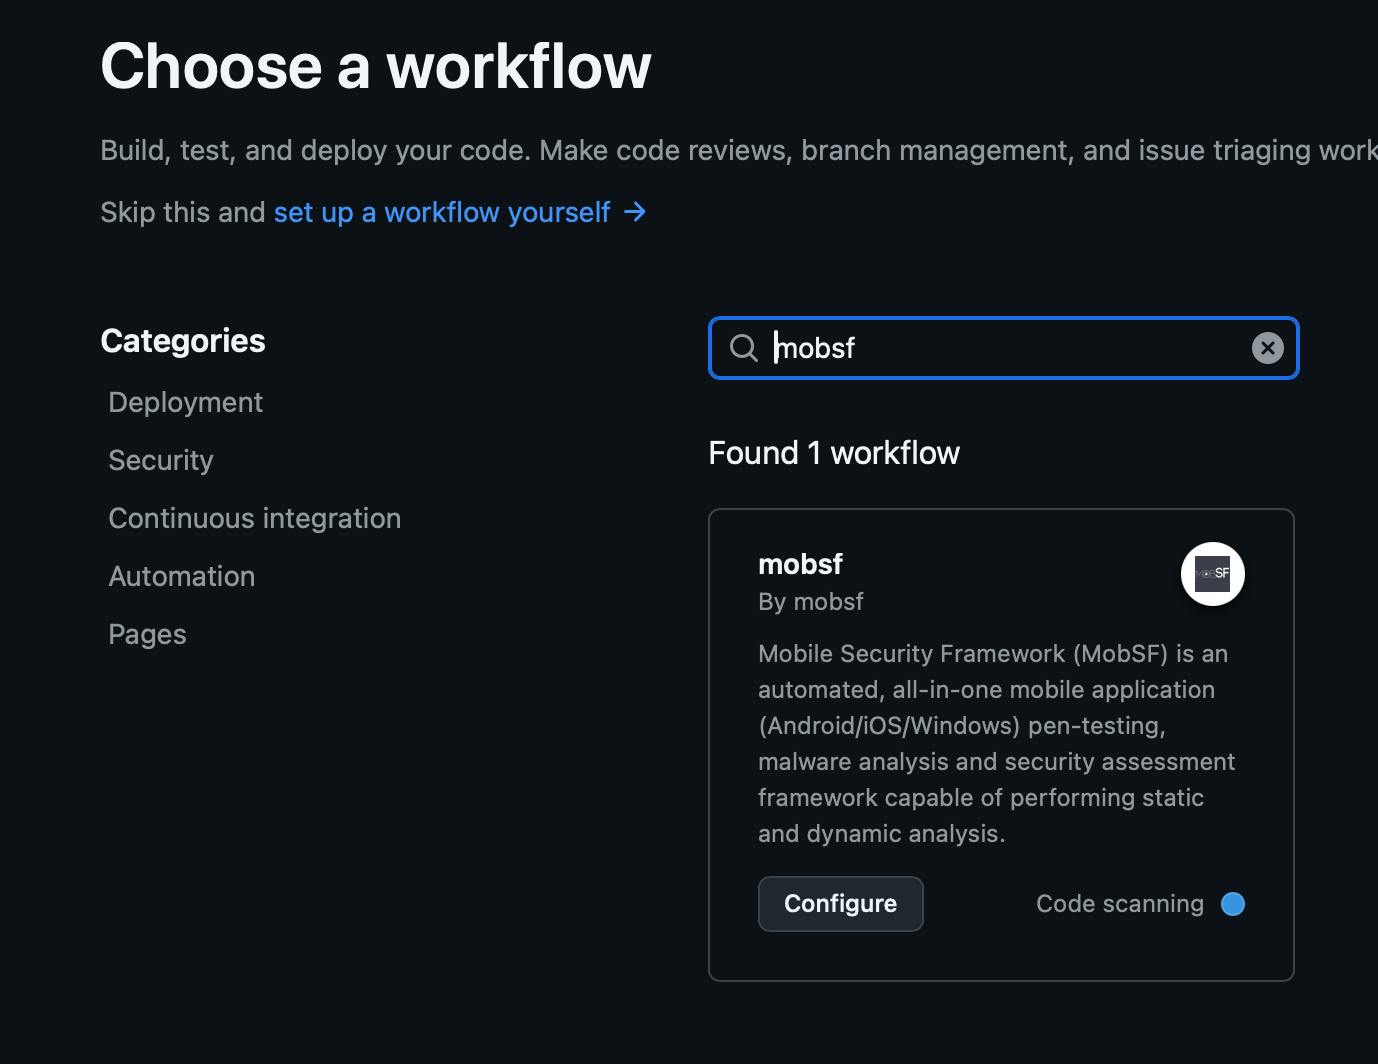
configure 버튼을 클릭하여 yml 파일을 만들고 commit 합니다.
설정은 이것으로 끝입니다.
이렇게 하면 mobsf의 가벼운 버전인 mobsfscan을 쓸 수 있습니다.
mobsfscan은 모바일 앱(특히 Android 전문) 소스코드를 정적 분석해서 보안 취약점을 자동으로 잡아주는 스캐너 입니다.
즉, 보안 전문 도구입니다.
이후, git pull을 해서 yml 파일 변경 사항을 로컬의 내 컴퓨터에 가져오고
다시 수정한 소스 코드를 git push해서 github에 업로드하면 이 mobsfscan이 동작합니다.
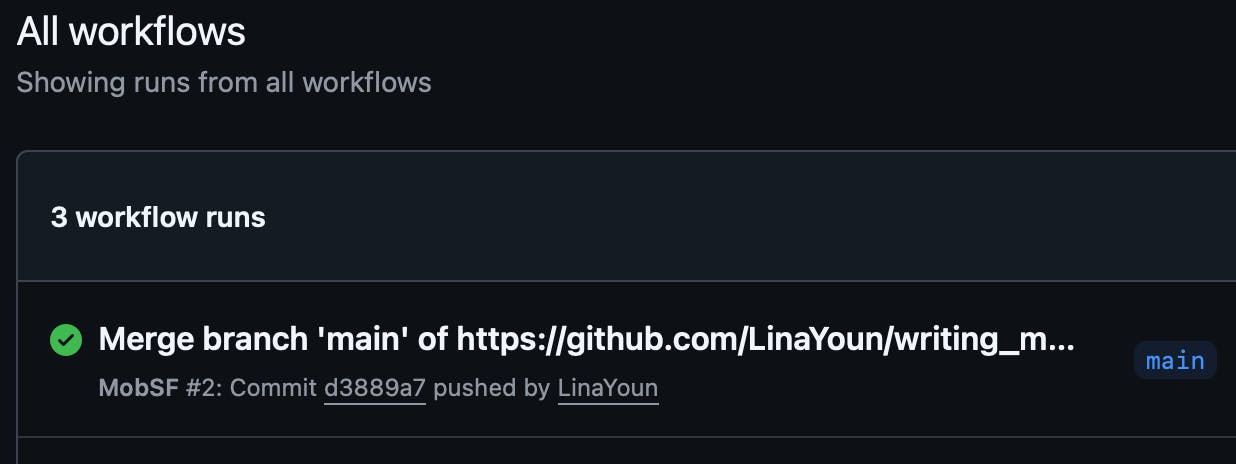
이렇게 워크플로우가 동작하고 보안 취약점 점검에 대한 리포트가 옵니다.
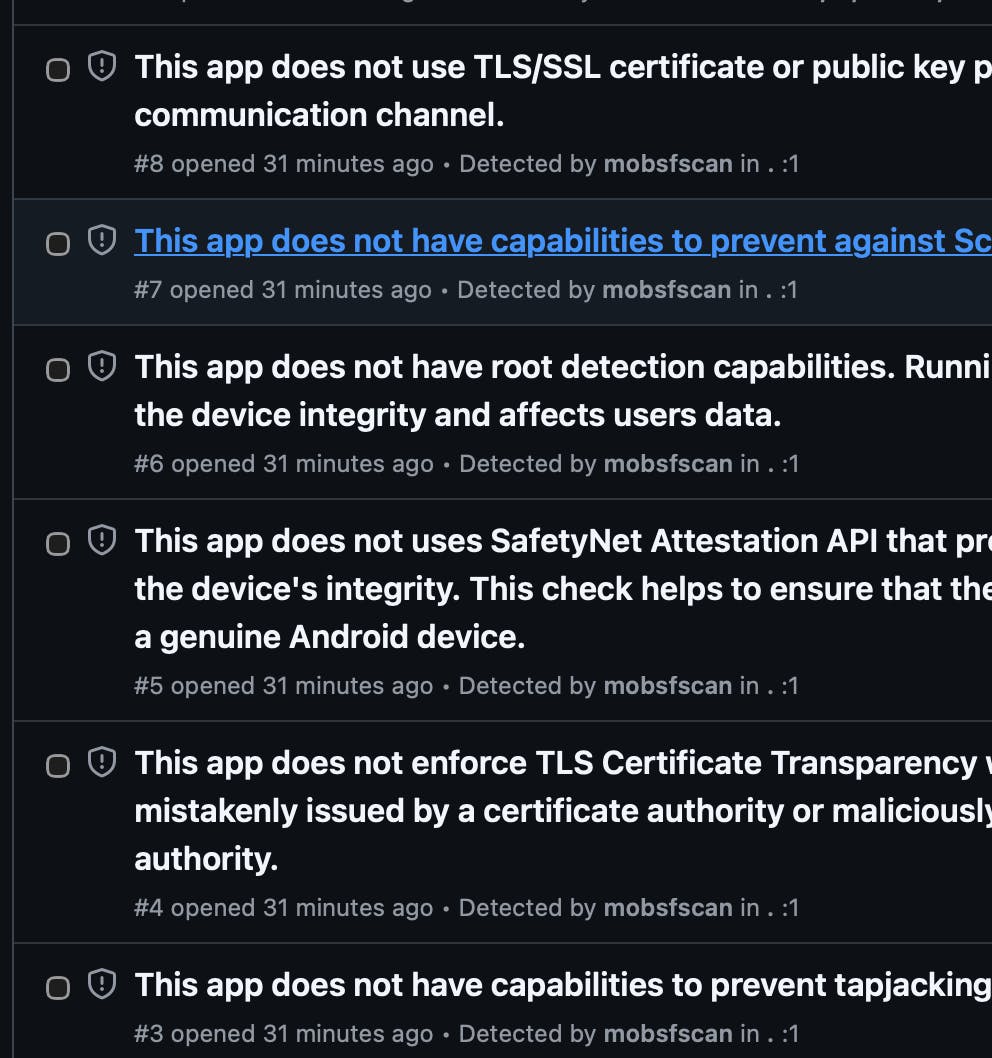
결과와 배운 점
열심히 스킬과 에이전트로 보안 점검을 했는데도 역시나, 보안은 끝이 없습니다.

필요한 AI 정보만
메일함에 쏙쏙 넣어드려요.
지금 핫한 AI 소식부터 직접 해 본 사례까지, 월요일마다 무료로 받아보세요