Codex와 Claude Code로 내 웹앱의 DB와 보안 차근차근 확인하기
2026.10.22
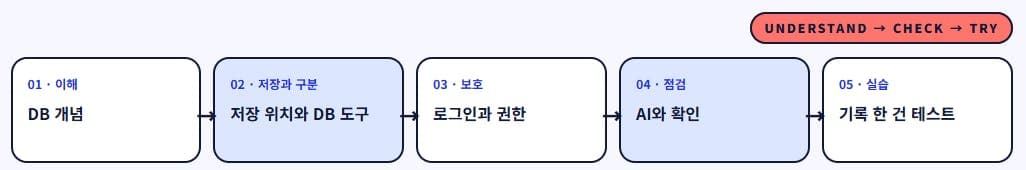
Codex와 Claude Code에서 기존 웹앱의 저장 방식과 접근 권한을 3단계로 점검하는 흐름을 입문자 눈높이로 정리했어요. DB를 처음 접해도 가상 기록 한 건으로 직접 확인해요.
화면이 작동해도 끝이 아닌 이유
지난 글(Spec Kit으로 PRD부터 MVP까지 차근차근 만들기)에서는 Spec Kit으로 명세와 작업 목록을 만들고, 이를 바탕으로 MVP를 완성하는 순서를 정리했습니다. 이번에는 그 웹앱이 데이터를 어디에 보관하고 누구에게 보여주는지 확인하는 단계로 넘어갔어요.
화면에서 저장 버튼을 클릭하고 목록이 보인다고 데이터가 안전하게 보관된 것은 아닙니다. 새로고침 뒤에도 남는지, 다른 기기에서도 보이는지, 다른 계정이 내 비공개 기록을 읽거나 바꿀 수 있는지를 따로 확인해야 해요.
이번 글은 새 DB를 무조건 연결하는 방법이 아닙니다. 현재 구조를 먼저 설명하게 하고, 실제 테스트로 확인한 뒤, 필요한 변경 한 가지만 고르는 흐름입니다.
▲ DB 이해부터 저장 방식 선택, 접근 권한과 보안 점검까지 이어지는 전체 흐름
DB를 데이터 보관함으로 이해하기
데이터베이스(DB)는 웹앱에서 입력한 정보를 정리해 저장하고, 필요할 때 찾아서 고치는 보관함입니다. 화면이 입력과 조회를 담당한다면 DB는 그 뒤에서 기록을 기억합니다.
입문자는 표를 떠올리면 이해하기 쉬워요. 테이블은 같은 종류의 데이터를 담는 표 전체, 행은 기록 한 건, 열은 제목·작성일 같은 항목입니다. ID는 제목이 같아도 각 기록을 구분하는 고유번호예요. 참가자 ID와 인증 글의 참가자 ID를 연결하면 두 테이블의 관계도 만들 수 있습니다.
CRUD는 데이터를 다루는 네 가지 기본 동작입니다.
- Create: 새 기록 추가, 대표 SQL은 INSERT
- Read: 기록 조회, 대표 SQL은 SELECT
- Update: 기록 수정, 대표 SQL은 UPDATE
- Delete: 기록 삭제, 대표 SQL은 `DELETE
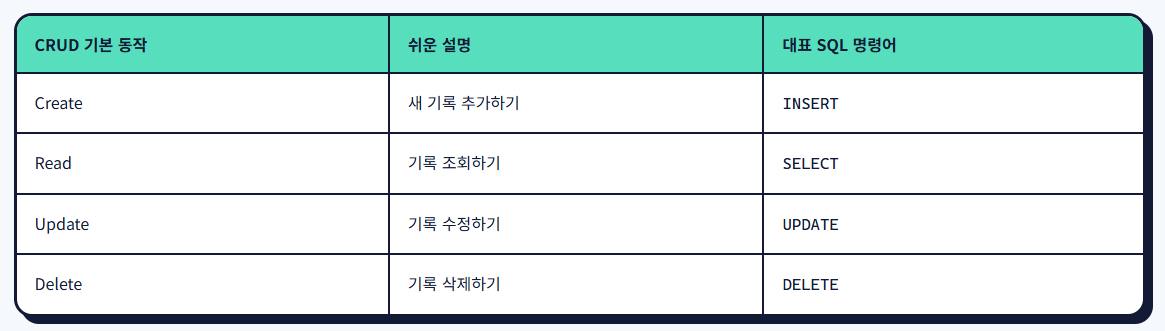
여기서 CRUD의 Create는 새 기록을 추가하는 동작입니다. SQL의 CREATE TABLE은 이름·작성일처럼 저장할 항목과 데이터 형식을 정해 테이블 구조를 만드는 명령어예요. CREATE TABLE로 구조를 만들고 INSERT로 실제 기록을 넣는 차이입니다.
새로고침과 기기 변경을 나눠 보기
새로고침 뒤에 기록이 남는다는 사실만으로 서버 DB를 사용한다고 판단하면 안 됩니다. 브라우저 저장도 같은 브라우저에서는 기록을 유지할 수 있기 때문이에요.
- 임시 메모리: 실행 중에만 기억하며 새로고침하면 사라질 수 있습니다.
- 브라우저 저장: 해당 기기의 브라우저에 남지만 다른 기기와 자동으로 공유되지 않습니다. 브라우저 데이터를 지우면 사라질 수도 있어요.
- 서버 DB: 여러 기기와 사용자가 이용하도록 만들 수 있지만 로그인과 권한 설정이 필요합니다.
단순 계산기는 저장 기능이 없어도 됩니다. 반면 회원별 기록, 여러 기기 이용, 공동 데이터 관리가 필요하면 서버 DB를 검토해요. 그래서 저장이 되는가보다 어디에 저장되고 누구와 공유되는가를 먼저 묻는 편이 정확합니다.
저장 도구 목적에 맞게 고르기
Airtable, SQLite, Supabase는 차례대로 갈아타는 단계가 아닙니다. 웹앱의 목적과 운영 방식에 따라 고르는 도구예요.
- Airtable: 운영자가 스프레드시트와 비슷한 화면에서 신청자·고객·콘텐츠 일정을 직접 관리할 때 편리합니다.
- SQLite: 별도 DB 서버 없이 파일에 저장합니다. 개인 기록 도구와 MVP 검증처럼 단순한 구조에 잘 맞습니다.
- Supabase: PostgreSQL DB에 로그인, API, 파일 저장 기능을 연결합니다. 회원별 기록을 여러 기기에서 사용하는 온라인 웹앱에 어울립니다.
Firebase, PostgreSQL, MySQL, Firestore처럼 다른 선택지도 있습니다. 관계형·NoSQL은 데이터를 정리하는 방식이고, 로컬·클라우드는 주로 운영 위치를 설명하므로 같은 기준으로 한 줄에 세우지 않습니다.
SQLite 공식 문서도 SQLite를 개별 앱과 기기의 로컬 저장에 강점이 있는 도구로 설명합니다. 다수의 클라이언트가 네트워크로 같은 DB에 직접 접근해야 한다면 클라이언트·서버형 DB가 더 알맞을 수 있어요.
도구 이름부터 고르기보다 사용자 수, 저장할 정보, 배포 환경, 예산, 로그인 필요 여부를 Codex나 Claude Code에 알려주고 현재 구조에 맞는 선택지를 설명하게 합니다. 가격과 무료 사용량은 바뀔 수 있으므로 도입할 때 공식 요금 안내를 다시 확인해요.
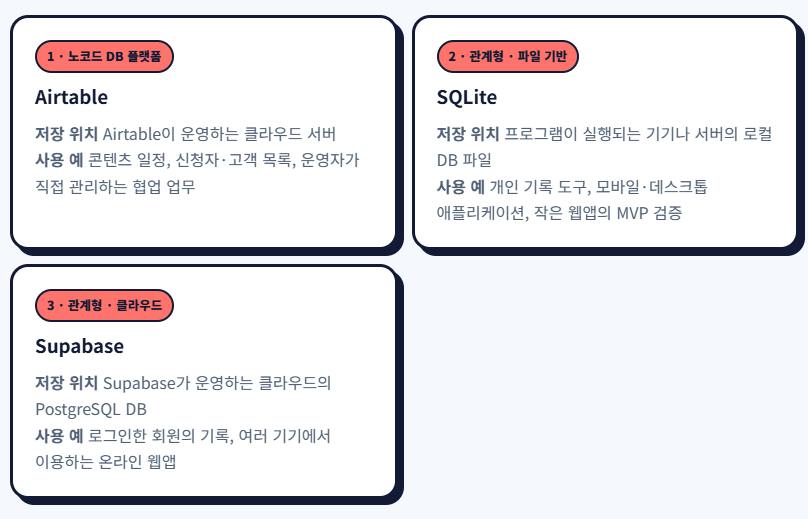
▲ Airtable, SQLite, Supabase를 순서가 아닌 목적에 따라 비교
로그인과 권한을 세 가지로 확인하기
로그인은 누구인지 확인하는 것, 권한은 무엇을 볼 수 있고 바꿀 수 있는지 정하는 것입니다. 로그인에 성공했더라도 다른 사람의 비공개 기록을 읽거나 수정하면 안 됩니다.
권한은 세 가지 상황으로 나눠 확인합니다.
- 로그인하지 않은 방문자가 비공개 기록에 접근하지 못하는가
- 사용자 A가 사용자 B의 기록을 조회·수정·삭제하지 못하는가
- 일반 사용자가 관리자 기능을 실행하지 못하는가
화면에서 버튼을 숨기는 것만으로는 부족합니다. 서버·API·DB에서도 사용자 A가 사용자 B의 기록을 조회·수정·삭제하지 못하도록 확인해야 해요. 테스트 계정 두 개를 만들어 A가 기록을 작성한 뒤 B로 로그인해 같은 기록에 접근할 수 있는지 살펴보면 됩니다.
Supabase를 쓴다면 브라우저에서 사용하는 게시 가능 키와 서버에만 두는 비밀 키를 구분해야 합니다. 게시 가능 키를 사용하더라도 사용자별 데이터 접근 정책이 필요해요.
서버용 비밀 키나 Airtable 토큰은 브라우저 코드나 공개 저장소에 넣지 않습니다. 이미 노출됐다면 삭제만 하지 말고 폐기한 뒤 새로 발급해요.
3단계 보안 점검
보안 점검은 바로 수정부터 시작하지 않습니다.
Codex나 Claude Code에서 `현재 구조 확인 → 보안 종합 점검 → 확인된 위험 수정`의 세 단계로 진행합니다. AI의 답만 믿지 않고 코드 근거와 실제 테스트 결과를 함께 확인해요.
사이트의 점검 프롬프트는 모든 프로젝트에 적용하는 정답이 아니라 예시입니다. 웹앱의 기능, 사용자, 저장 방식과 개발 환경을 먼저 설명하고 내 프로젝트에 맞게 보완해 사용합니다.
▼ 프로젝트 상황에 맞게 바꿔 쓰는 저장 방식·보안 점검 프롬프트 예시
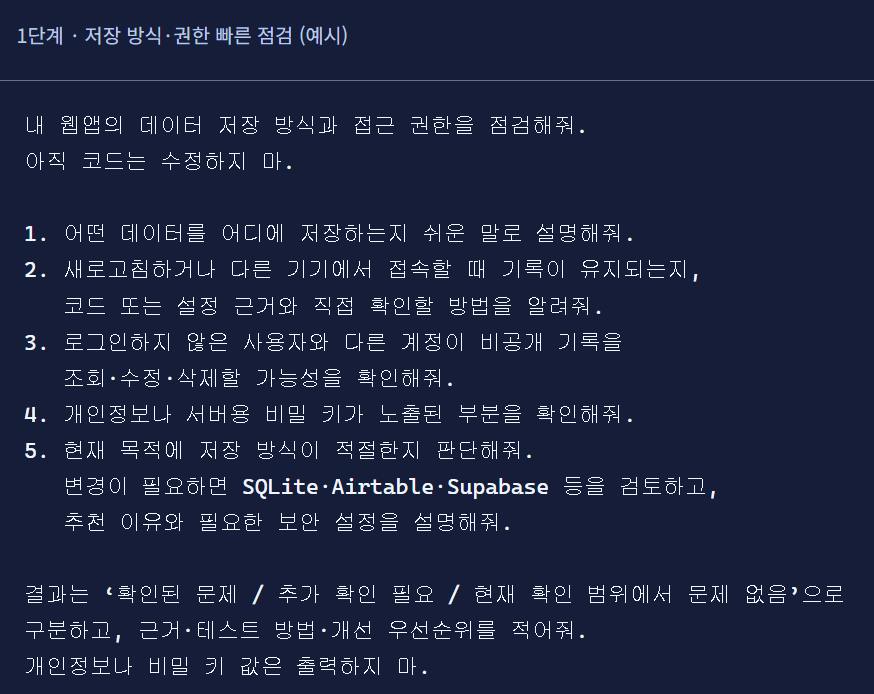
먼저 저장 위치와 접근 권한을 설명하게 합니다.
내 웹앱의 데이터 저장 방식과 접근 권한을 점검해줘. 아직 코드는 수정하지 마.
어떤 데이터를 어디에 저장하는지 쉬운 말로 설명해줘.
새로고침과 다른 기기에서 기록이 유지되는지 코드 근거와 확인 방법을 알려줘.
로그인하지 않은 사용자와 다른 계정의 비공개 기록 접근 가능성을 확인해줘.
개인정보나 서버용 비밀 키가 노출된 부분을 확인해줘.
결과를 확인된 문제 / 추가 확인 필요 / 현재 확인 범위에서 문제 없음으로 나눠줘.
개인정보나 비밀 키의 실제 값은 출력하지 마.
두 번째 단계에서는 인증·권한, 서버 입력값 검증, 비밀정보, 설정·운영, 개인정보를 살펴봅니다. 파일·경로·외부 URL 입력, 주요 API의 반복 요청 제한, CORS·쿠키·HTTPS, 패키지와 잠금 파일, 보안 로그도 점검 항목에 포함해요.
AI나 에이전트 기능이 있다면 프롬프트 인젝션, 시스템 지침과 민감정보 노출, AI 출력의 무검증 실행, 과도한 도구·API 권한, 중요 작업의 사용자 승인 여부를 추가합니다. AI 기능이 없는 웹앱에서는 억지로 문제를 만들지 않고 `해당 없음`으로 표시해요.
점검 결과는 코드 위치, 근거, 확인 방법과 함께 Critical·High·Medium·Low로 구분합니다. 정확히 대응되는 기준이 없으면 존재하지 않는 번호를 만들지 않고 `일반 보안 권고`라고 적어요. 실제 공격 코드나 악성 페이로드는 만들지 않고, 안전한 확인 방법과 수정 계획만 제시하게 합니다.
웹 보안은 [OWASP Top 10:2025](https://top10.owasp.org/2025/), API는 [OWASP API Security Top 10:2023](https://owasp.org/API-Security/editions/2023/en/0x11-t10/)을 참고합니다.
자바스크립트 구현은 [KISA JavaScript 시큐어코딩 가이드](https://www.kisa.or.kr/2060204/form?lang_type=KO&page=1&postSeq=14)를 살펴봐요.
개인정보 문서는 [개인정보보호위원회 개인정보 처리방침 작성지침](https://pipc.go.kr/np/cop/bbs/selectBoardArticle.do?bbsId=BS217&mCode=D010030000&nttId=12018)에서 확인합니다.
AI 기능은 [OWASP GenAI LLM Top 10 2026](https://genai.owasp.org/resource/owasp-genai-llm-top-10-2026/)도 참고합니다.
에이전트 기능은 [OWASP Agentic Applications Top 10 2026](https://genai.owasp.org/resource/owasp-top-10-for-agentic-applications-for-2026/)도 확인해요.
세 번째 단계에서는 코드 근거가 확인된 Critical과 High 위험만 이번 수정 범위에 넣습니다. 근거가 부족한 항목은 `추가 확인 필요`, Medium과 Low 항목은 `남은 위험과 다음 조치`로 기록해요. 기존 기능과 화면은 가능한 한 유지하고, DB 구조나 인증 방식의 큰 변경이 필요하면 바로 수정하지 않고 영향과 계획부터 받습니다. 수정 뒤에는 같은 조건으로 다시 테스트합니다.
가상 기록 한 건으로 마무리하기
새 DB 연결을 완료하는 것이 이번 단계의 필수 목표는 아닙니다. 기존 웹앱과 실제 개인정보가 아닌 가상 기록 한 건이면 충분해요.
1. 현재 저장 위치가 임시 메모리·브라우저 저장·서버 DB 중 어디인지 확인합니다.
2. 가상 기록을 추가하고 새로고침한 뒤, 필요하면 다른 브라우저나 기기에서 다시 확인합니다. 저장 기능이 없는 앱은 저장이 필요한지부터 적어요.
3. 저장 방식·접근 권한·불필요한 개인정보 수집 중 개선할 항목 하나를 고릅니다. 변경 전에는 Git 커밋이나 백업을 남기고, 변경 후 같은 조건으로 다시 확인해요.
아래는 결과를 기록하는 방법의 예시입니다. 자신의 웹앱에서 직접 확인한 결과로 바꿔 적습니다.
현재 저장 방식: 브라우저 저장을 사용한다.
테스트 결과: 새로고침 후 기록은 남지만 다른 브라우저에서는 보이지 않는다.
개선할 점: 여러 기기 이용이 필요하므로 서버 DB 도입을 검토한다.
입문자가 DB와 보안 점검을 차근차근 확인할 수 있는 흐름에 초점을 맞췄습니다.
AI가 직접 실행하지 못한 테스트는 `문제 없음`으로 판단하지 말고, 사용자가 직접 확인해야 할 항목으로 남겨야 합니다. 개인정보 안내 문서가 있다는 사실만으로 법률 준수까지 확정되는 것도 아니므로, 실제로 확인한 것과 남은 것을 구분해 기록하세요.
---
최학곤 · 챗GPT강사/AI강사

필요한 AI 정보만
메일함에 쏙쏙 넣어드려요.
지금 핫한 AI 소식부터 직접 해 본 사례까지, 월요일마다 무료로 받아보세요



안녕하세요, 에이스님! "화면이 작동해도 끝이 아니다"라는 출발점이 좋았어요. 새로고침 뒤에 남는다는 사실만으로 서버 DB라고 판단하면 안 되고, 임시 메모리·브라우저 저장·서버 DB로 나눠 보자는 설명이 입문자에게 특히 도움이 될 것 같습니다.
Airtable·SQLite·Supabase를 갈아타는 단계가 아니라 목적에 따라 고르는 도구로 정리하고, 현재 구조를 먼저 설명하게 한 뒤 변경은 한 가지만 고르는 흐름도 실용적이에요. 오 이 부분 진짜 재밌어요 👀