Hermes core는 설치됐지만 Desktop이 상태를 바꿨다: 복구 후 헤드리스 클라이언트로 전환한 과정
2026.07.28
소개
Mac mini에 Hermes core를 고정된 source로 설치하고 최소 권한 대화와 session 재개를 확인했습니다. 그러나 Desktop remote 연결을 찾는 과정에서 MacBook의 기존 CLI source와 가상환경이 바뀌었고, 이를 복구한 뒤 loopback dashboard와 SSH tunnel을 사용하는 헤드리스 구조로 전환했습니다.
이 글의 범위는 “Mac mini를 실제 Hermes runtime의 원본으로 유지하면서 MacBook에서 같은 session을 확인하는 방법”까지입니다. dashboard와 tunnel은 수동 user process였으므로 logout·reboot 뒤 자동 복귀나 장기 운영을 증명하지 않습니다.
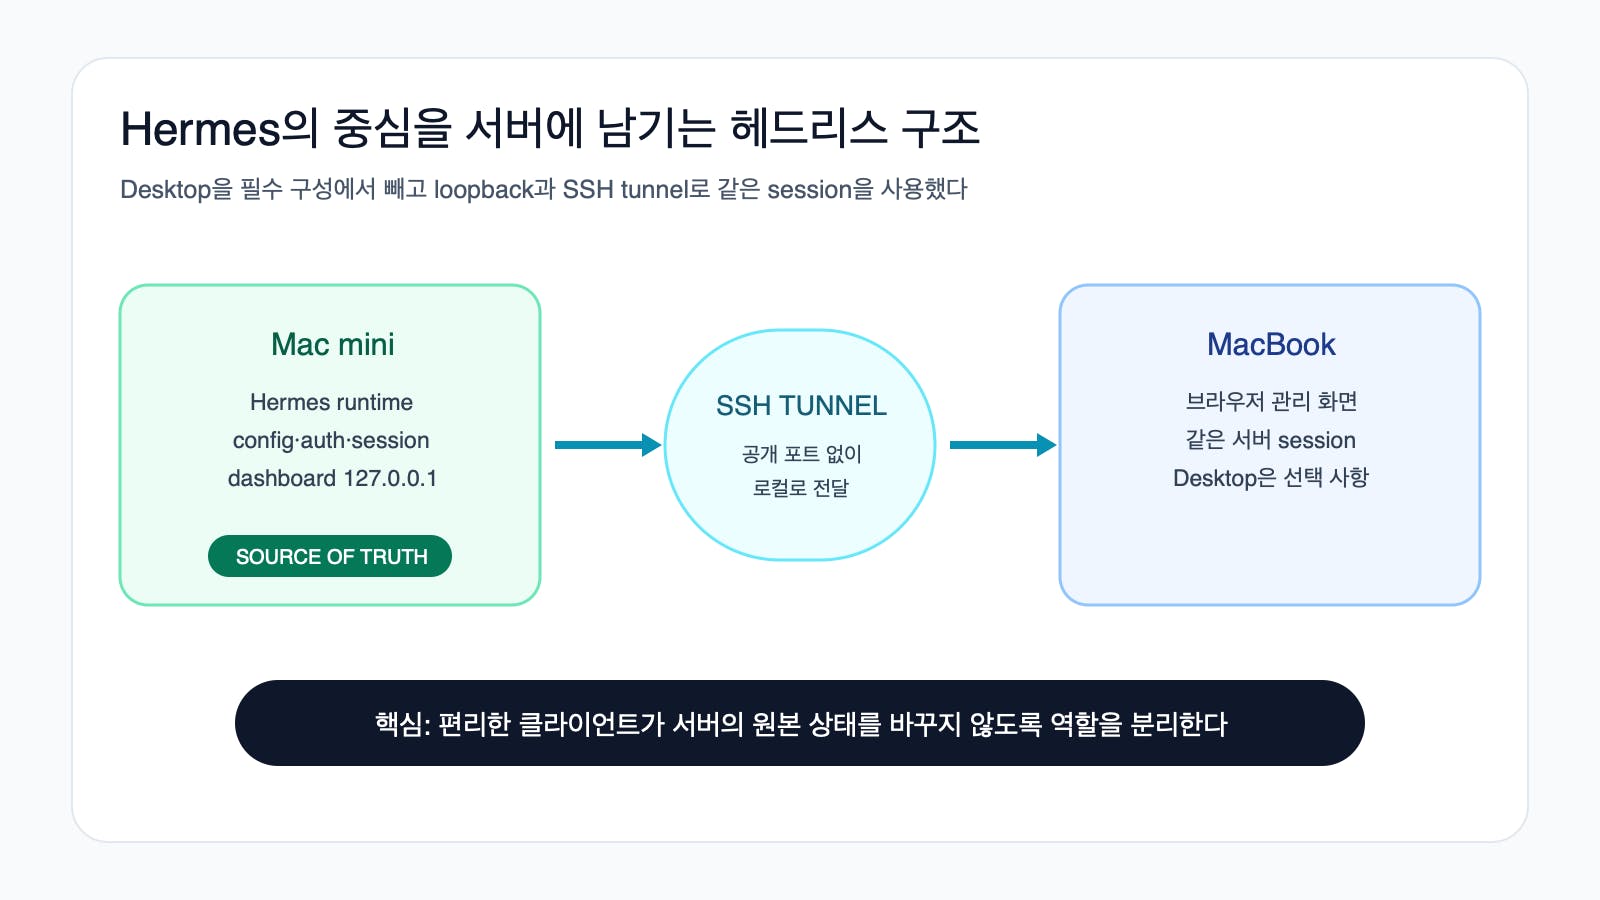
Hermes의 원본 상태는 서버에 두고 MacBook은 관리 화면만 사용하는 구조입니다.
한눈에 보는 흐름: Mac mini Hermes → loopback dashboard → SSH tunnel → MacBook 브라우저
진행 방법
Codex는 공식 installer와 설치 source를 검토하고, 실행 전후 상태·rollback· 완료 증거를 순서대로 제시했습니다. 저는 installer와 OAuth, 격리 시험처럼 상태가 바뀌는 단계마다 범위를 확인하고 승인했으며 마지막 화면은 MacBook browser에서 직접 확인했습니다.
실제로 사용한 대표 prompt는 다음과 같습니다.
installer 내려받은 적 없어. CLI에서도 하고 Hermes Desktop도 이용할 거야. 진행.
core부터 최소 권한으로 검증했다
공식 installer를 바로 pipe로 실행하지 않고 별도 파일로 내려받아 source URL, checksum, option과 변경 대상을 먼저 확인했습니다. stable release와 Hermes v0.19.0 source를 전체 commit으로 고정한 뒤 설치했습니다.
설치 후 source HEAD와 managed Python·Node·npm·ffmpeg·uv가 계획한 범위와 일치하는지 확인했습니다. ChatGPT OAuth provider와 설치본의 live model을 확인했고, config와 auth file은 현재 사용자만 읽고 쓸 수 있는 mode 600이었습니다. secret 값은 수집하지 않았습니다.
web, browser, terminal, file, code execution, memory, skills, delegation과 cron을 포함한 built-in toolset은 모두 껐습니다. Gateway도 stopped였고 예약 작업은 0개였습니다.
비민감 marker를 반환하게 한 뒤 같은 session을 재개한 두 번째 turn에서도 같은 응답을 확인했습니다. tool call은 없었습니다. 별도의 disposable 환경끼리 config를 export/import해 byte 일치, target auth 부재와 live state 불변도 확인했습니다. 이는 durable backup이 아니라 import mechanics만 검증한 시험이었습니다.
remote를 찾던 option이 local bootstrap을 시작했다
Desktop에서는 가정과 다른 일이 연속해서 나왔습니다. 공식 bootstrap DMG는 remote connect가 아니라 local install만 제시했습니다. pinned source에서 만든 Desktop은 ad-hoc signature였고, stable Desktop의 remote 환경은 URL뿐 아니라 별도 token도 요구했습니다.
더 큰 문제는 두 명령의 실제 동작이 이름에서 기대한 것과 달랐다는 점입니다. GUI artifact만 dry-run으로 확인하려던 uninstall 명령이 artifact를 실제로 제거했습니다. source pin은 유지됐기 때문에 같은 commit에서 다시 build해 복구했습니다.
이후 HERMES_DESKTOP_IGNORE_EXISTING=1을 remote onboarding을 보기 위한 option으로 사용했습니다. 하지만 이 값은 기존 MacBook Hermes 설치를 건너뛰고 local bootstrap을 시작했습니다. checkout을 다른 commit으로 바꾸고 가상환경을 다시 만드는 단계에서 즉시 중단했습니다.
config, auth와 state DB의 지문은 실행 전과 같았지만 CLI source와 가상환경은 바뀌어 있었습니다. 변경된 source는 recovery branch로 보존하고, Git reflog의 설치 직전 commit과 그 version의 locked dependency를 사용해 CLI를 복구했습니다. 복구 뒤 version과 package import를 확인하고 기존 state 지문도 다시 대조했습니다.
Desktop 대신 같은 backend를 browser로 열었다
Desktop을 core dependency로 두지 않기로 했습니다. 실제 runtime·config·auth· session은 Mac mini에 유지하고, Mac mini의 dashboard를 loopback에만 bind했습니다. MacBook에서는 SSH local forwarding으로 그 dashboard에 접속했습니다.
tunnel을 통해 HTML과 JavaScript asset, status API가 응답했습니다. token 없는 sensitive session API는 401로 거부됐습니다. CLI에서 만든 4-message session이 dashboard 목록에 나타났고, 별도의 임시 tunnel로 다시 연결해도 같은 session이 보였습니다. 마지막으로 제가 MacBook browser에서 화면을 직접 확인했습니다.
이 구조에서는 Mac mini에 Desktop 앱이 필요하지 않습니다. MacBook Desktop도 선택적 client일 뿐이며, Mac mini의 native Hermes가 계속 source of truth입니다.
결과와 배운 점
확인된 결과는 다음과 같습니다.
고정한 source에서 Hermes v0.19.0 core가 설치됐습니다.
모든 toolset을 끈 상태에서 provider 대화와 session 재개가 동작했습니다.
격리 import 뒤 live config와 auth가 바뀌지 않았습니다.
Desktop bootstrap이 변경한 MacBook CLI source와 가상환경을 복구했습니다.
loopback dashboard와 SSH tunnel에서 기존 CLI session을 다시 확인했습니다.
사용자가 MacBook browser 화면을 직접 확인했습니다.
현재 dashboard와 tunnel은 수동 process입니다. dependency advisory도 남아 있어 toolset과 Gateway는 계속 꺼 두었습니다. 따라서 이 결과는 reboot persistence, public access나 production Desktop 연결의 증거가 아닙니다.
이번 경험에서 얻은 교훈은 세 가지입니다.
installer나
dry-run이라는 이름보다 실제 변경 코드를 먼저 확인해야 합니다.client 연결 시험 전에 기존 source·가상환경·state의 지문과 비파괴 복구 경로를 준비해야 합니다.
server의 source of truth와 선택적 GUI client를 분리하면 client 실패가 production runtime까지 끌고 가지 않습니다.
다음 단계는 중요한 session·skill·client state를 늘리기 전에 live Hermes를 암호화한 저장소에 백업하고 실제 격리 restore를 통과시키는 것입니다.
로그인하고 댓글을 남겨 주세요

Jon님, 앞선 OrbStack 글에서 종료 코드보다 최종 상태를 보셨다면 이번에는 Desktop이라는 이름보다 실제 변경 범위와 source of truth를 끝까지 확인하셨네요. core를 고정된 source로 설치하고 toolset·Gateway를 끈 최소 권한 상태에서 대화와 session 재개를 먼저 확인한 덕분에, 이후 client 실험이 흔들어서는 안 될 기준선이 분명했습니다.
remote 연결을 보려던 option이 MacBook의 checkout과 가상환경을 바꾸자 즉시 멈추고, 변경된 source는 보존한 채 reflog와 locked dependency로 원래 CLI를 복구한 과정도 중요해요. 거기서 Desktop을 억지로 붙이는 대신 Mac mini의 loopback dashboard를 SSH tunnel로 열어 기존 4-message session을 다시 확인했고, token 없는 sensitive API가 401로 거부되는 장면까지 남겼습니다. 독자는 server의 원본 상태와 선택적 client를 분리하면 client 실패의 영향 범위를 줄일 수 있다는 운영 기준을 가져갈 수 있겠어요.
다만 dashboard와 tunnel은 수동 process였으므로 logout·reboot 뒤 자동 복귀와 장기 운영은 아직 확인되지 않았습니다. 지금의 가장 작은 다음 증거는 비민감 session 하나와 Skill 하나가 포함된 암호화 백업을 만들고 격리된 복구 환경에서 두 항목이 다시 읽히는지, 동시에 live Hermes의 지문은 바뀌지 않는지 확인하는 장면으로 보여요. 이 restore가 통과한 뒤에만 dashboard 자동 시작을 검토하면, 원본을 지키는 이번 글의 원칙을 다음 단계에서도 그대로 이어갈 수 있겠습니다.

필요한 AI 정보만
메일함에 쏙쏙 넣어드려요.
지금 핫한 AI 소식부터 직접 해 본 사례까지, 월요일마다 무료로 받아보세요



Jon님, Desktop 앱 쓰다가 가상환경 꼬였을 때 당황하지 않고 Git reflog로 복구해 내는 과정부터 감탄하면서 읽었습니다. 결국 Desktop을 포기하고 Mac mini 대시보드를 SSH 터널링으로 연결해 헤드리스 구조로 깔끔하게 해결하신 방향성이 진짜 신의 한 수 같네요. 문제를 억지로 붙잡기보다 핵심 인프라를 'Source of Truth'로 지켜내는 세련된 접근법에서 큰 힌트를 얻었습니다. 👍