Antigravity 보안설정 돌아보기

2025.12.03
소개
요즘 짬날 때마다 Antigravity를 이것저것 테스트해보고 있었는데요, 어느 날 커뮤니티에서 이림님이 공유해주신 "D 드라이브를 날려버린 사고 사례"를 보고 정말 등골이 오싹해졌습니다 😱
저도 그동안 "에이전트가 요청하니까 뭐겠지~" 하고 무지성으로 확인 버튼을 누르고 있었는데, 이거 정말 큰일 날 수 있겠다는 생각이 들어서 바로 Agent 설정값들을 하나하나 들여다보게 되었습니다.
이 글에서는 저처럼 무심코 넘길 수 있는 위험한 설정 2가지를 공유드리며, 함께 조심하자는 메시지를 전하고자 합니다 🙏
진행 방법
Antigravity를 쓰면서 잘못하면 드라이브를 날려먹을 수 있는 설정들만 정리해봅니다.
1. 에이전트 비작업 공간 파일 접근 (Agent Non-Workspace File Access)
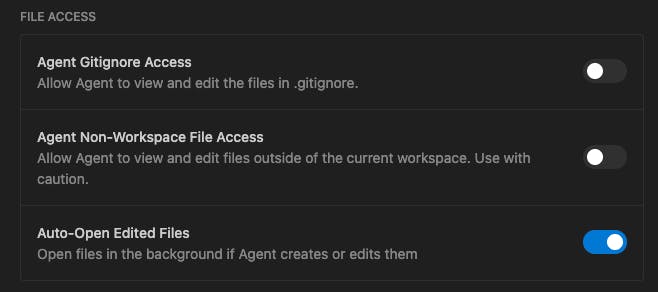
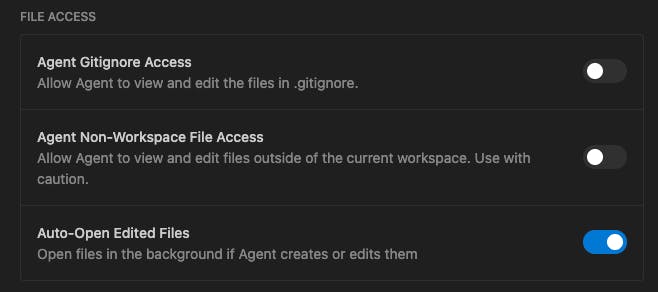
그림의 두번째 항목: 에이전트가 현재 작업 공간 외부의 파일을 보고 편집할 수 있도록 허용합니다. 기본적으로 에이전트는 작업 공간 내의 파일과 아티팩트, 지식 항목 및 기타 Antigravity 관련 데이터가 포함된 애플리케이션의 루트 폴더 ~/.antigravity/에만 접근할 수 있습니다.
이 설정은 당연하게도 디폴트로 꺼져있습니다. 이게 켜져있으면 작업공간 밖의 파일까지 편집이 가능해지니 절대로 주의.
✅ 추천: 특별한 목적이 아니라면, 절대 켜지 마세요.
2. 터미널 명령 자동 실행 (Terminal Command Auto Execution)
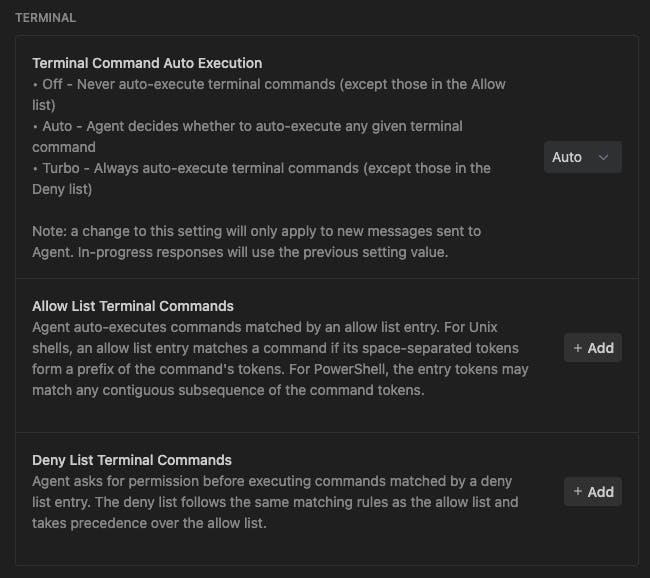
사고를 겪은 이용자도 여기서 Turbo모드로 되어 있었다고합니다.
터미널 명령 생성 도구의 경우:
끄기 (Off): 터미널 명령을 절대 자동으로 실행하지 않습니다 (구성 가능한 허용 목록에 있는 명령 제외).
자동 (Auto): 에이전트가 주어진 터미널 명령을 자동으로 실행할지 여부를 결정합니다.
터보 (Turbo): 항상 터미널 명령을 자동으로 실행합니다 (구성 가능한 거부 목록에 있는 명령 제외).
허용 목록과 거부 목록은 "Agent" 탭의 설정에서 구성할 수 있습니다. 터미널 자동 실행 정책에 더 고급 권한을 추가하려면 이를 구성하세요. 위험성이 높은 명령은 미리 블랙리스트를 지정해두는 것도 좋겠습니다.
팁:
거부 목록(Blacklist)과 허용 목록(Whitelist)을 꼭 설정해두세요.
rm,format,diskpart같은 명령은 차단 권장!
🧯 추천 설정 조합:
터미널 자동 실행: "끄기(Off)"
거부 목록: 위험 명령어들 수동 입력
결과와 배운 점
Antigravity는 강력한 만큼, 설정 하나로도 큰 사고로 이어질 수 있음을 절감했습니다.
특히 에이전트에게 너무 많은 권한을 주거나, 터보 모드로 무지성 자동 실행을 허용하는 건 정말 위험해요 ⚠️
모든 설정을 하나씩 리뷰하고, 승인 전에 반드시 옵션과 영향 범위를 확인하는 습관을 들이기로.
로그인하고 댓글을 남겨 주세요
반중력이 아무래도 초기 개발 도구인데
일반인도 바이브 코딩을 더 잘하기 위해
환경변수나 여러 권한을 많이 사용하다보니 부작용이 생기고 있는 것 같아요
앞으로도 개발 편의성 도구가 나오게 될텐데
어떤 부작용이 일어날지 생각하면서 이용하는게 중요한 것 같습니다 ㅎㅎ

필요한 AI 정보만
메일함에 쏙쏙 넣어드려요.
지금 핫한 AI 소식부터 직접 해 본 사례까지, 월요일마다 무료로 받아보세요


요즘은 터보쨩이 얼웨이즈 프로세스로 변경되었던데 이는 어찌 하면 좋을지요오