Paseo 인증 오류, DB 마이그레이션 해결하기

2026.10.22
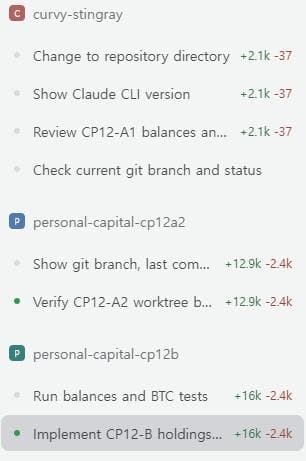
🤖 코딩은 AI가, 검증도 AI가! Paseo로 나만의 멀티에이전트 개발팀 운영하기
부제: 인증 오류부터 DB 마이그레이션까지, 비개발자의 AI 오케스트레이션 도전기
1. 시작: AI한테 코딩을 맡겼는데, 왜 나는 더 바빠졌을까?
처음에는 ChatGPT에서 구현 계획을 세우고, Claude Code로 코드를 작성하고, Codex로 리뷰하는 방식으로 개발을 진행했습니다.
그런데 프로젝트가 커지니 개발 자체보다 AI 에이전트 사이에서 결과를 복사하고, 오류 로그를 전달하고, 다음 작업을 지시하는 시간이 많아졌습니다.
예를 들어 다음과 같은 작업이 반복됐습니다.
Claude Code가 코드를 구현하면 결과를 복사해서 Codex에 리뷰 요청
Codex가 발견한 오류를 다시 Claude Code에 전달
수정이 끝나면 테스트 결과를 확인하고 다시 리뷰 요청
중간에 인증 오류나 실행 환경 문제가 발생하면 로그를 복사해 ChatGPT에 원인 분석 요청
작업이 길어져 컨텍스트가 소진되면 이전 작업 내용을 정리해서 다시 전달
AI를 여러 개 쓰고 있지만, 정작 제가 AI 직원들 사이에서 메시지를 전달하는 역할을 하고 있었던 셈입니다.
그래서 목표를 바꿨습니다.
“AI 에이전트를 많이 사용하는 것보다, AI끼리 협업하도록 만들어보자.”
2. 만들고 있는 시스템: Personal Capital
현재 개발하고 있는 프로젝트는 개인 자산관리 대시보드인 Personal Capital입니다.
매월 투자 가능한 현금, 계좌별 자산, 포트폴리오 비중 등을 입력하면 자산 현황과 투자 계획을 확인하는 시스템입니다.
궁극적으로는 기존에 자동 수집하고 있는 투자 자료와 연결해 투자 가설을 점검하고, 자산 배분 판단에도 도움을 받으려는 목적입니다.
매매 자체는 자동화하지 않고, 최종 투자 판단은 사람이 하도록 설계하고 있습니다.
프로젝트 초기에는 Python 기반 계산 로직과 간단한 UI를 구현했지만, 점차 다음 기능들을 추가하게 됐습니다.
반응형 금융 대시보드 UI
월별 데이터 입력 및 자산 현황 관리
데이터 최신성 검증
자동 테스트 및 오류 검출
사용자 인증과 DB 연동
변경 이력과 접근 권한 관리
특히 인증과 DB 기능이 추가되면서 단순한 바이브코딩으로는 관리하기 어려운 부분이 생겼습니다.
3. Paseo를 도입하니 달라진 점
활용한 도구는 Paseo입니다.
Paseo 자체가 모든 개발 과정을 알아서 완성해 주는 것은 아닙니다. 다만 서로 다른 작업 세션과 에이전트를 관리하는 인터페이스로 활용하면서, 기존에 수동으로 수행하던 과정을 훨씬 체계적으로 운영할 수 있었습니다.
① 작업을 나눠 여러 에이전트에게 맡기기 편리하다
기존에는 하나의 Claude Code 세션에서 계획, 구현, 오류 수정까지 이어서 진행했습니다.
현재는 업무를 역할별로 구분하는 방식을 사용하고 있습니다.
역할 | 담당 |
|---|---|
설계·작업 분해 | ChatGPT / 상위 추론 모델 |
코드 구현 | Claude Code |
테스트 실행 | 자동화 스크립트 |
독립 코드 리뷰 | Codex |
최종 승인 | 사람 |
여기서 가장 중요한 것은 코드를 작성하는 에이전트와 검증하는 에이전트를 분리했다는 점입니다.
하나의 모델이 자신이 작성한 코드를 검토하는 것보다, 다른 모델이 독립적으로 검증하도록 만드는 방식입니다.
② Worktree로 여러 작업을 격리할 수 있다
Git Worktree를 이용하면 동일한 프로젝트에서 서로 다른 작업을 독립적으로 진행할 수 있습니다.
Personal Capital에서는 UI 개편, 오케스트레이션 구축, 자동 운영 기능 등을 체크포인트별로 분리했습니다.
예를 들어 UI를 수정하는 동안 다른 작업 공간에서는 자동 테스트 구조를 개발할 수 있습니다.
작업을 분리해 두면 서로 다른 에이전트가 같은 파일을 동시에 수정해서 충돌하는 위험도 줄일 수 있습니다.
다만 Worktree가 자동으로 코드를 병합하거나 충돌을 해결해 주는 것은 아니므로, 최종 통합은 별도로 검증해야 합니다.
③ 매번 긴 프롬프트를 작성하지 않아도 된다
프로젝트 저장소에 다음과 같은 역할 정의 파일을 만들었습니다.
AGENTS.md— 공통 규칙IMPLEMENTER.md— 구현 담당 에이전트 지침REVIEWER.md— 독립 검증 지침ORCHESTRATOR.md— 작업 진행과 검증 순서CHECKPOINT.md— 단계별 완료 조건
여기에 Python 오케스트레이션 스크립트를 결합했습니다.
이후에는 사람이 매 단계마다 긴 프롬프트를 작성하는 대신, 에이전트가 저장소의 규칙과 체크포인트를 참고하도록 만드는 방향으로 발전시켰습니다.
제가 가장 줄이고 싶었던 복사·붙여넣기와 반복 지시를 시스템 차원에서 줄이는 시도였습니다.
4. 실제로 가장 어려웠던 부분: 인증 오류와 개발 환경 문제
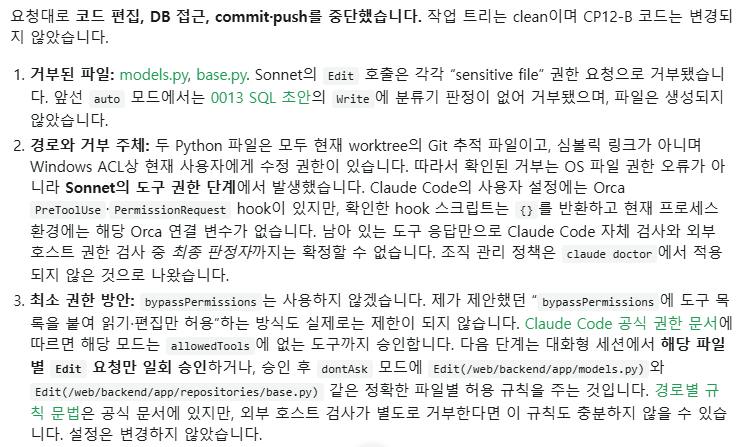
개발 과정에서 가장 기억에 남는 부분은 정상적인 기능 구현보다 오류를 처리하는 과정이었습니다.
크게 두 종류의 문제를 경험했습니다.
사례 A. Paseo와 Codex 실행 환경 오류
Windows와 WSL을 함께 사용하는 환경에서 Paseo를 운영하다 보니, Codex 실행 환경의 권한 문제를 겪었습니다.
실제로 로그에는 다음과 같은 메시지들이 반복됐습니다.
GetSecurityInfo failed
deny ACE
setup refresh had errors
처음에는 프로젝트 코드 문제인지, Codex 문제인지, Windows 파일 권한 문제인지 구분하기 어려웠습니다.
여기서 여러 에이전트를 사용하는 장점이 있었습니다.
한 에이전트가 오류 로그를 분석하고, 다른 에이전트가 실행 환경과 저장소 상태를 검토하도록 역할을 나눌 수 있었습니다.
다만 이런 오류는 AI가 코드를 수정한다고 반드시 해결되는 유형이 아닙니다.
프로젝트 코드의 결함과 운영 환경의 문제를 분리해서 판단해야 한다는 것을 배웠습니다.
실제 테스트가 통과했더라도 Codex 실행 환경에 오류가 남아 있다면, 전체 워크플로가 정상 작동했다고 판단할 수 없었습니다.
사례 B. 사용자 인증과 DB 연동
Personal Capital에 Supabase 기반 인증과 DB 기능을 도입하면서 난이도가 한 단계 올라갔습니다.
기존의 로컬 계산 프로그램과 달리, 사용자별 데이터가 저장되는 웹서비스에서는 단순히 화면에 데이터가 보이는 것만으로 충분하지 않았습니다.
다음 항목들을 검증해야 했습니다.
로그인한 사용자의 데이터만 조회되는가?
다른 사용자의 데이터에 접근할 수 없는가?
API 요청과 DB 권한 정책이 일치하는가?
DB 마이그레이션 이후에도 기존 데이터가 보존되는가?
입력값 수정 시 변경 이력이 정확하게 기록되는가?
여러 요청이 충돌할 때 오류를 올바르게 처리하는가?
여기서는 Supabase Auth, API, PostgreSQL, RLS(Row Level Security)까지 확인 범위가 확대됐습니다.
처음에는 인증 오류를 해결하는 것이 목적이었지만, 실제로는 인증 성공과 데이터 접근의 안전성은 별개의 검증 과제라는 점을 알게 됐습니다.
현재는 개발 DB 백업과 마이그레이션 검증을 단계적으로 진행하고 있습니다. 일부 코드 구현과 집중 테스트, 독립 리뷰는 통과했지만, 실제 인증·API·DB 통합 검증과 브라우저 사용자 테스트는 별도의 완료 조건으로 관리하고 있습니다.
특히 운영 DB와 개발 DB를 분리하고, 운영 환경에는 승인 없이 변경을 적용하지 않도록 했습니다.
5. 반복 작업을 줄이기 위해 오케스트레이션 시스템까지 만들다
<이미지 삽입: CP7~CP12 작업 진행 기록 또는 오케스트레이션 실행 로그>
Paseo에서 여러 에이전트를 사용하다 보니, 결국 에이전트 간 협업 규칙 자체를 코드로 만들고 싶어졌습니다.
그래서 Personal Capital 프로젝트에 단계적으로 오케스트레이션 기능을 추가했습니다.
단계 | 구현 목표 |
|---|---|
CP7 | 구현 → 테스트 → 독립 리뷰 → 수정 루프 |
CP8 | 위험도에 따른 리뷰 횟수·비용 제어 |
CP9 | 월별 데이터 상태와 실행 전 조건 검증 |
CP10 | 작업 맥락·테스트 선택과 재개 상태 관리 |
CP11~12 | 웹서비스·인증·DB 연동 및 통합 검증 |
핵심은 다음과 같은 구조입니다.
사람이 목표를 설정 → AI가 구현 → 자동 테스트 → 다른 AI가 검증 → 필요하면 수정 → 사람이 승인
모든 작업을 AI에 무제한 맡기지는 않았습니다.
반복 횟수를 제한하고, 위험도가 높은 작업은 사람의 승인을 거치도록 했습니다.
예를 들어 DB 스키마 변경이나 운영 환경에 영향을 줄 수 있는 작업은 AI가 자동으로 진행하지 않도록 했습니다.
AI가 코드를 잘 작성하는 것과 실제 시스템을 안전하게 변경하는 것은 다른 문제이기 때문입니다.
6. 직접 사용하면서 느낀 Paseo의 장점
제가 가장 편리하다고 느낀 부분은 세 가지입니다.
첫째, 여러 개발 작업의 맥락을 분리하기 쉬워졌습니다.
하나의 긴 대화에서 모든 문제를 처리하는 대신, 기능별로 독립적인 작업 공간을 만들 수 있습니다.
둘째, 구현과 검증을 별도로 진행하기 편리합니다.
Claude Code가 구현한 결과를 Codex가 검증하는 흐름을 운영하기 좋아졌습니다. 여기에 자동화 스크립트까지 결합하면 반복적인 리뷰 요청도 줄일 수 있습니다.
셋째, 개발자가 아니어도 프로젝트 관리 역할에 집중할 수 있습니다.
모든 코드를 직접 작성하기보다 어떤 기능이 필요한지, 어떤 조건을 충족해야 하는지, 무엇을 사람이 판단해야 하는지 결정하는 역할이 중요해졌습니다.
물론 단점도 있습니다.
AI 에이전트를 여러 개 연결했다고 오류가 자동으로 사라지는 것은 아닙니다. Windows·WSL 환경 문제처럼 AI가 해결하기 어려운 부분도 있고, 에이전트가 작성한 코드가 통과해야 할 검증 기준을 사람이 먼저 설계해야 합니다.
무엇보다 여러 모델을 무작정 호출하면 비용과 복잡성이 증가할 수 있습니다.
그래서 최근에는 가능한 한 결정론적인 테스트를 먼저 실행하고, AI 리뷰는 필요한 단계에만 투입하는 방식으로 개선하고 있습니다.
7. 결론: AI를 잘 쓰는 것보다 AI가 일하는 구조를 만드는 것이 중요했다
처음에는 Claude Code로 간단한 프로그램을 만드는 것만으로도 신기했습니다.
그런데 프로젝트가 복잡해지면서 느낀 점은, 코드를 작성하는 능력보다 작업을 분해하고, 검증 조건을 정의하고, AI와 사람이 어디까지 책임져야 하는지 결정하는 능력이 중요하다는 것이었습니다.
특히 인증 오류와 DB 연동을 진행하면서 이 점을 많이 체감했습니다.
AI가 테스트 통과를 보고했다고 해서 실제 서비스의 로그인, 권한, 데이터 보존까지 검증된 것은 아닙니다.
따라서 최종 승인 이전에는 반드시 실제 환경에서 확인해야 합니다.
현재도 Personal Capital은 개발 중이며, 오케스트레이션 시스템 역시 계속 개선하고 있습니다.
앞으로는 기존에 수집하고 있는 투자 자료를 연결해 투자 아이디어를 검증하고, 에이전트가 정기적으로 포트폴리오 위험을 점검하는 기능까지 확장해 볼 생각입니다.
최종 목표는 제가 매번 프롬프트를 입력하지 않아도 여러 AI 에이전트가 정해진 역할에 따라 일하고, 정말 사람의 판단이 필요한 순간에만 저를 호출하는 시스템입니다.
개발을 배우기 위해 AI를 쓰기 시작했는데, 이제는 AI 직원들이 일하는 방식을 설계하는 데 더 흥미를 느끼고 있습니다.
여러분은 AI 에이전트를 여러 개 사용할 때 어떤 방식으로 작업을 분리하고 계신가요? 구현과 검증을 맡기는 모델도 구분하고 계신지 궁금합니다!
#멀티에이전트 #Paseo #ClaudeCode #Codex #AI오케스트레이션 #바이브코딩 #자동화 #Supabase

필요한 AI 정보만
메일함에 쏙쏙 넣어드려요.
지금 핫한 AI 소식부터 직접 해 본 사례까지, 월요일마다 무료로 받아보세요
AI를 많이 쓰는 것보다 구현과 검증을 분리하고, 체크포인트로 협업 구조를 만든다는 점이 인상적이네요. 특히 인증 성공과 데이터 접근 권한을 별도로 검증해야 한다는 부분이 실전적이라 도움이 됐습니다.